

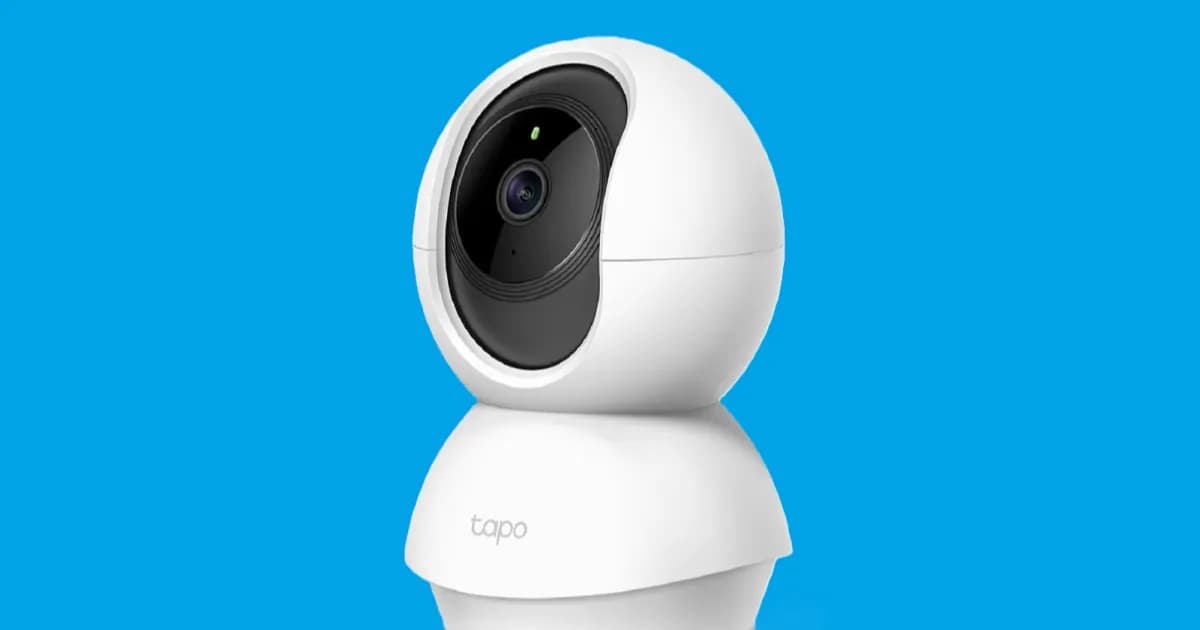
Telset.id – Pengguna kamera keamanan TP-Link Tapo C200 wajib segera memperbarui firmware perangkat mereka. Pasalnya, peneliti keamanan OPSWAT menemukan dua kerentanan zero-day pada kamera tersebut yang dapat memungkinkan pelaku jahat mengintai pengguna. Kedua celah keamanan itu terdaftar sebagai CVE-2026-15315 dan CVE-2026-15316.
Menurut OPSWAT dalam sebuah unggahan blog, kedua celah tersebut dapat dimanfaatkan penyerang yang memiliki akses jaringan untuk masuk ke dalam kamera dan mendapatkan akses administratif yang valid, bahkan tanpa mengetahui atau memulihkan kata sandi admin. Akses ini kemudian membuka pintu bagi penyerang untuk menjalankan fungsi manajemen istimewa, mengubah konfigurasi perangkat, hingga menjalankan operasi yang seharusnya hanya bisa dilakukan administrator resmi.
Dampak paling serius dari kondisi ini adalah potensi penyerang mengakses siaran video langsung dan rekaman yang tersimpan. Ini menjadi perhatian besar karena kamera seperti Tapo C200 kerap dipakai di tempat-tempat sensitif dan penting, termasuk sebagai baby monitor atau pemantau keamanan rumah. Temuan ini juga menambah daftar panjang persoalan keamanan siber yang tengah menjadi sorotan, sejalan dengan isu Keamanan Siber AI yang menekankan pentingnya perlindungan berlapis pada perangkat yang terhubung ke jaringan.
OPSWAT telah menginformasikan temuan ini kepada TP-Link. Juru bicara perusahaan mengatakan kepada Tom’s Guide bahwa setelah diberi tahu mengenai celah tersebut, TP-Link “segera menyelidiki temuan dan mengembangkan pembaruan firmware”. Pihaknya menegaskan bahwa TP-Link Systems Inc. menanggapi keamanan produk dan privasi pelanggan dengan sangat serius.
Baca Juga:
Bagi pemilik Tapo C200, langkah yang harus dilakukan adalah memastikan kamera telah diperbarui ke versi firmware terbaru. Secara spesifik, versi yang perlu dipasang adalah V5-1.4.6 Build 260709 yang dirilis pada 17 Agustus. Menurut TP-Link, kerentanan tersebut telah “diperbaiki” pada pembaruan paling anyar itu. Perusahaan mendorong seluruh pelanggan untuk melakukan pembaruan.
Proses pembaruan dapat dilakukan melalui aplikasi Tapo. Untuk informasi lebih lanjut mengenai pembaruan atau jika membutuhkan bantuan dukungan, pengguna dapat mengunjungi halaman Tapo C200 Downloads. Langkah ini penting mengingat sifat celah yang memungkinkan pengambilalihan akses tanpa kredensial admin, sebuah pola kerentanan yang juga muncul pada kasus Cacat Zero-Click pada platform lain.
TP-Link sendiri mungkin lebih dikenal lewat router Wi-Fi-nya yang banyak digunakan bisnis dan rumah. Perusahaan asal China ini menguasai 6% pasar router Amerika Serikat. Namun, TP-Link saat ini tengah berjuang menghadapi larangan FCC terhadap semua router Wi-Fi yang dibuat di luar Amerika Serikat. Sebelumnya pada bulan ini, sempat muncul bocoran router Wi-Fi 8 mendatang dari TP-Link yang menjanjikan peningkatan jangkauan, keandalan, dan kecepatan.
Terlepas dari dinamika bisnis tersebut, kasus Tapo C200 ini menjadi pengingat bahwa perangkat kamera keamanan yang menyimpan rekaman sensitif tetap menjadi target menarik bagi penyerang. Pembaruan firmware versi V5-1.4.6 Build 260709 menjadi langkah mitigasi yang tersedia saat ini, dan TP-Link menyatakan kerentanan telah diperbaiki pada pembaruan tersebut. Pengguna yang belum memperbarui perangkatnya disarankan segera melakukannya melalui aplikasi Tapo agar risiko akses tidak sah terhadap siaran langsung maupun rekaman dapat ditekan.
Isu kerentanan perangkat yang terhubung ke jaringan juga terus menjadi perhatian di berbagai sektor teknologi lain, mulai dari Model AI Terbaru yang mengedepankan retensi data nol hingga pengembangan kendaraan listrik seperti DC Fast Charging yang turut membawa tantangan keamanan tersendiri. Bagi pemilik Tapo C200, tindakan paling konkret tetap satu: perbarui firmware ke versi terbaru melalui aplikasi Tapo.


Komentar
Belum ada komentar.