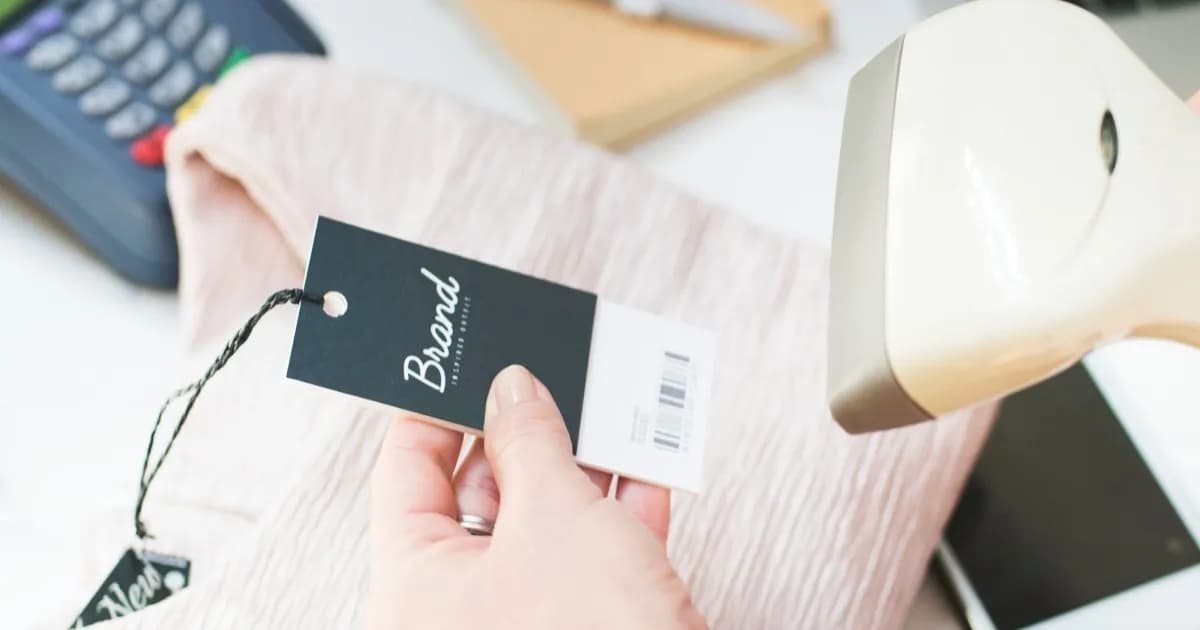
Telset.id – Peneliti Kaspersky menemukan celah keamanan pada barcode scanner yang digunakan di gudang (warehouse) yang berpotensi menjadi pintu masuk bagi penyerang siber ke jaringan perusahaan. Temuan ini menunjukkan bahwa perangkat operasional sehari-hari pun bisa menjadi titik lemah yang membuka jalan bagi serangan ransomware hingga pencurian data.
Dalam laporan yang dibagikan kepada TechRadar Pro, Kaspersky menyebut perangkat rentan tersebut berasal dari “produsen besar” dan terdiri dari dua komponen: scanner genggam dan base station yang terhubung ke workstation atau sistem bisnis terpisah. Kedua komponen berkomunikasi melalui Bluetooth, namun tidak ada metode autentikasi di antara keduanya.
Kaspersky menegaskan bahwa pola serangan ini “teramati pada perangkat dari berbagai vendor”. Artinya, risiko tidak terbatas pada satu model atau satu merek saja, melainkan menyebar ke perangkat dari beberapa pemasok yang digunakan di sektor pergudangan.
Bagaimana Serangan Bekerja
Menurut Kaspersky, penyerang dapat memperoleh alamat Bluetooth base station melalui penyadapan pasif lalu lintas Bluetooth. Setelah koneksi Bluetooth terbentuk, mereka dapat mengirim payload berbahaya ke base station yang mensimulasikan ketukan keyboard. Base station akan “mengira” ketukan tersebut sah berasal dari pengguna perangkat genggam, lalu meneruskannya ke workstation atau sistem bisnis yang terhubung.

Melalui metode ini, penyerang teoretis dapat memperoleh pijakan awal pada komputer di dalam jaringan gudang. Scanner hanya menjadi titik masuk, bukan target utama. Sasaran sesungguhnya adalah jaringan yang lebih luas, tempat pelaku dapat melakukan pengintaian, mengeksfiltrasi informasi sensitif, atau menyebarkan malware dan ransomware.
Kaspersky juga menyebut skenario serupa dapat diterapkan pada perangkat gudang lain seperti Portable Data Terminals (PDR) atau printer termal untuk mendapatkan akses ke Warehouse Management Systems (WMS) dan infrastruktur sejenis. Ini memperluas cakupan risiko dari sekadar scanner ke ekosistem perangkat gudang secara keseluruhan.
Baca Juga:
Rekomendasi Kaspersky untuk Perusahaan
Sergey Sidorov, Head of Industrial Security Services di Kaspersky, menekankan bahwa konektivitas yang merata membuat teknologi di lapisan mana pun bisa menjadi titik masuk serangan siber yang mampu mengguncang seluruh ekosistem. “Bahkan satu barcode scanner,” ujarnya dalam pernyataan yang dikutip TechRadar Pro.
Ia menambahkan bahwa sektor pergudangan dan industri ritel yang lebih luas harus memperlakukan keamanan siber sebagai prioritas utama di setiap lapisan operasional mereka. Untuk itu, Kaspersky mendorong perusahaan memperkuat pertahanan melalui sejumlah langkah konkret.
- Memverifikasi setiap perangkat baru sebelum terhubung ke jaringan
- Menonaktifkan antarmuka Bluetooth yang tidak digunakan
- Menerapkan mekanisme autentikasi yang kuat
- Menyegmentasi jaringan gudang sehingga hanya koneksi esensial yang diizinkan
- Menerapkan pembaruan keamanan pada perangkat dan WMS secepat mungkin
- Membatasi izin akun ke tingkat minimum yang diperlukan
- Secara rutin melakukan latihan menyeluruh terkait jalur serangan (attack-path exercises)
Langkah-langkah tersebut sejalan dengan prinsip pengelolaan risiko keamanan yang menekankan pembatasan akses dan segmentasi jaringan, sebagaimana dibahas dalam konteks Security Debt di lingkungan bisnis.
Sayangnya, Kaspersky tidak mengungkap nama produsen maupun jumlah perangkat dalam satu seri yang berpotensi rentan. Meski demikian, peneliti menyebut risikonya cukup besar karena perangkat ini “banyak digunakan” di pergudangan, ritel, dan berbagai sektor lain.
Skala permukaan serangan pun signifikan. Penjualan e-commerce global diperkirakan mencapai US$6,88 triliun tahun ini, atau lebih dari seperlima (21,1%) dari total penjualan ritel dunia. Sementara itu, menurut firma riset logistik Interact Analysis, terdapat lebih dari 180.000 gudang di seluruh dunia.
Gudang bukan satu-satunya sektor yang berisiko. Barcode scanner dan terminal genggam terkait juga banyak digunakan di toko ritel, fasilitas manufaktur, rumah sakit, operasi farmasi, dan jaringan transportasi. Tidak ada cara yang dapat diandalkan untuk memperkirakan berapa banyak organisasi yang rentan, namun kemungkinan menggunakan perangkat operasional sehari-hari untuk mengakses workstation yang terhubung membuat temuan ini relevan bagi berbagai industri.
Kaspersky sendiri terus memperluas kajian keamanan perangkat dan infrastruktur digital, sejalan dengan meningkatnya perhatian industri terhadap perlindungan berbasis kecerdasan artifisial seperti yang dibahas dalam AI Driven Security. Di sisi lain, akuisisi dan investasi di sektor keamanan AI juga terus bergerak, misalnya langkah Cyera Akuisisi Oasis.
Temuan Kaspersky menegaskan bahwa perangkat kecil di lantai gudang dapat menjadi celah yang membuka akses ke sistem bisnis yang lebih luas. Bagi perusahaan yang mengandalkan barcode scanner dan terminal genggam dalam operasional harian, verifikasi perangkat, autentikasi kuat, dan segmentasi jaringan menjadi langkah yang perlu diprioritaskan.


Komentar
Belum ada komentar.