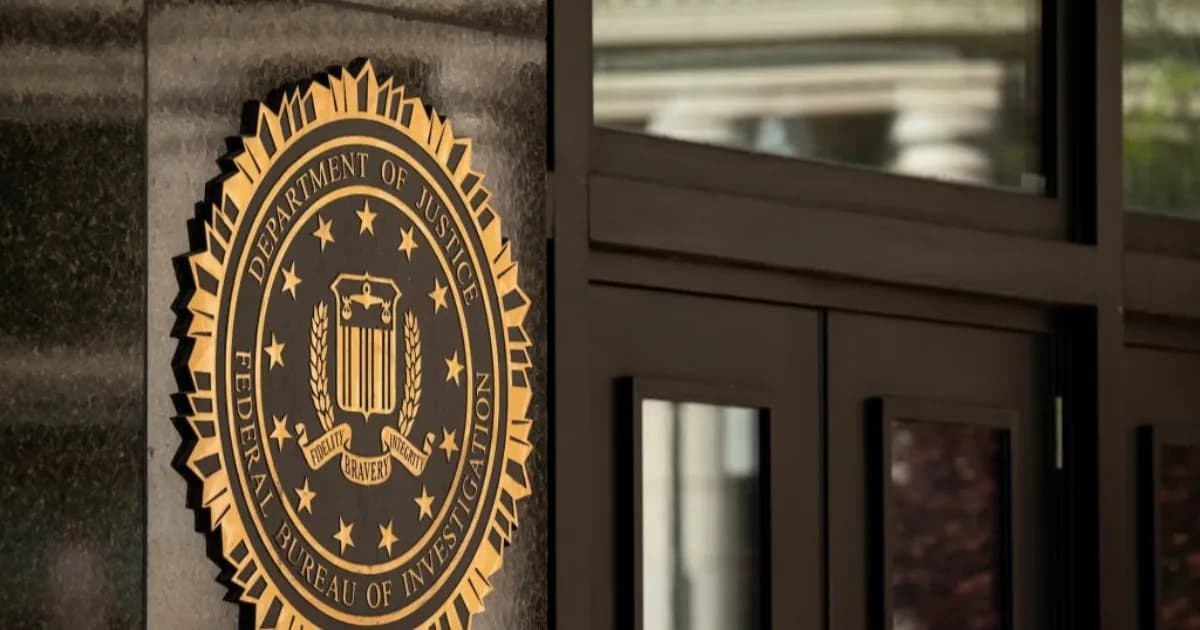
Telset.id – Kelompok cybercriminal ShinyHunters mengklaim telah membobol sistem FBI dan mencuri data sensitif milik hampir semua agen FBI serta individu yang melamar pekerjaan di lembaga tersebut. Klaim ini muncul di situs kebocoran dark web milik kelompok tersebut, yang ditinjau oleh TechCrunch, dan berpotensi menjadi ancaman kontra-intelijen serius karena data yang dicuri mencakup nama, alamat rumah, hingga nomor telepon para agen dan pasangan mereka.
ShinyHunters menyatakan telah mencuri “data sensitif pada hampir semua agen FBI dan individu yang mengajukan lamaran ke FBI untuk pekerjaan.” Klaim tersebut pertama kali dilaporkan oleh 404 Media setelah menerima sampel data yang dicuri berupa nama, alamat rumah, dan nomor telepon agen FBI beserta pasangan mereka. Publikasi independen itu juga memverifikasi sebagian data curian terhadap catatan publik, sehingga klaim kebocoran ini memiliki dasar yang lebih kuat dibanding sekadar unggahan di dark web.
Menurut 404 Media, para hacker membobol server Oracle PeopleSoft yang biasa digunakan departemen SDM dan perekrut untuk menyimpan informasi pribadi pelamar kerja. Dari titik masuk itu, mereka beralih membobol cloud pemerintah yang dihosting Amazon dan menyimpan data para agen serta pelamar. ShinyHunters mengaku mengambil data berukuran terabyte, namun tidak menyebutkan apa yang akan mereka lakukan terhadap informasi tersebut jika FBI tidak menuruti tuntutan mereka. Kasus ini menambah daftar panjang insiden siber yang menyasar institusi kritis, sejalan dengan laporan Jaringan Penipuan Cyber yang turut membongkar aktivitas kejahatan siber berskala besar.
Tuntutan dan Motif di Balik Serangan
ShinyHunters menegaskan bahwa aksi mereka “bukan bermotif finansial.” Mereka menuntut FBI menghapus sebuah laporan yang menurut kelompok itu memuat tuduhan palsu tentang mereka. Mereka tidak merinci langkah apa yang akan diambil terhadap data curian apabila FBI menolak permintaan tersebut. Motif non-finansial semacam ini jarang ditemui dalam kasus kebocoran data komersial, sehingga menimbulkan pertanyaan tersendiri mengenai tujuan akhir kelompok tersebut.
Data yang dicuri berpotensi menimbulkan ancaman kontra-intelijen besar. Hacker dan mata-mata asing dapat memanfaatkan informasi tersebut untuk memaksa atau memeras agen FBI dan keluarga mereka agar bekerja sama dengan pemerintah asing. Kombinasi nama, alamat rumah, dan nomor telepon agen serta pasangan mereka membuat risiko pemerasan jauh lebih nyata dibanding kebocoran data biasa.
Para hacker dilaporkan juga merusak (deface) situs lowongan kerja FBI. Pada saat publikasi, portal tersebut menampilkan status “currently down for maintenance,” dan portal pelamar agen khusus FBI juga dilaporkan tidak dapat diakses. FBI tidak memberikan tanggapan atas permintaan komentar mengenai insiden ini pada Selasa, dan pihak ShinyHunters juga tidak merespons permintaan komentar.
Baca Juga:
Rangkaian Insiden Keamanan di Tubuh FBI
Ini merupakan kebocoran sistem FBI kedua yang diketahui terjadi pada tahun ini. Sebelumnya, hacker yang tidak teridentifikasi berhasil masuk ke salah satu sistem lembaga tersebut yang digunakan untuk mengelola penyadapan waktu nyata (real-time wiretaps) dan surat perintah pengumpulan intelijen asing. Insiden itu berpotensi mengungkap target pengawasan lembaga tersebut.
Secara terpisah, Direktur FBI Kash Patel juga mengalami peretasan pada akun email pribadinya. Akun tersebut diretas dan datanya dibocorkan oleh kelompok hacker yang didukung Iran bernama Handala, sebagai pembalasan atas serangan yang dipimpin Amerika Serikat terhadap Iran. Rangkaian kejadian ini menunjukkan bahwa tekanan terhadap infrastruktur digital FBI datang dari berbagai arah sekaligus.
Pola serangan yang menyasar sistem penyimpanan data pribadi dan infrastruktur pemerintah ini bukan hal baru di dunia keamanan siber. Sejumlah riset menunjukkan bagaimana celah pada sistem dapat dieksploitasi dengan cara yang makin canggih, termasuk melalui model AI yang rentan disalahgunakan, seperti diulas dalam laporan mengenai Kemampuan Hacking Canggih pada model AI terbaru. Ancaman semacam ini memperlihatkan bahwa aktor jahat terus mengembangkan metode untuk menembus pertahanan digital institusi besar.
Sampai berita ini diturunkan, belum ada konfirmasi resmi dari FBI mengenai validitas seluruh data yang diklaim dicuri ShinyHunters. Verifikasi yang dilakukan 404 Media baru mencakup sebagian data, sehingga skala penuh kebocoran masih menjadi tanda tanya. Yang jelas, insiden ini menempatkan data pribadi ribuan agen dan pelamar kerja FBI dalam posisi rentan, dengan implikasi keamanan nasional yang tidak bisa diabaikan.


Komentar
Belum ada komentar.