Telset.id – Russian Federal State Statistics Service (Rosstat) mengakui servernya menjadi sasaran serangan siber terkoordinasi pada 29 hingga 31 Oktober 2026. Namun, Rosstat membantah klaim bahwa puluhan terabyte data telah bocor, seperti yang dinyatakan kelompok peretas Belarusian CyberPartisans dan Silent Crow. Rosstat sendiri berhenti menerbitkan statistik penyebab kematian tahunan pada 2024, sementara peretas menyebut data baru sebesar 23TB itu mencakup informasi kerugian masa perang Rusia yang ditandai “untuk penggunaan resmi saja”, lapor The Moscow Times.
Serangan terhadap Rosstat ini menjadi sorotan karena Rosstat berfungsi layaknya U.S. Census Bureau dan Bureau of Labor Statistics di Amerika Serikat, atau Office for National Statistics (ONS) di Inggris. Lembaga ini bukan target infrastruktur militer, tetapi jika angka korban perang yang akurat benar-benar berasal dari data yang diklaim dieksfiltrasi, hal itu menjadi keuntungan besar bagi Ukraina dan pendukungnya. Klaim kebocoran data Rosstat inilah yang kini menjadi pusat perhatian publik internasional.
Dalam unggahan pada 1 November 2026, Belarusian CyberPartisans dan Silent Crow mengklaim telah mengambil banyak data sensitif dari pemerintah Rusia melalui serangan ini. Unggahan kelompok tersebut menyertakan bukti dan rincian terkait insiden yang menimpa Rosstat.
Infrastruktur IT Rosstat Diklaim Lumpuh Total
Belarusian CyberPartisans merinci dampak serangan siber terhadap Rosstat melalui serangkaian unggahan. Menurut kelompok itu, seluruh infrastruktur IT Rosstat dilaporkan terhapus, mencakup domain controller, database, server, virtualisasi, alur kerja dokumen, workstation, konsol admin, hingga VPN.
Selain itu, sejumlah sistem disebut hancur, termasuk STATEK, CSOD, Demography, SED, ESSO, OFSN, sistem pengawasan karyawan internal, StatRegister, dan situs web. Situs resmi Rosstat dilaporkan sempat diubah tampilannya dengan pesan dan logo peretas, dan hingga berita ini ditulis Rosstat masih tidak dapat diakses.
Klaim tersebut belum dapat diverifikasi secara independen. Rosstat mengakui adanya serangan siber terkoordinasi, tetapi menolak pernyataan bahwa data dalam jumlah besar telah bocor. Perbedaan klaim antara kedua pihak inilah yang membuat kasus ini masih berstatus sebagai kisah yang terus berkembang.
Belarusian CyberPartisans menjanjikan akan membagikan lebih banyak informasi sensitif dari Rosstat setelah mereka memeriksa data yang diklaim telah diambil. Kelompok yang sama sebelumnya juga mengaku bertanggung jawab atas serangan terhadap sistem IT Aeroflot dan sebuah perusahaan real estat negara dengan dua miliar catatan, keduanya pada 2025. Laporan tersebut juga menyebut kedua kelompok ditetapkan sebagai ekstremis dan dilarang di Rusia.
Baca Juga:
Grafik Klaim Korban Perang dan Konteks Serangan Siber
Dalam unggahan Belarusian CyberPartisans yang juga menyertakan logo Silent Crow, terdapat grafik yang menunjukkan bahwa selama dua tahun terakhir, antara 25.000 hingga 50.000 tentara Rusia tewas setiap bulan. Angka untuk Oktober 2026 berada sedikit di bawah 50.000 jika data kebocoran ini benar adanya. Grafik baru yang dibagikan kelompok peretas menggunakan data tersebut dan menyiratkan angka korban hingga 50.000 tentara Rusia per bulan.
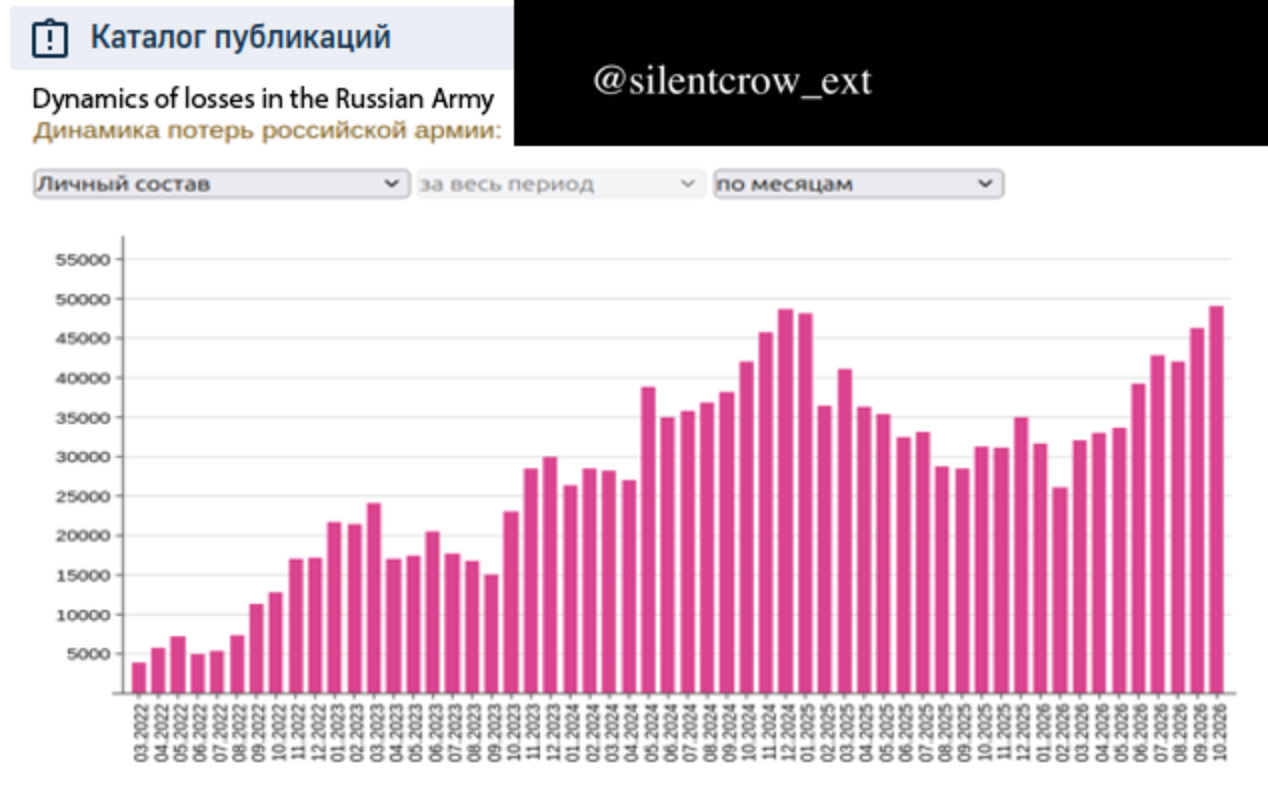
Perlu dicatat, angka tersebut merupakan klaim kelompok peretas dan belum diverifikasi oleh pihak independen. Rosstat sendiri tidak lagi menerbitkan statistik penyebab kematian tahunan sejak 2024, sehingga tidak ada data resmi pembanding yang dapat digunakan untuk mengonfirmasi angka dalam grafik tersebut.
Insiden ini menambah daftar serangan siber yang menyasar infrastruktur data di Rusia. Dalam konteks yang lebih luas, keamanan data menjadi isu yang makin krusial bagi organisasi mana pun. Pendekatan seperti AI Security Mesh menunjukkan bagaimana patch terhadap ribuan celah keamanan kini menjadi perhatian industri. Di sisi lain, kode rentan yang dihasilkan AI juga menjadi tantangan tersendiri dalam menjaga keamanan software.
Kasus Rosstat juga memperlihatkan bahwa lembaga statistik yang tampak bukan target utama bisa menjadi sasaran bernilai tinggi. Ketika data yang diklaim dieksfiltrasi menyangkut angka sensitif, dampaknya melampaui gangguan layanan biasa. Hal ini sejalan dengan diskusi soal IAM Tradisional yang dinilai tak lagi cukup untuk mengamankan lingkungan enterprise modern.
Hingga saat ini, Rosstat masih belum dapat diakses dan penyelidikan atas insiden tersebut masih berlangsung. Belarusian CyberPartisans menyatakan akan terus membagikan temuan dari data yang mereka klaim telah diambil, sehingga perkembangan kasus ini masih akan berlanjut.


Komentar
Belum ada komentar.