

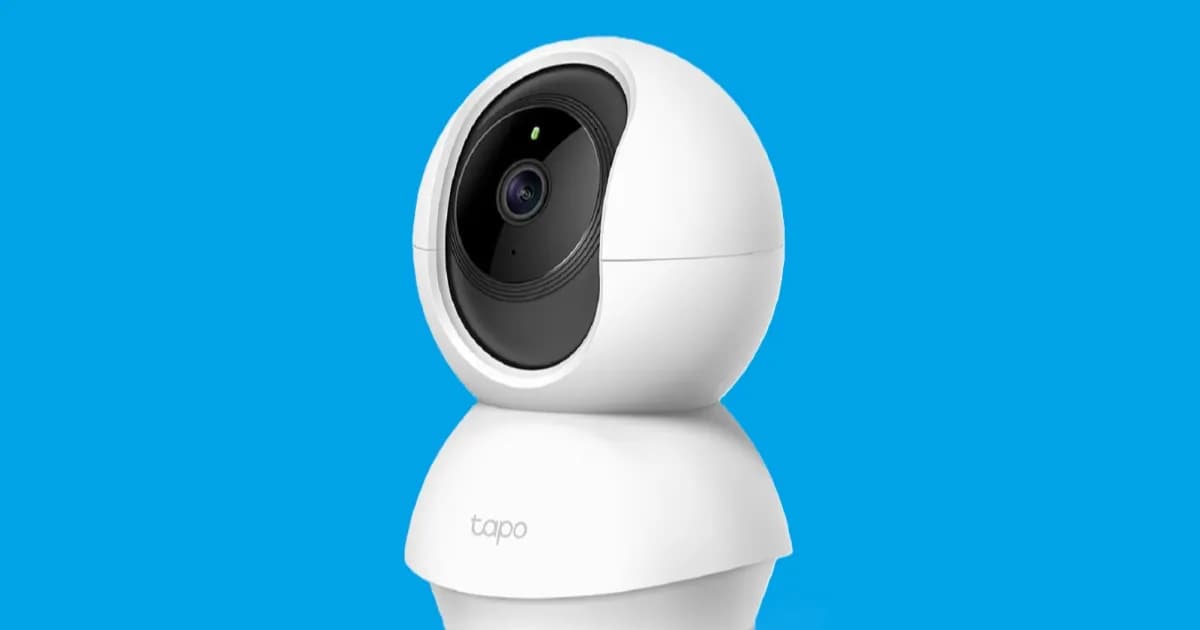
Telset.id – Pengguna kamera TP-Link Tapo C200 harus segera memperbarui firmware perangkat mereka. Dua kerentanan zero-day yang ditemukan pada kamera keamanan tersebut dapat memungkinkan pihak tidak bertanggung jawab mengintip pengguna melalui akses administratif tanpa mengetahui kata sandi admin.
Rincian dua celah keamanan itu diungkap oleh peneliti keamanan OPSWAT. Kedua kerentanan tercatat sebagai CVE-2026-15315 dan CVE-2026-15316. Menurut OPSWAT, penyerang yang memiliki akses jaringan dapat masuk ke kamera dan memperoleh akses administratif yang valid tanpa perlu mengetahui atau memulihkan kata sandi admin.
Dampaknya serius karena akses administratif tersebut membuat penyerang bisa menjalankan fungsi manajemen istimewa, mengubah konfigurasi perangkat, dan melakukan operasi yang seharusnya hanya bisa dijalankan oleh administrator resmi. Akses ini juga membuka jalan bagi penyerang untuk melihat siaran video langsung (live video streams) serta rekaman yang tersimpan di perangkat.
Kamera seperti Tapo C200 memang kerap dipakai di tempat-tempat sensitif, termasuk sebagai baby monitor atau pemantau keamanan rumah. Kondisi ini membuat celah zero-day pada kamera keamanan berpotensi berdampak langsung pada privasi pengguna di ruang-ruang pribadi.
OPSWAT telah menginformasikan temuan tersebut kepada TP-Link. Juru bicara perusahaan mengatakan kepada Tom’s Guide bahwa setelah diberi tahu soal celah itu, TP-Link “segera menyelidiki temuan tersebut dan mengembangkan pembaruan firmware.”
“TP-Link Systems Inc. sangat serius menangani keamanan produk kami dan privasi pelanggan kami,” ujar juru bicara tersebut.
Pembaruan Firmware V5-1.4.6 Build 260709
Bagi pemilik kamera Tapo C200, langkah yang perlu dilakukan adalah memastikan perangkat diperbarui ke versi firmware terbaru, yaitu V5-1.4.6 Build 260709 yang dirilis pada 17 Agustus. Menurut TP-Link, kerentanan tersebut telah “diperbaiki” (remediated) pada pembaruan paling anyar itu, dan perusahaan mendorong semua pelanggan untuk melakukan pembaruan.
Proses pembaruan dapat dilakukan melalui aplikasi Tapo. Informasi lebih lanjut soal pembaruan atau kebutuhan dukungan bisa dilihat di halaman Tapo C200 Downloads. Langkah pembaruan firmware ini sejalan dengan prosedur yang juga berlaku pada perangkat lain, seperti yang dibahas dalam artikel TP-Link Tapo C200.
Kasus ini menambah daftar panjang kerentanan yang menuntut respons cepat dari pengguna. Sebelumnya, celah serupa juga menimpa layanan lain, misalnya Cacat Zero-Click WeChat yang membuat akun bisa diambil alih melalui panggilan. Di sisi browser, Google juga merilis Chrome 152 untuk memperbaiki zero-day CVE-2026-85046 yang aktif dieksploitasi.
Baca Juga:
TP-Link sendiri dikenal luas lewat router Wi-Fi yang banyak digunakan bisnis dan rumah. Perusahaan asal China ini menguasai 6% pasar router Amerika Serikat. Meski begitu, TP-Link saat ini tengah berjuang melawan larangan FCC terhadap semua router Wi-Fi yang dibuat di luar Amerika Serikat.
Pada awal bulan ini, sempat muncul bocoran soal router Wi-Fi 8 terbaru TP-Link yang menjanjikan peningkatan jangkauan, keandalan, dan kecepatan. Namun, insiden zero-day pada Tapo C200 menjadi pengingat bahwa aspek keamanan perangkat tetap menjadi perhatian utama bagi pengguna.
Dengan adanya pembaruan firmware V5-1.4.6 Build 260709, pemilik Tapo C200 disarankan tidak menunda pembaruan. Pembaruan ini menjadi langkah resmi dari TP-Link untuk menutup celah yang telah dilaporkan OPSWAT, sekaligus melindungi privasi pengguna yang mengandalkan kamera tersebut untuk memantau rumah atau keluarga.


Komentar
Belum ada komentar.