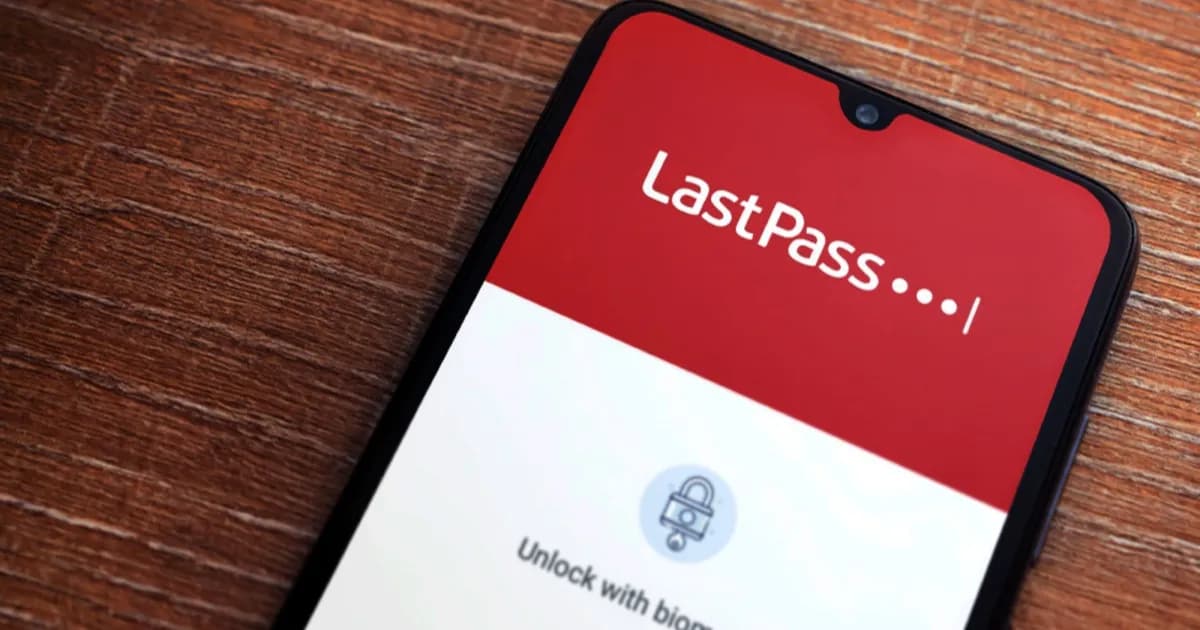
Telset.id – Pengguna yang hendak mengunduh LastPass Authenticator kini menghadapi ancaman serius. LastPass mengungkap skema elaborate yang menyebarkan malware bernama Rapuncel melalui halaman GitHub palsu yang muncul tinggi di hasil pencarian mesin pencari, lengkap dengan kemampuan melumpuhkan antivirus dan mencuri data sensitif dari perangkat korban.
Menurut keterangan password manager tersebut, pengguna yang mencari kata kunci seperti “LastPass Authenticator download” akan diarahkan ke halaman GitHub yang tampilannya nyaris identik dengan penawaran resmi LastPass. Halaman itu kemudian mengalihkan pengguna ke infrastruktur yang dikendalikan penyerang dan mengunduh file .ZIP berukuran besar berisi sejumlah file berbahaya.
Di dalam arsip tersebut terdapat dua file yang perlu diwaspadai, yakni vsdbg.exe dan vsdbg.dll. File .EXE dinamai ulang agar terlihat seperti installer LastPass, padahal sebenarnya merupakan alat debugging resmi milik Microsoft. Alat legitimate inilah yang digunakan untuk menjalankan malware vsdbg.dll melalui metode yang disebut DLL sideloading, di mana program sah akan mencari file DLL di folder yang sama alih-alih di pustaka perangkat yang lebih luas. Karena DLL dikirim bersama executable, file berbahaya itu justru dijalankan lebih dulu.
Rapuncel Lumpuhkan 145 Produk Keamanan
LastPass menyerahkan sampel malware tersebut kepada peneliti keamanan Delphos untuk dianalisis, dan mereka menamainya Rapuncel. Saat pertama kali dianalisis, tidak ada satu pun mesin antivirus yang mampu mendeteksinya. Setelah berjalan, Rapuncel mendapatkan akses tingkat admin untuk beroperasi sebagai SYSTEM, lalu memasang kernel driver.
Driver tersebut menyamar sebagai komponen grafis NVIDIA dan membawa daftar hardcoded berisi 145 produk antivirus dan endpoint security. Jika salah satu produk itu terdeteksi di perangkat, malware langsung menghentikannya. Setelah antivirus dilumpuhkan, Rapuncel mulai mencuri kata sandi tersimpan dari lebih dari 25 browser termasuk Chrome dan Edge, file dompet kripto dari lebih dari 30 aplikasi wallet, token login Discord, token sesi Steam, data sesi Telegram, Windows credential store, seluruh dokumen yang namanya mengandung kata “password”, “seed”, “wallet”, atau “recovery”, tangkapan layar dari setiap monitor yang terhubung ke perangkat, serta profil sistem yang terperinci.
Seluruh data hasil panen itu kemudian dikompresi ke dalam arsip .ZIP dan diunggah ke server yang dikendalikan penyerang. Kernel driver juga diberi kode untuk mencegat seluruh lalu lintas web, sehingga penyerang dapat menyuntikkan iklan atau memodifikasi hasil pencarian kapan saja.
Rapuncel dilengkapi mekanisme persistence agar tetap beroperasi meski korban menyadarinya. Malware memasang dirinya sebagai Windows service yang berjalan otomatis saat boot, lalu melakukan loop terus-menerus untuk memeriksa keberadaan produk keamanan dan menghentikannya begitu diaktifkan. “Mesin dapat sepenuhnya berada di bawah kendali penyerang hingga kernel driver dihapus secara fisik,” jelas para peneliti. Proses penghapusan itu mengharuskan komputer di-boot ke Safe Mode atau menggunakan alat pemulihan eksternal, karena alat Windows normal tidak dapat menghapus perangkat lunak pada level tersebut dengan aman saat sistem berjalan.
Baca Juga:
Kampanye Aktif Berbulan-bulan, Vault LastPass Aman
LastPass dan Delphos meyakini kampanye ini telah aktif selama berbulan-bulan dan akan terus beroperasi meski ada upaya gangguan. “Umpan LastPass adalah satu frame terbaru dalam kampanye yang telah berjalan selama berbulan-bulan dan menunjukkan setiap tanda akan berlanjut setelah infrastruktur saat ini dihabiskan,” ujar para peneliti.
Mereka menegaskan bahwa ini merupakan “opportunistic brand impersonation” dan sistem serta vault pelanggan LastPass tidak dikompromikan atau terlibat sama sekali. LastPass menyatakan dirinya menjadi salah satu dari 40 perusahaan yang ditiru dalam kampanye ini dan mengimbau pengguna untuk hanya mengunduh aplikasi dari sumber yang reputabel dan terverifikasi.
Kasus ini menjadi pengingat bahwa ancaman siber terus berkembang dengan teknik yang semakin canggih. Sebelumnya, sejumlah pengguna Mac juga mengira sedang menginstal OpenAI Codex, padahal yang terpasang adalah malware yang mampu mencuri kata sandi dalam hitungan detik. Pola serupa terlihat pada panduan instalasi palsu Claude yang dapat menguras dompet kripto, serta malware installer yang menyamar sebagai layanan unduhan legitimate dan meniru merek-merek besar seperti Microsoft Edge, Razer, hingga Kaspersky.
Fenomena ini menunjukkan bahwa impersonasi merek menjadi taktik yang makin sering digunakan penyerang untuk menjangkau korban. Bahkan fitur keamanan seperti “Why am I seeing this post?” di platform besar pun mendapat perhatian serupa dari sisi transparansi konten. Pengguna kini dituntut lebih waspada terhadap setiap tautan dan sumber unduhan yang mereka akses.
Bagi pengguna LastPass, langkah paling aman adalah mengunduh LastPass Authenticator hanya dari sumber resmi yang telah diverifikasi. LastPass menegaskan bahwa vault pelanggan tidak terdampak dalam insiden ini, namun kewaspadaan terhadap halaman unduhan palsu tetap menjadi pertahanan pertama. Indikasi paling jelas bahwa perangkat telah terinfeksi adalah ketika tidak ada program antivirus yang diizinkan berjalan, yang seharusnya langsung memicu kecurigaan pengguna.
[ META_DESCRIPTION ]
LastPass mengungkap malware Rapuncel yang menyamar sebagai LastPass Authenticator via GitHub palsu, lumpuhkan 145 antivirus dan curi data sensitif pengguna.


Komentar
Belum ada komentar.