

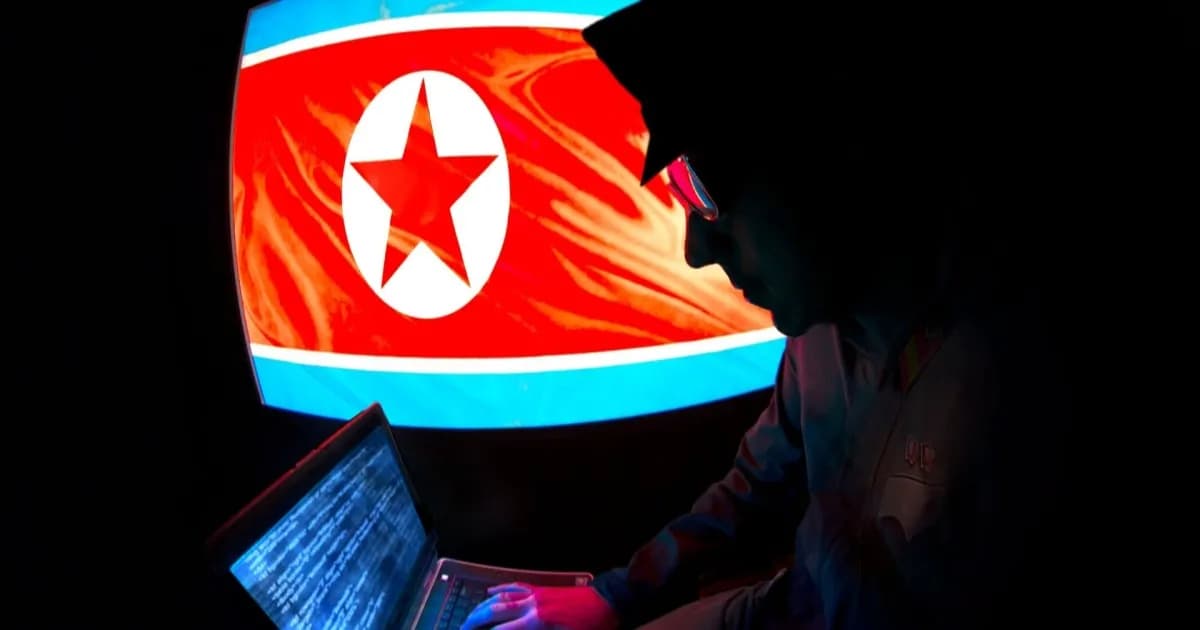
Telset.id – Badan keamanan siber di Jepang, Amerika Serikat, Australia, dan Jerman mengeluarkan peringatan bersama bahwa kelompok aktor siber Korea Utara bernama “WaterPlum” memasang malware pada pelamar lowongan kerja palsu, lalu mencuri kredensial dan kepemilikan kripto mereka. Menurut advisory resmi, lebih dari 30.000 perangkat di 100 negara telah terinfeksi dan lebih dari 7.000 dompet kripto telah dikompromikan, dengan kerugian mencapai $10,71 juta atau sekitar Rp166 miliar.
Peringatan ini menyoroti modus yang menyasar langsung pencari kerja, khususnya pengembang software dan profesional TI. Pelaku berpura-pura menjadi perekrut sah dan menawarkan posisi menarik, namun ujian teknis yang dikirim justru menyisipkan malware yang membuka akses ke komputer korban. Dampaknya tidak berhenti di korban individu, karena perangkat yang terinfeksi berpotensi menjadi pintu masuk bagi serangan lanjutan.

Modus Rekrutmen Palsu dan Malware yang Persisten
Serangan terjadi ketika perekrut palsu meminta pelamar sah menyelesaikan tugas coding dan tes lain untuk menilai keterampilan mereka. Tugas-tugas tersebut sering mengandung malware tersembunyi yang memberikan akses kepada penyerang ke komputer korban. Remote access trojan (RAT) yang persisten ini memungkinkan kelompok WaterPlum mengakses sistem yang terinfeksi bahkan berbulan-bulan setelah wawancara berlangsung.
Karena komputer yang dikompromikan kemungkinan adalah perangkat yang sama yang akan digunakan pelamar tersebut setelah mendapatkan pekerjaan sah di perusahaan lain, perangkat itu juga bisa dipakai Korea Utara sebagai batu loncatan untuk menyerang sistem dan mencuri kredensial dari klien mereka di masa depan. Operasi ini juga mencuri kredensial dan data pribadi, yang kemudian digunakan untuk melamar posisi di perusahaan Barat.
Amazon telah melihat contoh kasus ini pada akhir 2025, dengan lebih dari 1.800 lamaran yang diduga berasal dari Korea Utara diblokir perusahaan tersebut sejak April 2024. Kripto yang dicuri diyakini dialirkan ke pemerintah Republik Rakyat Demokratik Korea (DPRK), yang juga menggunakan personel TI palsu yang bekerja di perusahaan legitimate untuk mengumpulkan $500 juta per tahun.
Baca Juga:
Sasaran Utama dan Cara Melindungi Diri
Badan-badan internasional menyebut perekrut palsu ini sering menyasar pengembang software dan profesional TI dengan lowongan menarik, menggunakan nama perusahaan AI, kripto, dan NFT yang sah, serta memasang lowongan di platform kerja online, media sosial, platform gig work, dan marketplace freelance. Skema pekerja TI palsu dan sejenisnya dipakai negara hermit tersebut untuk menghasilkan pendapatan, terutama karena Korea Utara sebagian besar telah dikucilkan dari ekonomi internasional akibat sanksi.
Banyak perusahaan menyadari hal ini dan mengambil langkah untuk melindungi diri dari taktik serupa, tetapi hal itu mungkin lebih sulit bagi pengguna individu yang sekadar mencari peluang secara online. Pelamar berpotensi melindungi diri dengan hanya melamar langsung ke perusahaan dan di platform yang sah. Jika ragu tentang suatu lowongan, mereka sebaiknya menghubungi perusahaan secara langsung untuk mengonfirmasi keabsahannya.
Jika memutuskan mengikuti wawancara, ada baiknya menyiapkan virtual machine terisolasi khusus untuk keperluan tersebut, sehingga memberikan lapisan perlindungan tambahan terhadap potensi serangan. Langkah ini menjadi relevan karena RAT yang persisten dapat bertahan di perangkat korban jauh setelah proses rekrutmen selesai.
Kasus WaterPlum menegaskan bahwa ancaman siber kini menyasar titik paling rentan dalam rantai rekrutmen, yaitu pencari kerja yang tengah berupaya mendapatkan peluang baru. Dengan lebih dari 30.000 perangkat terinfeksi dan kerugian yang telah mencapai $10,71 juta, kewaspadaan terhadap lowongan kerja palsu dan ujian teknis mencurigakan menjadi langkah pertama yang bisa dilakukan siapa pun yang aktif mencari kerja secara online.


Komentar
Belum ada komentar.