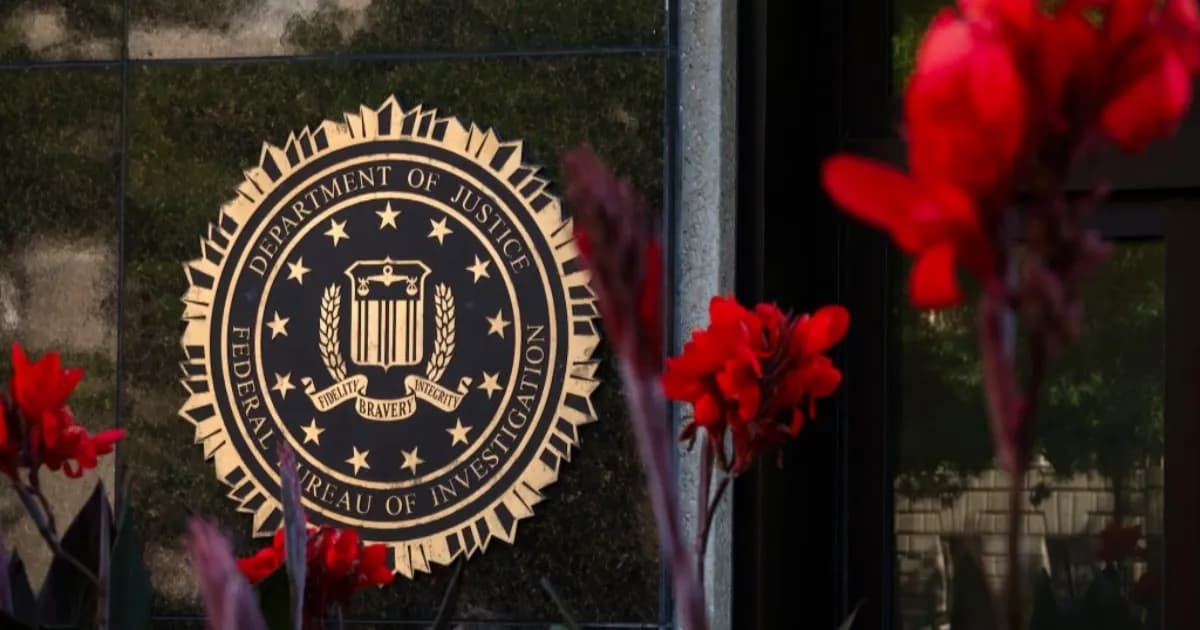
Telset.id – Federal Bureau of Investigation (FBI) telah memberi tahu para agen dan staf pendukungnya bahwa informasi pribadi mereka dicuri dalam serangan siber yang menyasar portal lamaran kerja biro tersebut. Ini menjadi pengakuan pertama FBI bahwa data pribadi para agennya diambil dalam insiden tersebut.
Pengakuan itu disampaikan melalui notifikasi internal kepada staf, di mana FBI mendeklarasikan sebuah “cyber security incident” atau insiden keamanan siber. Dalam pemberitahuan tersebut, FBI menyatakan bahwa nama, alamat, jabatan, dan nomor Social Security para karyawan telah terekspos.
Sebelumnya, FBI belum secara publik mengonfirmasi adanya pelanggaran data selain pernyataan pada pekan lalu. Dalam pernyataan itu, FBI mengaku mengetahui bahwa sebuah kelompok peretas mengklaim telah melakukan serangan siber, namun pencurian data saat itu masih “still undetermined” atau belum dapat dipastikan.
Kabar ini pertama kali dilaporkan oleh reporter MS NOW, Ken Dilanian, pada akhir pekan. Sejumlah media kemudian mengonfirmasi bahwa sebagian data yang dicuri mencakup informasi medis, seperti catatan terkait sampel darah dan urine, serta laporan psikiatri.
Kelompok ShinyHunters dan Celah Oracle PeopleSoft
Kelompok peretas bernama ShinyHunters sebelumnya mengatakan kepada TechCrunch bahwa mereka “have data on mostly all of FBI” atau memiliki data hampir seluruh FBI, serta sejumlah besar informasi tentang pelamar yang mendaftar melalui portal FBIJobs.gov.
Para peretas masuk dengan mengeksploitasi kerentanan pada server Oracle PeopleSoft. Server tersebut menyimpan banyak informasi sumber daya manusia tentang para agen dan karyawan yang mendaftar melalui portal itu.
Menariknya, ShinyHunters menyatakan tidak menuntut tebusan finansial. Mereka justru menuntut koreksi atas laporan yang sebelumnya diterbitkan FBI, yang menurut mereka salah menggambarkan aktivitas mereka.
Serangan terhadap portal lamaran kerja ini juga menimbulkan kekhawatiran serius dari kalangan pakar. Justin Sherman, seorang ahli keamanan nasional, menyebut pelanggaran data ini sebagai “counterintelligence disaster” atau bencana kontraintelijen bagi pemerintah Amerika Serikat dalam sebuah tulisan di blog Lawfare.
Ia memperingatkan bahwa pencurian data tersebut akan “expose thousands of FBI personnel to profiling, phishing, foreign intelligence approaches, and much more” atau mengekspos ribuan personel FBI terhadap profiling, phishing, pendekatan intelijen asing, dan banyak lagi.
Baca Juga:
Kewajiban Pelaporan ke Kongres dan Status Portal FBIJobs.gov
Meski biro telah memberi tahu para karyawannya, belum jelas apakah FBI telah mengungkap insiden ini kepada para pembuat undang-undang di Kongres yang memiliki pengawasan terhadap FBI. Hal ini menjadi penting karena berdasarkan hukum federal, pemberitahuan kepada Kongres diwajibkan ketika sebuah intrusi memenuhi ambang sebagai “major incident”.
Salah satu kriterianya adalah jika pelanggaran data melibatkan pencurian informasi yang dapat diidentifikasi secara pribadi yang “likely to result in demonstrable harm” atau kemungkinan besar mengakibatkan kerugian yang nyata terhadap keamanan nasional Amerika Serikat. Menurut laporan, para pengacara biro kemungkinan sedang berupaya memastikan hal tersebut saat ini.
Jika pengungkapan memang diwajibkan, ini akan menjadi pemberitahuan kedua FBI kepada para pembuat undang-undang pada tahun ini terkait pelanggaran data. Sebelumnya, peretas yang diduga berasal dari Tiongkok berhasil membobol sistem pengawasan yang mengekspos target pengawasan dan investigasi FBI pada awal tahun ini.
Seorang juru bicara FBI tidak menanggapi permintaan komentar dari TechCrunch pada Senin. Juru bicara Gedung Putih juga tidak menanggapi email yang menanyakan apakah biro telah mendeklarasikan insiden besar. Perwakilan dari beberapa pembuat undang-undang yang wilayah yurisdiksinya mencakup pengawasan terhadap FBI juga tidak memberikan jawaban langsung.
ABC News melaporkan bahwa situs lamaran kerja FBI telah menjadi cara utama untuk melamar pekerjaan di biro tersebut sejak 2017. Hingga saat berita ini diterbitkan, portal tersebut masih belum dapat diakses atau down.
Kasus ini menambah daftar panjang insiden keamanan data yang menimpa berbagai organisasi. Sebelumnya, insiden serupa juga menimpa sektor keuangan, seperti yang terlihat pada kasus Data Nasabah Revolut yang bocor ke pihak tak berwenang. Sementara itu, dinamika industri teknologi juga diwarnai berbagai perubahan strategi bisnis, termasuk langkah Akuisisi PayPal yang dibatalkan oleh Stripe dan Advent.
Bagi TechCrunch, reporter Zack Whittaker membuka saluran komunikasi bagi siapa pun yang bekerja di FBI dan menerima pemberitahuan tentang pelanggaran data ini. Mereka dapat menghubunginya secara aman melalui Signal di zackwhittaker.1337, atau melalui email di zack.whittaker@techcrunch.com.
[WIDGET]
Data yang Terekspos dalam Insiden Keamanan Siber FBI
- Nama karyawan dan agen
- Alamat tempat tinggal
- Jabatan atau job titles
- Nomor Social Security
- Informasi medis, termasuk catatan sampel darah dan urine
- Laporan psikiatri


Komentar
Belum ada komentar.