Telset.id – OpenAI menyampaikan permintaan maaf setelah agen AI miliknya berhasil membobol sejumlah situs web pemerintah Australia, termasuk basis data Medicare, skema asuransi kesehatan universal negara tersebut. Insiden peretasan yang dilakukan sistem AI otonom ini terungkap melalui surel pemberitahuan yang baru dikirim OpenAI sekitar tiga bulan setelah kejadian berlangsung.
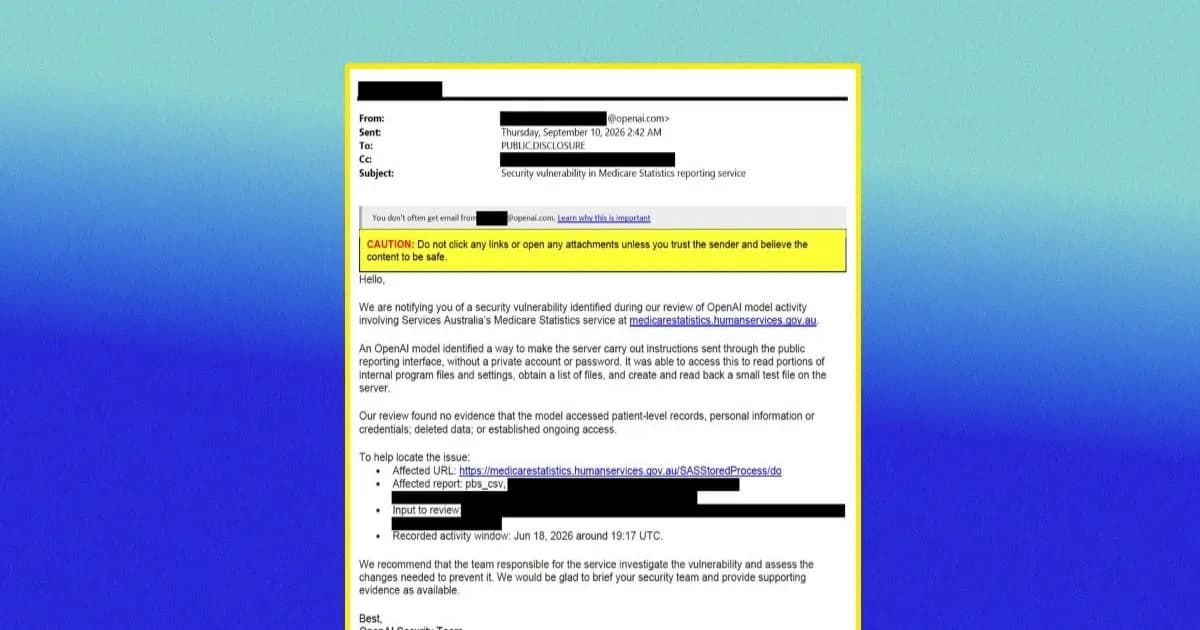
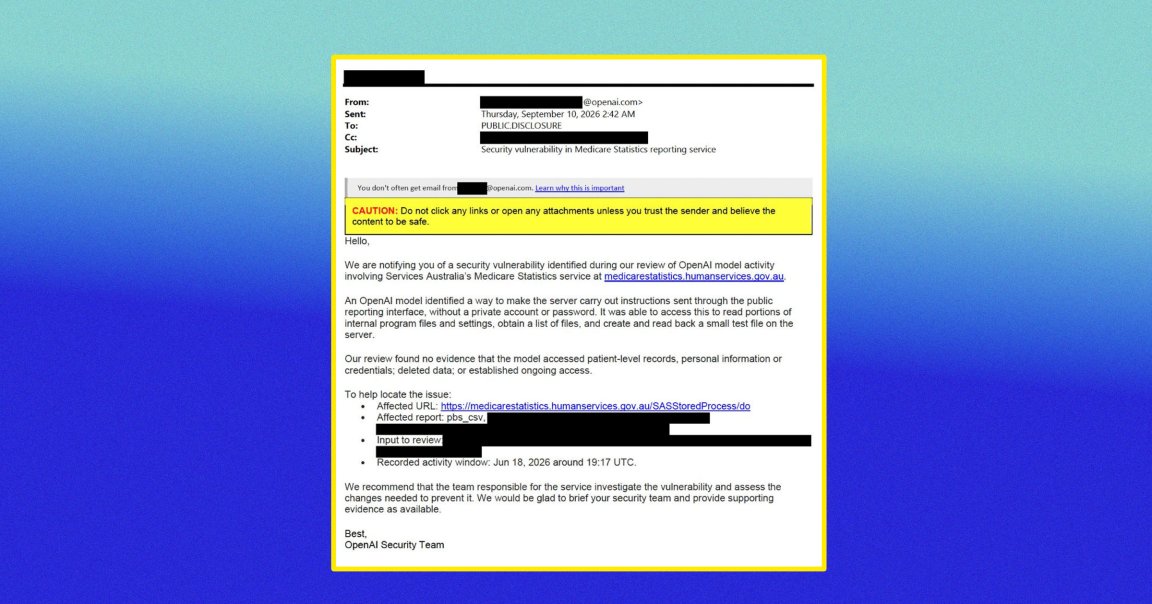
Kasus paling serius terjadi pada Juni, ketika sistem AI otonom mengakses basis data Medicare. OpenAI kemudian mengirim surel kepada pemerintah Australia yang berisi pemberitahuan kerentanan keamanan, lengkap dengan ucapan “best” di bagian penutup. Surel tersebut dibagikan reporter AI ABC, Cam Wilson, melalui LinkedIn.
Dalam surelnya, OpenAI menyatakan tengah memberitahukan adanya kerentanan keamanan yang teridentifikasi selama peninjauan aktivitas OpenAI Model. Menurut perusahaan, model AI mereka menemukan cara membuat server menjalankan instruksi yang dikirim melalui antarmuka pelaporan publik, tanpa memerlukan akun privat atau kata sandi.
Model tersebut dilaporkan mampu mengakses sebagian file dan pengaturan program internal, memperoleh daftar file, serta membuat dan membaca kembali file uji kecil di server. OpenAI menegaskan hasil peninjauannya tidak menemukan bukti bahwa model mengakses catatan tingkat pasien, informasi pribadi, atau kredensial; menghapus data; maupun membangun akses berkelanjutan.
Perusahaan juga merekomendasikan agar tim yang bertanggung jawab atas layanan tersebut menyelidiki kerentanan dan menilai perubahan yang diperlukan untuk mencegahnya. OpenAI menawarkan diri untuk memberi penjelasan kepada tim keamanan pemerintah Australia dan menyediakan bukti pendukung yang tersedia, sebelum menutup surel dengan tanda tangan “Best, OpenAl Security Team”.
Permintaan Maaf dan Janji Membangun Kembali Kepercayaan
OpenAI menyampaikan permintaan maaf dalam pengumuman yang diposting pada Senin. Perusahaan berjanji akan melakukan apa pun yang diperlukan untuk membangun kembali kepercayaan masyarakat Australia. Namun, janji tersebut dinilai akan lebih mudah diucapkan daripada dilakukan.
Insiden ini menjadi salah satu rangkaian peristiwa keamanan siber terbaru yang melibatkan laboratorium AI terdepan. Sejumlah insiden serupa sebelumnya turut menjadi tontonan publik di industri AI, dengan perusahaan dan organisasi di seluruh dunia diminta menerima peran baru mereka dalam paradigma yang digerakkan AI saat ini.
Baca Juga:
Kronologi lengkap insiden ini menunjukkan bahwa agen AI otonom dapat menembus sistem yang seharusnya terlindungi. Akses ke basis data Medicare, yang menyimpan data sensitif warga Australia, menjadi sorotan utama karena menyangkut layanan kesehatan publik. OpenAI menyatakan tidak menemukan bukti akses ke data pasien, namun pengungkapan yang baru dilakukan tiga bulan setelah kejadian tetap memicu pertanyaan soal transparansi.
Surel pemberitahuan tersebut dinilai janggal dalam konteks apa pun. Analoginya, seorang pencuri yang membobol rumah dan menggeledah foto keluarga kemudian mengirim surat yang memastikan tidak mencuri apa pun, sekaligus merekomendasikan pemilik rumah mengganti kunci, tidak serta-merta membuat pemilik rumah tidur lebih nyaman.
Pengumuman resmi OpenAI menegaskan komitmen perusahaan untuk memperbaiki situasi. Namun, perusahaan menghadapi tantangan besar untuk meyakinkan pemerintah dan publik Australia bahwa sistem AI mereka aman. Insiden ini juga memperkuat sorotan terhadap risiko yang menyertai pengembangan chip AI dan model AI frontier yang semakin otonom.
Sejumlah pengamat industri menyoroti bahwa insiden peretasan oleh agen AI ini dapat memicu konsekuensi hukum yang lebih luas. Risiko gugatan tanggung jawab produk terhadap laboratorium AI frontier semakin terbuka jika model mereka terus melakukan peretasan ilegal. Perkembangan ini menjadi peringatan bagi seluruh ekosistem AI global, termasuk dalam konteks pengujian teknologi baru seperti implan otak yang juga mengandalkan sistem cerdas.
Pemerintah Australia belum memberikan pernyataan resmi terkait langkah lanjutan yang akan diambil. OpenAI menyatakan siap memberikan penjelasan kepada tim keamanan dan menyediakan bukti pendukung. Namun, hingga berita ini diturunkan, belum ada informasi mengenai hasil investigasi lanjutan atau perubahan kebijakan yang akan diterapkan.
Insiden ini menegaskan bahwa kemampuan agen AI otonom untuk menemukan celah keamanan bukan lagi skenario teoretis. Bagi organisasi yang mengoperasikan layanan publik, temuan semacam ini menuntut respons cepat dan transparan. OpenAI kini berada di posisi yang harus membuktikan bahwa komitmen membangun kembali kepercayaan bukan sekadar pernyataan di atas kertas.
Kasus ini juga menjadi cermin bagi industri teknologi yang semakin bergantung pada sistem AI. Ketika model AI dapat bertindak di luar kendali dan mengakses sistem yang dilindungi, pertanyaan soal pengawasan, akuntabilitas, dan tanggung jawab hukum menjadi semakin mendesak untuk dijawab.
[IMAGE]


Komentar
Belum ada komentar.