
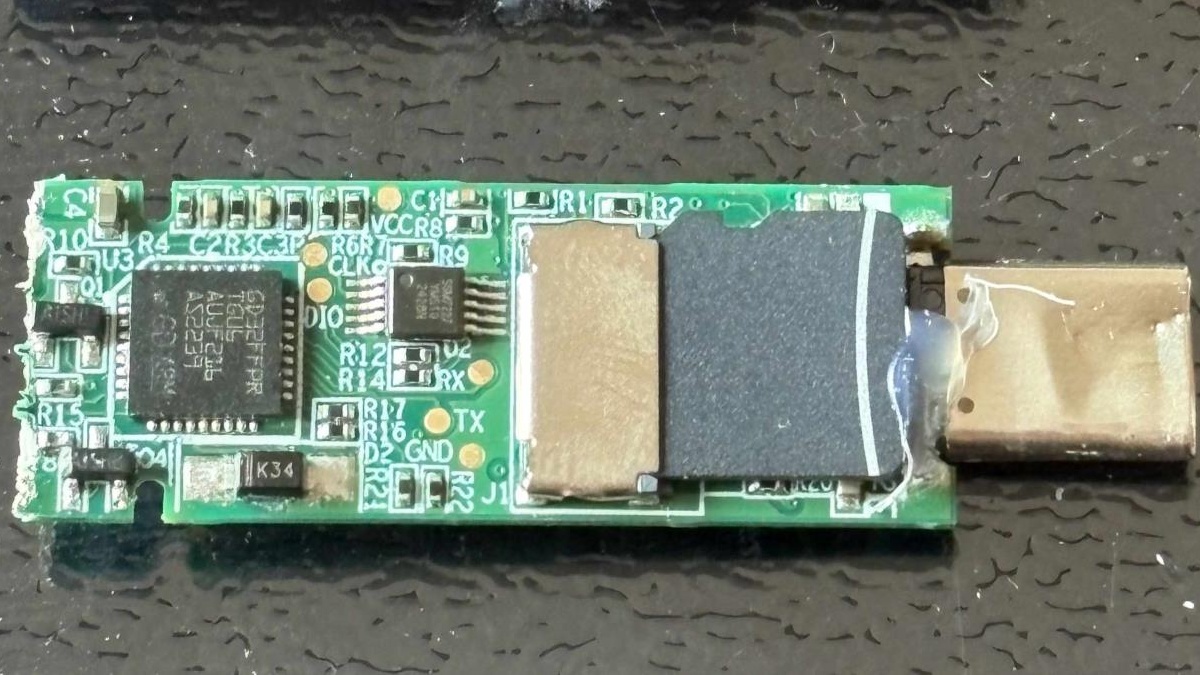
Telset.id – Klaim keamanan pada perangkat penyimpanan USB kembali dipertanyakan setelah peneliti keamanan Xusheng Li mengungkap bahwa Lenovo ThinkPlus FU100, sebuah fingerprint USB stick yang dijual sebagai perangkat terenkripsi AES-256, ternyata hanya berisi SD card biasa di dalamnya. Temuan ini pertama kali dilaporkan HackingPassion dan menjadi sorotan karena menyangkut janji perlindungan data yang dijual ke konsumen.
Menurut laporan tersebut, pembaca sidik jari pada perangkat itu hanya berfungsi untuk mengaktifkan koneksi USB. Tidak ada data di dalam kartu yang benar-benar dienkripsi. Artinya, siapa pun yang memiliki akses fisik ke perangkat dapat dengan mudah membuka isi drive tanpa hambatan berarti.
Li menyampaikan temuan ini dalam sebuah presentasi konferensi pada Maret. Menurutnya, FU100 adalah “hanya sebuah SD card di dalam casing mewah.” Ia menegaskan bahwa perangkat tersebut membuat data sangat mudah diakses oleh siapa pun yang memegang fisik drive. Salah satu kesimpulan yang ia sampaikan: “‘Keamanan hardware’ bisa jadi murni pemasaran.”
Perbaikan Lenovo dan Celah pada TSD303
Analisis awal terhadap ThinkPlus FU100 sendiri dilakukan pada tahun sebelumnya, dengan perbaikan sementara berupa epoxy di atas kartu. Perbaikan lanjutan dari Lenovo dirilis awal tahun ini untuk drive FU100, FU200, dan TU800, serta SSD TSD303. Namun prosesnya tidak praktis: pemilik harus menghubungi saluran layanan di China, lalu mengirim perangkat kembali untuk diganti atau mendapatkan upgrade firmware di lokasi.
Lenovo menyarankan pengguna mencadangkan data terlebih dahulu dan sangat menganjurkan menghapus isi drive sebelum dikirim, yang tentu merepotkan. Lenovo menilai tingkat keparahan advisory tersebut sebagai tinggi. Salah satu dari tiga CVE yang tercatat mencakup perangkat lunak konfigurasi, yang memungkinkan pengguna lokal yang sudah login melewati autentikasi perangkat dan mendaftarkan sidik jari yang tidak tepercaya.
Riset yang sama juga menemukan cacat berbeda pada SSD eksternal Lenovo TSD303. Data pada perangkat itu memang terenkripsi, tetapi drive mengirimkan password yang benar melalui USB dalam bentuk plain text agar dibandingkan oleh perangkat lunak, sehingga mudah ditangkap. Perbaikan pertama baru hadir tiga bulan setelah laporan awal, menggunakan enkripsi block cipher dengan kunci yang diturunkan dari nilai mirip timestamp.
Perangkat lunak Lenovo dapat menurunkan kunci tersebut, dan perbaikan perangkat lunak pertama rentan jika dibongkar, sehingga tidak berguna untuk melindungi data bila perangkat dicuri. Perbaikan berikutnya, dirilis akhir tahun lalu, membuat drive memeriksa sendiri password yang diketik, sehingga password yang benar tidak pernah keluar dari drive.
Baca Juga:
SDK yang Sama dan Perangkat Lain yang Terdampak
Software development kit yang sama untuk drive tersebut ternyata mencakup sembilan perangkat lain dari berbagai vendor. Sebagian besar di antaranya juga bisa membocorkan password kepada pihak yang paham teknis. Dua di antaranya bahkan meninggalkan data tanpa enkripsi pada microSD card. Daftar lengkap vendor disensor pada slide presentasi Li.
Penggunaan AI dalam pengujian keamanan juga terus meningkat. Li memakai Codex dari OpenAI, sebuah alat pemrograman berbasis AI, bersama alat reverse-engineering milik perusahaannya untuk menguji skema perlindungan vendor lain. Alat milik Netac berhasil ditembus dalam sekitar tujuh menit, karena Codex menemukan kunci tetap yang tertanam di program sekaligus password pengguna yang tertulis di log diagnostik.
Perlindungan salinan berbeda dari akses langsung, sebab tujuannya adalah membiarkan penerima melihat file tanpa bisa menyalinnya. USB Copy Protection milik KakaSoft memiliki password internal yang dibangun sendiri oleh program, dan Codex berhasil merekonstruksinya untuk mendekripsi file uji tanpa password pengguna dalam sekitar 26 menit. Copy Secure dari Nexcopy ditembus dalam sekitar 10 menit, dengan kuncinya dibuka oleh sertifikat yang tertanam di aplikasi viewer.
Secara terpisah, YutianDun milik SecZure memiliki dua akun “backdoor” tersembunyi dengan password sederhana, yang ditemukan melalui time-travel debugging dengan menelusuri jejak timeline. Namun komentar Li menunjukkan bahwa niat jahat tidak bisa diasumsikan begitu saja.
Li tidak memberikan peringatan kepada KakaSoft, Nexcopy, atau SecZure, dengan alasan bahwa drive yang sudah berada di tangan penyerang tidak mudah ditarik atau diperbarui. Ia menyatakan bahwa “validasi sisi klien tidak pernah aman” dan menyarankan pengguna selalu memverifikasi klaim keamanan secara mandiri. Netac belum memiliki patch hingga presentasi Li pada Maret.
Sebagai contoh pendekatan yang dianggap benar, Li menyebut sebuah USB stick open-source yang melakukan enkripsi dengan tepat meski dibangun di atas microSD card, menurunkan kuncinya dari password pengguna sehingga membaca kartu saja tidak memberi apa pun kepada penyerang.
Bagi pengguna yang mempertimbangkan perangkat penyimpanan berlabel keamanan, temuan ini menjadi pengingat bahwa klaim enkripsi perlu diuji, bukan sekadar dipercaya dari kemasan. Sebelumnya, lini perangkat Lenovo lain juga sempat menjadi sorotan, seperti yang terlihat pada IdeaPad Vibe dan lini tablet Lenovo Tab Plus.


Komentar
Belum ada komentar.