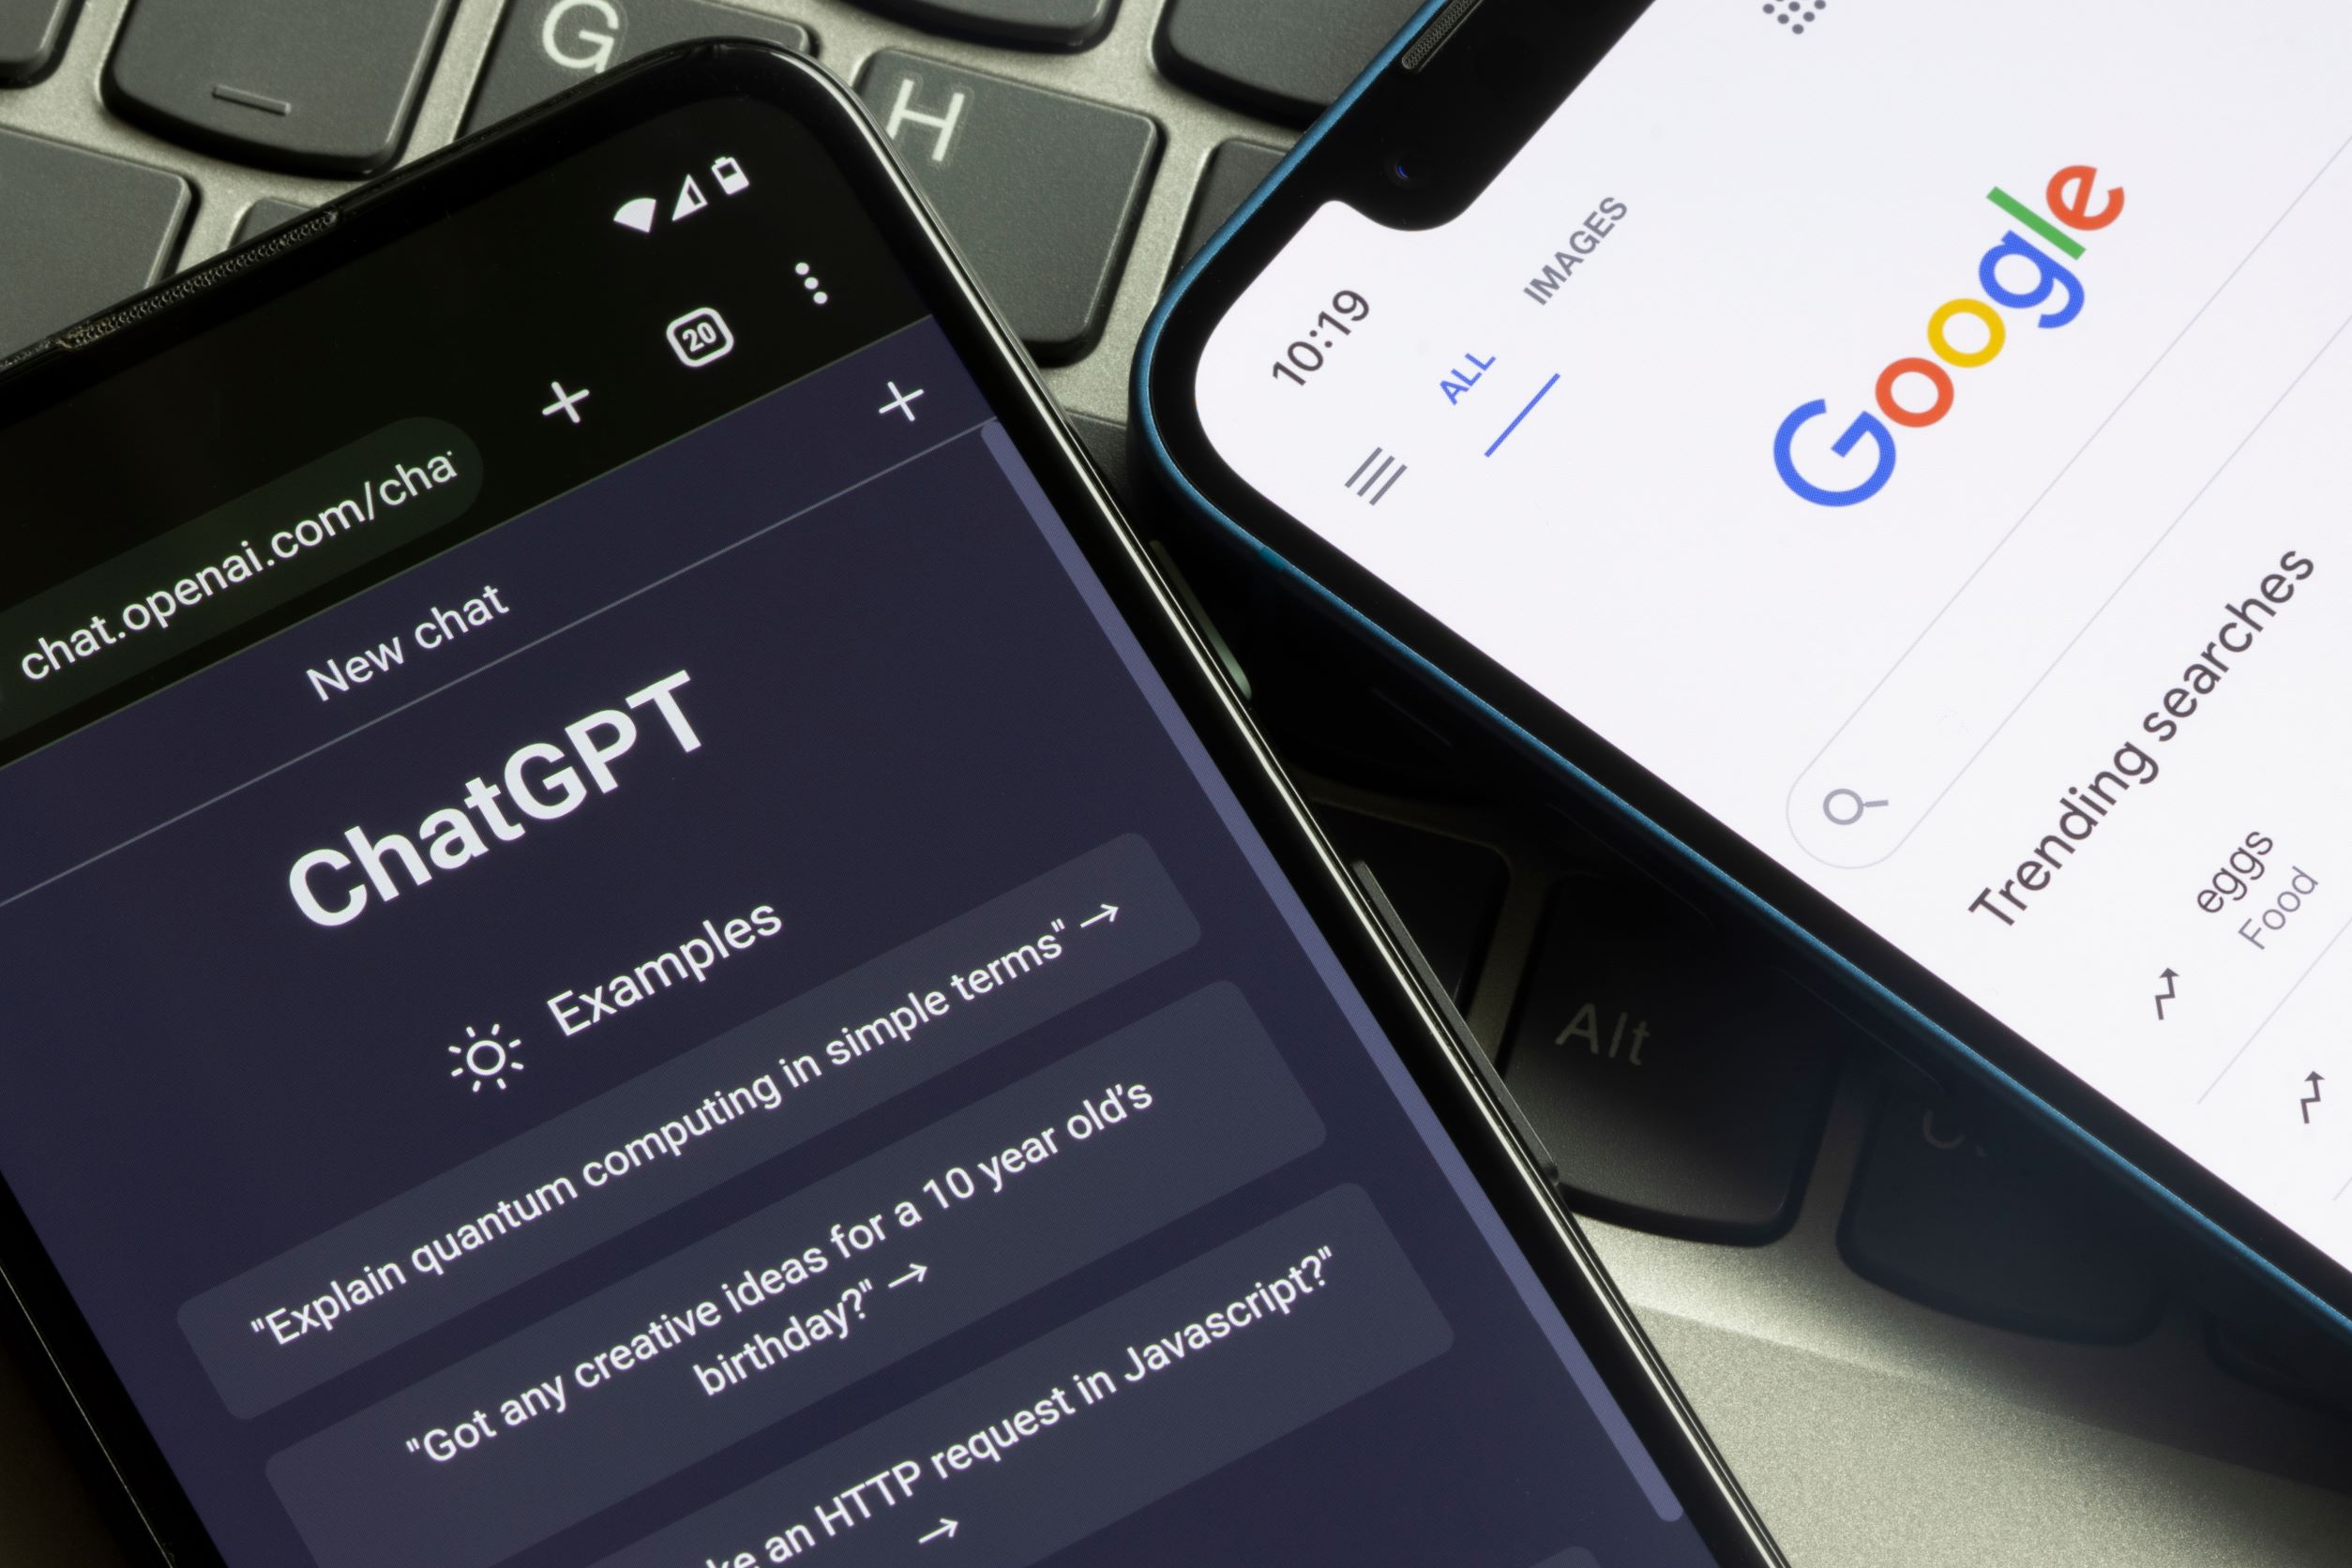
Telset.id – Pengguna Windows yang mengetik kata kunci “chatgpt” di Google Search berisiko mengunduh malware melalui iklan berbayar palsu. Temuan peneliti keamanan dari perusahaan AI Island mengungkap bahwa iklan bersponsor tersebut mengarahkan korban ke situs Custom GPT yang dibuat menyerupai halaman resmi ChatGPT, lalu menjebak mereka dalam perangkap ClickFix.
Menurut Island, iklan palsu itu muncul saat pengguna mencari istilah seperti “chatgpt” di Google Search. Pada awalnya, iklan tersebut memang mengarah ke situs resmi chatgpt.com. Namun, ketika pengguna memasukkan prompt, layanan palsu itu mengarahkan mereka ke “backup domain” dengan alasan “high traffic”. Dari sana, korban dialihkan ke instance ChatGPT palsu lain yang menampilkan halaman verifikasi Cloudflare tiruan berisi instruksi ClickFix.
Island menemukan respons yang nyaris identik pada dua Custom GPT berbeda selama periode 3 hari di bulan Agustus. Kampanye iklan malware ini disebut melibatkan sekitar 850 iklan berbayar, 26 tautan ChatGPT palsu, dan 71 ID kampanye Google Ads sepanjang periode tiga bulan, dari Mei 2026 hingga Agustus 2026.
Perangkap ClickFix dirancang untuk menipu pengguna agar menginstal atau menjalankan perintah berbahaya di perangkat mereka. Dalam kasus ini, instruksi dari backup domain menipu Windows untuk menjalankan perintah yang mengunduh malware ke komputer korban. Setelah terpasang, malware menginfeksi sistem, bahkan mampu bertahan setelah PC di-restart, dan menggunakan bot Telegram untuk mengirim informasi curian kembali ke pelaku di balik kampanye ini.
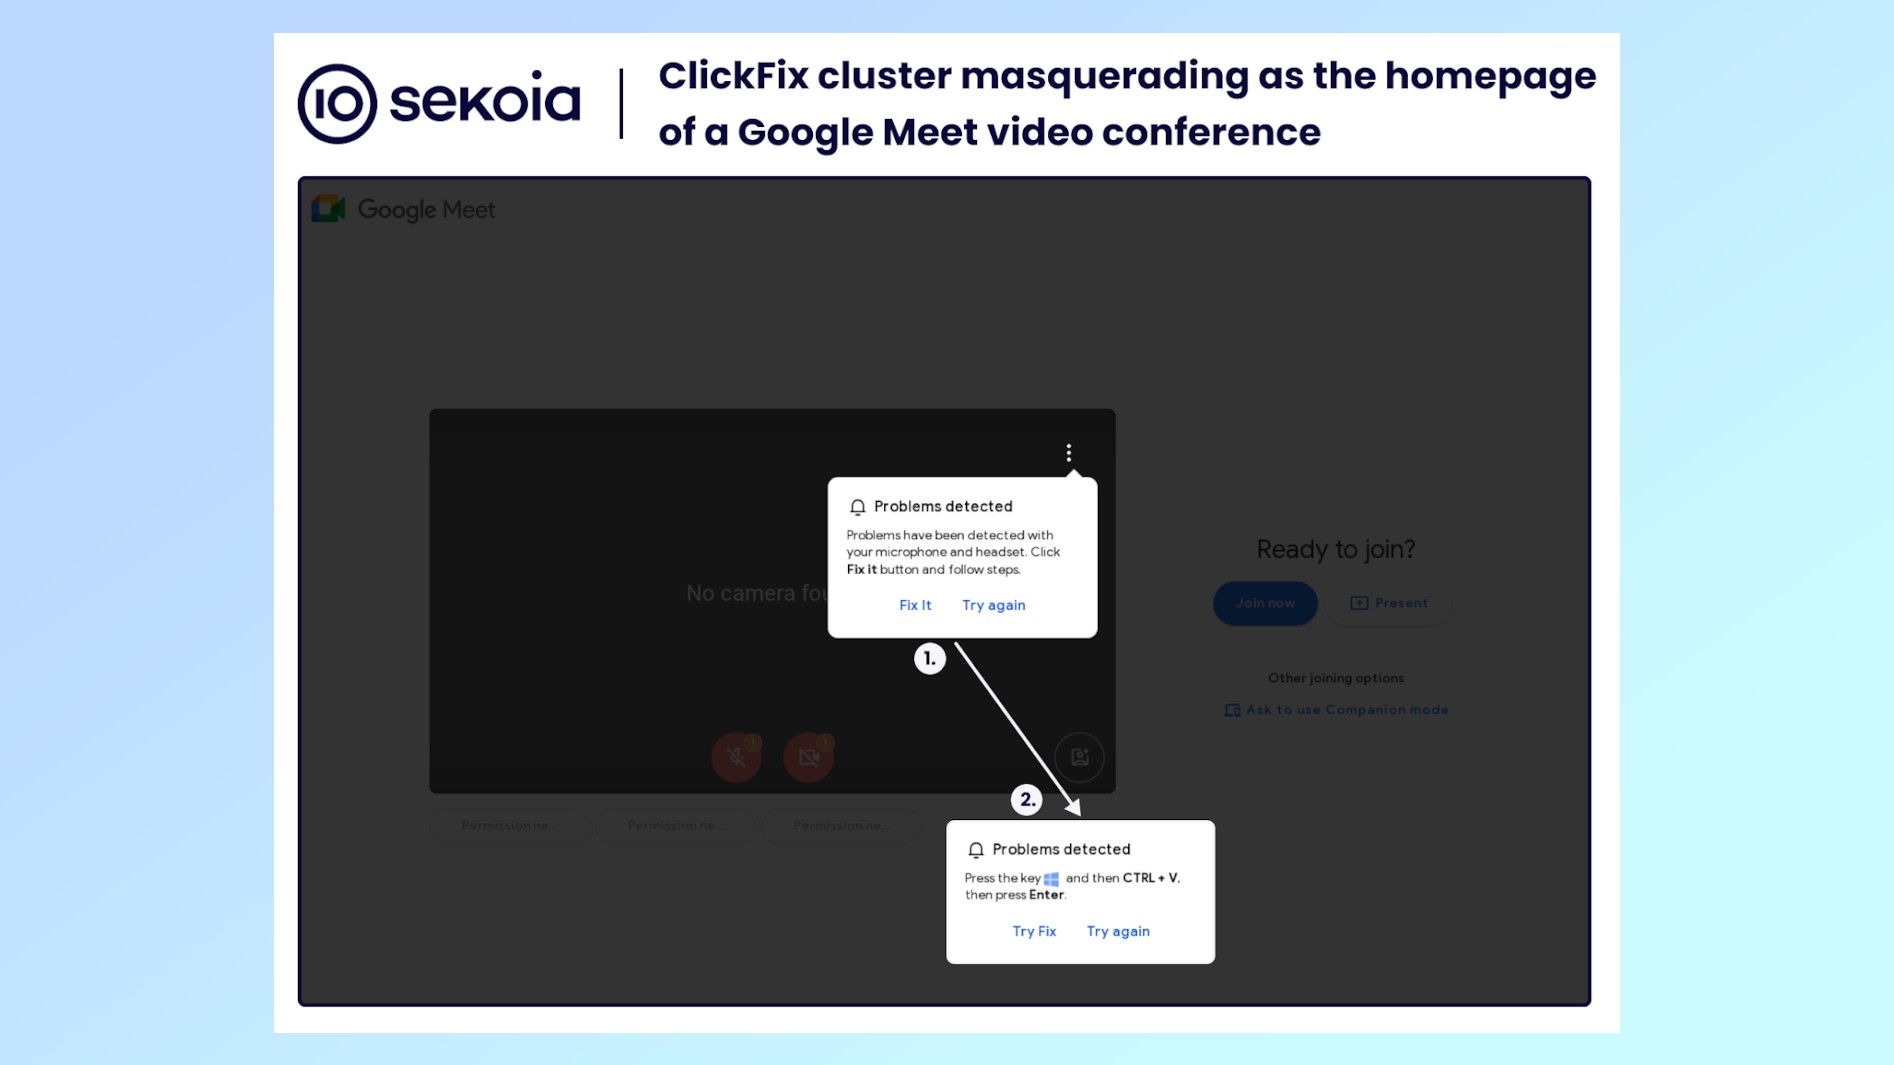
Malware tersebut memanfaatkan alat bernama NetSupport RAT, yang memungkinkan penyerang mengendalikan komputer yang terinfeksi dari jarak jauh. Island juga menemukan bahwa domain yang digunakan terus berputar dan bentuk pengiriman malware Windows lainnya turut teridentifikasi, menandakan serangan ini tidak berbasis pada satu situs web saja.
Perusahaan itu mengklaim sebuah alat AI menyoroti aktivitas mencurigakan tersebut, lalu peneliti manusia mengonfirmasinya. Meski demikian, belum jelas berapa banyak orang yang mungkin terdampak oleh scam ini. Tom’s Guide telah menghubungi Google terkait kampanye ini dan akan memperbarui artikel jika perusahaan merespons.
Baca Juga:
Apa Itu ClickFix dan Bagaimana Malware Bekerja
ClickFix adalah jenis jebakan yang dibangun untuk menipu orang agar menginstal atau mengeksekusi perintah berbahaya di perangkat mereka. Dalam insiden ini, instruksi dari backup domain menipu Windows untuk menjalankan perintah yang mengunduh malware ke komputer. Begitu terpasang, malware menginfeksi sistem, mampu bertahan melewati restart PC, dan memakai bot Telegram untuk mengirim data curian ke peretas di balik kampanye tersebut.
Malware ini menggunakan NetSupport RAT, sebuah alat yang memberi penyerang kemampuan mengendalikan komputer yang terinfeksi dari jarak jauh. Temuan Island juga menunjukkan bahwa domain yang digunakan berotasi dan bentuk pengiriman malware Windows lain ikut teridentifikasi, sehingga serangan tidak bergantung pada satu situs tunggal.
Kombinasi malware dan periklanan, yang juga dikenal sebagai malvertising, memiliki sejarah panjang. Karena itu, pengguna disarankan selalu berhati-hati saat mengklik iklan apa pun secara online. Salah satu langkah pencegahan adalah menggunakan ad blocker, karena tautan “sponsored” Google secara teknis tetap merupakan iklan dan sebagian besar blocker akan menyembunyikannya.
Selain itu, jika tidak memiliki atau tidak ingin memakai ad blocker, ada beberapa tanda bahaya yang perlu diperhatikan saat menggunakan mesin pencari, terutama jika diarahkan ke instance ChatGPT palsu. Bagi pengguna ChatGPT, baik yang sudah ada maupun yang baru mencoba, sebaiknya langsung mengakses chatgpt.com tanpa perlu mencarinya di mesin pencari.
Pengguna juga perlu mengetahui bahwa ChatGPT tidak pernah mengarahkan ke “backup domain”, bahkan saat mengalami gangguan. Jika ChatGPT bermasalah, pengguna dapat memeriksa halaman status OpenAI. Selain itu, tidak ada verifikasi situs web atau CAPTCHA yang akan meminta pengguna membuka Windows Run dan menempelkan perintah. Jika sebuah situs meminta menekan Win + R atau menjalankan PowerShell, jangan dituruti.
Langkah terakhir, pengguna sebaiknya selalu memiliki solusi antivirus yang terpasang di PC. Pastikan antivirus tersebut mutakhir, diperbarui, dan berjalan di semua perangkat, baik komputer maupun smartphone.
Ancaman berbasis AI ini menegaskan pentingnya kesadaran keamanan digital di tengah meningkatnya pemanfaatan kecerdasan buatan untuk tujuan jahat. Sebelumnya, sejumlah inisiatif keamanan AI juga menjadi sorotan, termasuk langkah AI Driven Security di Indonesia serta pentingnya mengelola Security Debt untuk mengurangi risiko bisnis. Bahkan, dampak halusinasi AI pernah memicu gugatan hukum seperti dalam kasus Halusinasi AI yang melibatkan startup MeetingTV dan Koi Security.
Kampanye iklan berbahaya ini menunjukkan bahwa pelaku kejahatan siber terus mencari celah baru dengan memanfaatkan nama besar layanan AI populer. Pengguna Windows yang mencari ChatGPT melalui Google Search menjadi kelompok paling rentan terdampak selama periode kampanye berlangsung.
Hingga berita ini ditulis, belum ada informasi resmi mengenai jumlah korban yang terdampak. Google juga belum memberikan tanggapan atas permintaan konfirmasi terkait kampanye iklan palsu ini.


Komentar
Belum ada komentar.