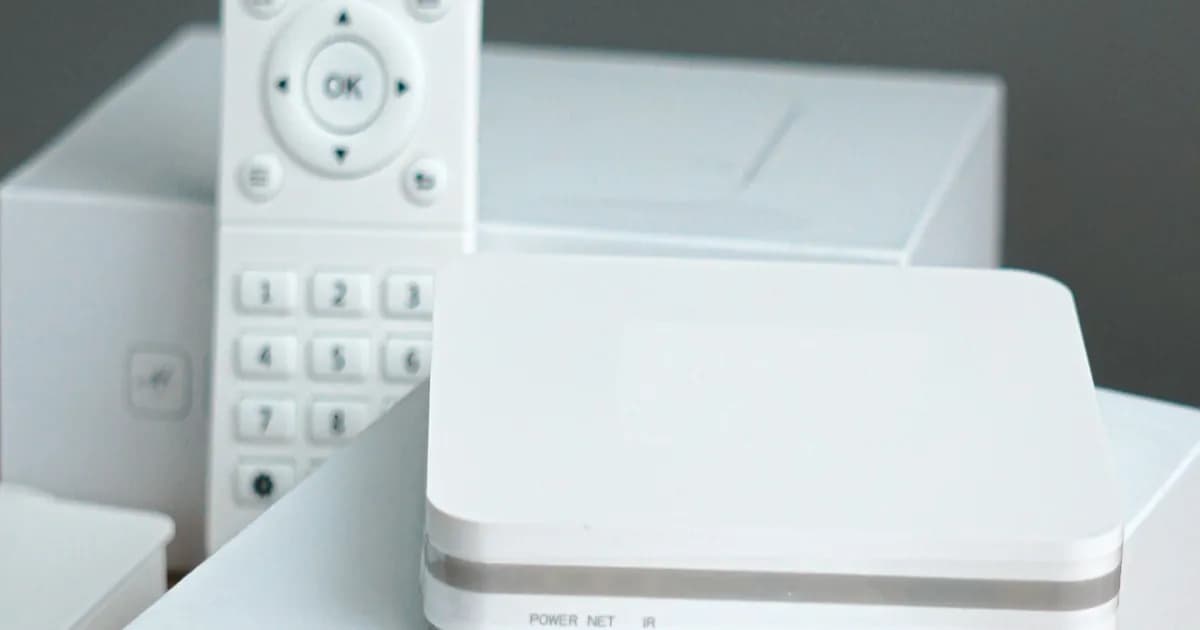
Telset.id – Google memutus kerja sama dengan Videostrong Technology Co. setelah menemukan backdoor yang sengaja ditanam di 1,3 juta set-top box Android TV. Produsen yang sebelumnya berstatus mitra bersertifikat Android TV itu tidak sekadar lalai, tetapi menjual akses ke perangkat tersebut kepada afiliasi kriminal untuk menjalankan ad fraud, membangun jaringan proxy residensial, hingga menyebarkan malware ke pengguna akhir.
Pengungkapan ini menempatkan keamanan perangkat TV pintar di garis depan. Pasalnya, perangkat yang dianggap aman karena membawa aplikasi Google justru menjadi pintu masuk bagi operator kriminal. Google menyatakan telah memutus hubungan bisnis dengan Videostrong dan melarang perusahaan itu memproduksi perangkat dengan aplikasi Google yang sudah terpasang sebelumnya.
“Videostrong memonetisasi backdoor dengan menjual akses ke afiliasi kriminal dan memuat modul malware afiliasi tersebut ke perangkat yang terinfeksi,” tulis Google dalam blog Google Cloud, seperti dikutip dari laporan Tom’s Hardware.
Bagaimana Backdoor Bekerja dan Siapa yang Terdampak
Google menjelaskan pihaknya menemukan perangkat lunak berbahaya itu tertanam langsung di banyak model dan merek perangkat selama bertahun-tahun. Operasi tersebut didukung infrastruktur khusus dan konfigurasi yang terus berkembang untuk menghindari deteksi sekaligus mengelola para afiliasi.
“Kami menilai kampanye ini bukan ulah orang dalam yang nakal secara terisolasi atau kelalaian pengembangan,” tegas Google. Pernyataan itu memperjelas bahwa backdoor ditanam secara sengaja, bukan akibat kesalahan teknis semata.
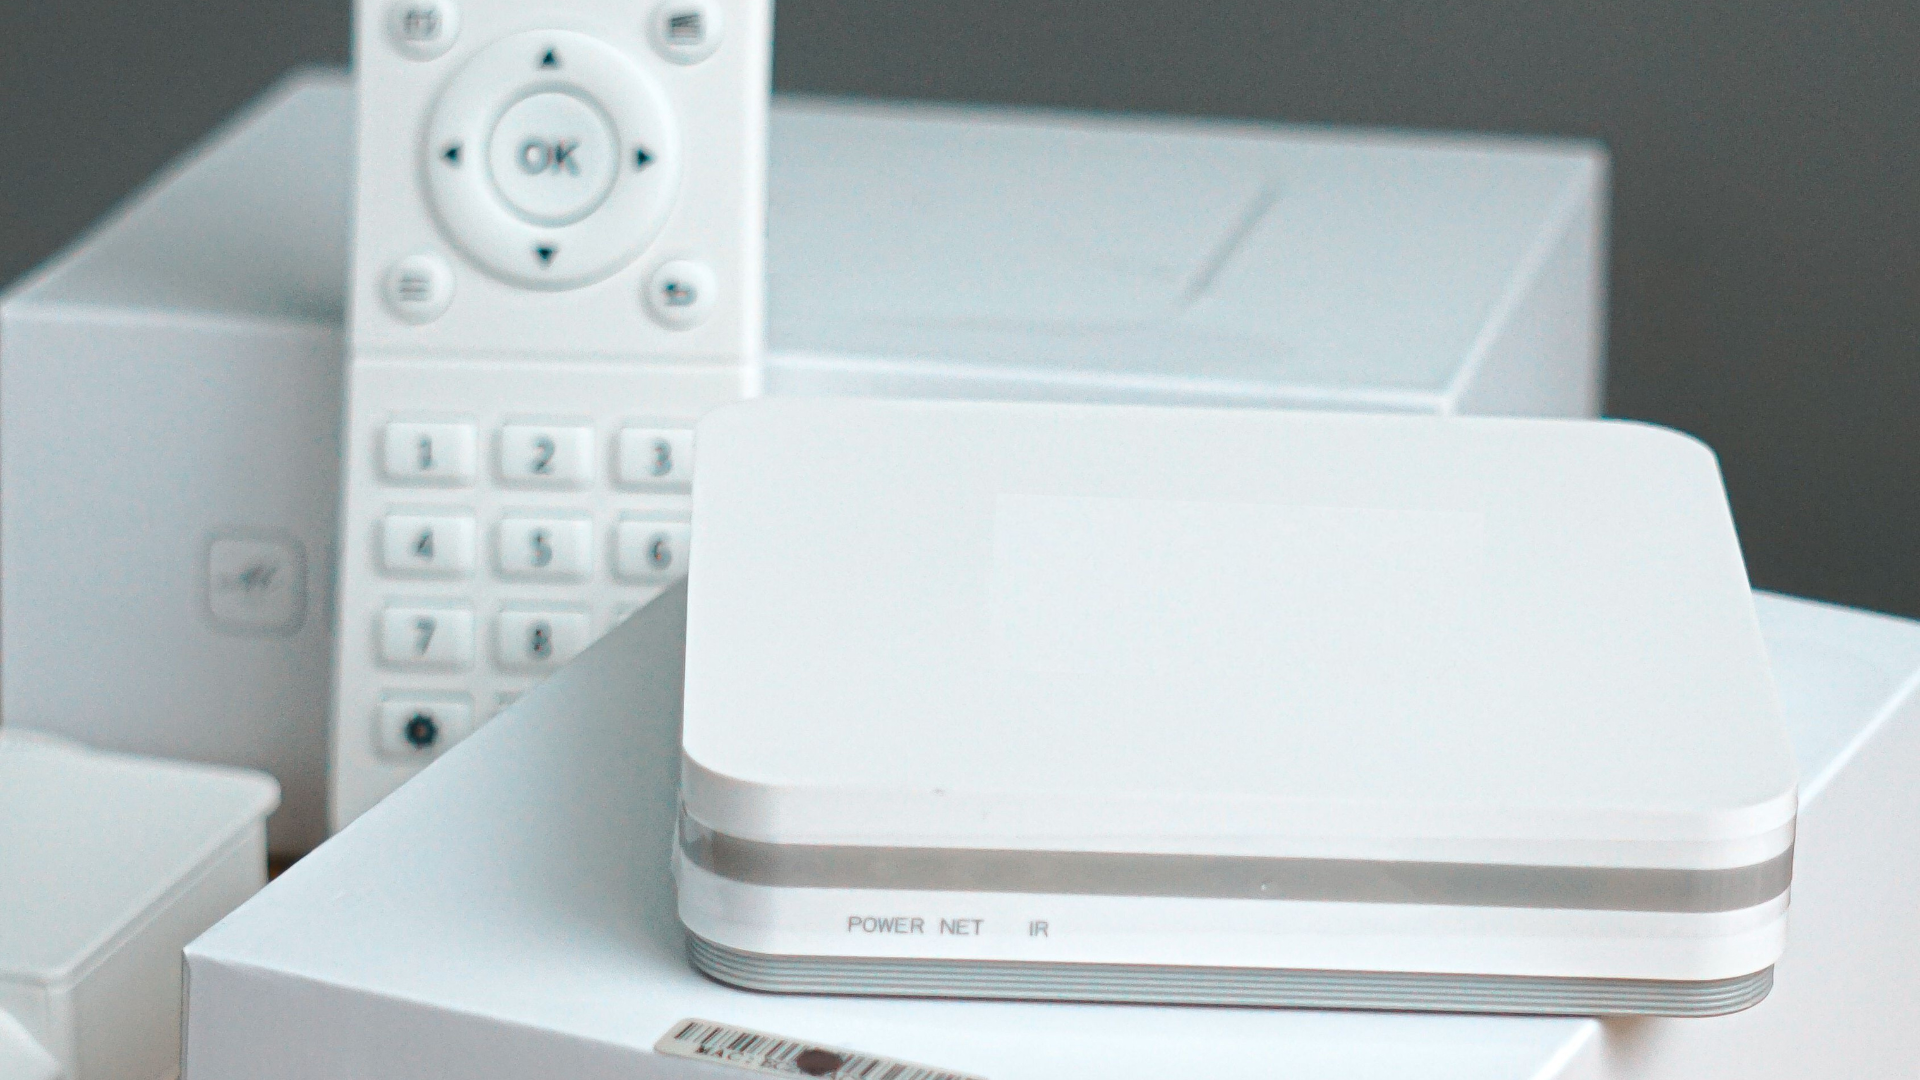
Meski Google tidak menyebut kapan Videostrong mulai menanam malware, perusahaan menyatakan bahwa malware yang sudah terpasang itu berkembang menjadi desain tiga tahap yang kompleks pada 2024. Artinya, produsen tersebut telah mengeksploitasi jutaan perangkat selama bertahun-tahun, dengan pengembangan terbaru yang membuat malware lebih tahan terhadap deteksi dan memungkinkan beberapa pelaku jahat memanfaatkan sistem secara bersamaan.
Dampaknya dirasakan langsung oleh pengguna perangkat. Malware yang tertanam memungkinkan pelaku memasang perangkat lunak tersembunyi untuk ad fraud, membangun jaringan proxy residensial, dan memasang malware dari jarak jauh guna menargetkan pengguna akhir. Bagi pengguna biasa, perangkat yang tampak normal bisa berubah menjadi bagian dari jaringan kriminal tanpa sepengetahuan pemiliknya.
Baca Juga:
Kasus ini juga menyoroti risiko yang menyertai perangkat keras murah di pasar. Sebelumnya, peneliti keamanan menemukan implan pengawasan pada router buatan China yang dijual secara global, menandakan bahwa ancaman serupa bisa muncul di berbagai kategori perangkat rumah tangga. Di sisi lain, perangkat yang dijual kembali secara resmi seperti Galaxy S24 Re-Newed menunjukkan jalur distribusi yang lebih terkontrol dibanding perangkat abu-abu tanpa jaminan keamanan.
Bukan Serangan Rantai Pasok Biasa
Tom’s Hardware mencatat bahwa serangan rantai pasok selama ini melibatkan pihak ketiga yang mengompromikan produk tepercaya untuk mencuri data, seperti beberapa hardware wallet Ledger yang dijual oleh reseller di Asia Tenggara dan Eropa. Namun Google tidak menyebut kasus Videostrong sebagai serangan rantai pasok, karena pelakunya adalah produsen itu sendiri, bukan operator pihak ketiga.

Meski demikian, insiden ini tetap mengompromikan sistem operasi yang seharusnya tepercaya dan menimbulkan korban hingga jutaan pengguna. Kasus ini juga memperlihatkan bagaimana perangkat paling sederhana pun bisa dipakai untuk menjalankan serangan rumit, seperti cara sepasang warga China menyembunyikan PC di balik kulkas di sebuah hotel Jepang dan menargetkan 2,4 juta korban.
Yang menjadi catatan penting, meski Google telah mengakhiri hubungan bisnis dengan Videostrong, sifat Android yang open-source membuat produsen tersebut tetap bisa menggunakan sistem operasi itu pada produk-produknya. Artinya, larangan Google hanya mencakup pembuatan perangkat dengan aplikasi Google yang sudah terpasang, bukan penggunaan Android secara keseluruhan.
Bagi konsumen, kejadian ini menegaskan pentingnya memilih perangkat dari merek dan jalur distribusi yang jelas. Perangkat dengan aplikasi Google resmi memang lebih terlindungi, tetapi pengawasan terhadap produsen tetap menjadi faktor penentu. Kasus Videostrong menunjukkan bahwa sertifikasi bukan jaminan mutlak ketika produsen sendiri yang menyalahgunakannya.
Google menyatakan telah menemukan perangkat lunak berbahaya itu di banyak model dan merek selama bertahun-tahun, dengan infrastruktur yang terus berevolusi. Langkah pemutusan kerja sama dan larangan produksi perangkat berpreload aplikasi Google menjadi respons perusahaan terhadap praktik yang dinilai disengaja tersebut.
[ META_DESCRIPTION]
Google memutus kerja sama dengan Videostrong setelah menemukan backdoor di 1,3 juta set-top box Android TV yang dijual ke afiliasi kriminal.


Komentar
Belum ada komentar.