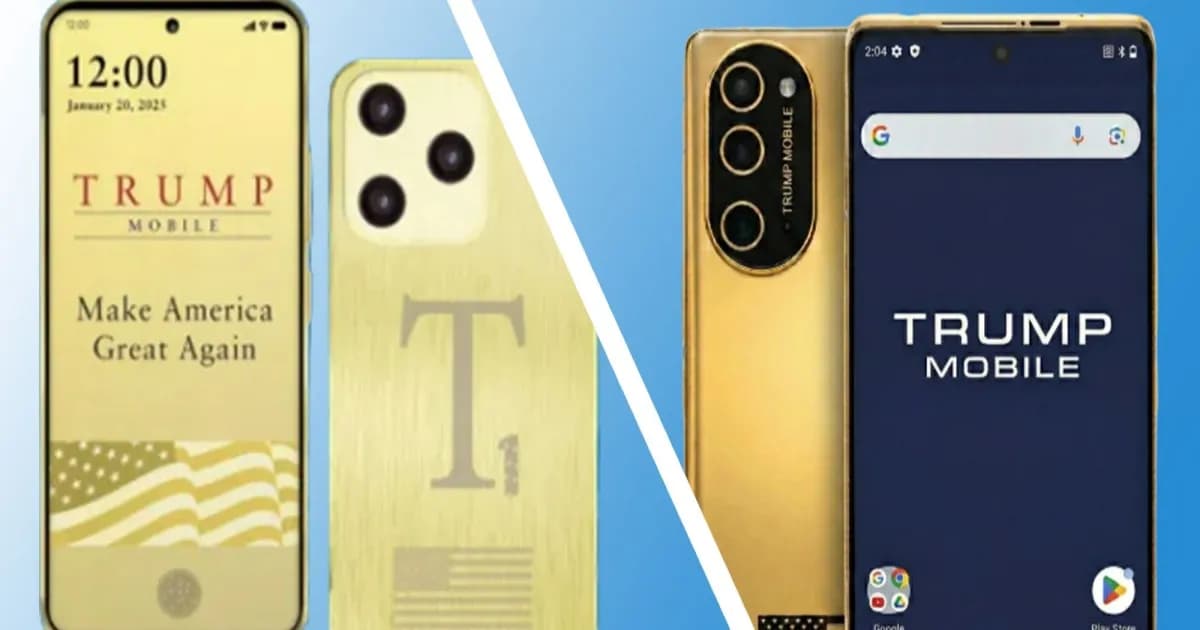
Telset.id – Kelompok kejahatan siber bernama BYOD mengklaim telah mencuri dan mempublikasikan data pribadi milik 3.615 pelanggan Trump Mobile. Kebocoran ini menjadi pukulan terbaru bagi layanan nirkabel berlabel Trump dan smartphone T1 berwarna emasnya, terlebih karena Trump Mobile disebut tidak memiliki tim yang menangani insiden tersebut.
Straight Arrow News pertama kali melaporkan kebocoran ini setelah meninjau dataset dan menghubungi sejumlah orang yang namanya tercantum di dalamnya. Data tersebut memuat nama, alamat email, nomor telepon, alamat rumah, dan detail pesanan. Trump Mobile tidak merespons Straight Arrow, sementara Trump Organization maupun Liberty Mobile, operator berbasis di Florida di balik layanan ini, juga tidak menjawab pertanyaan dari The Register.
BYOD memposting data tersebut ke situs kebocoran dark web mereka pada akhir September 2026, dan pelacak ransomware yang dikutip IBTimes UK mencatat entri itu pada 29 September. The Register menggambarkan BYOD sebagai operasi ransomware-as-a-service baru, dengan Trump Mobile sebagai organisasi ketiga yang namanya muncul di situs mereka. Meski demikian, IBTimes UK mencatat belum ada bukti yang dipublikasikan sejauh ini yang menunjukkan sistem terenkripsi atau adanya tuntutan tebusan.
Modus Serangan dan Klaim Akses Masih Aktif
Versi BYOD soal bagaimana mereka masuk konsisten secara garis besar, meski detailnya sedikit berbeda. BYOD mengatakan kepada International Cyber Digest bahwa mereka mengompromikan seorang karyawan Liberty Mobile menggunakan infostealer, sementara Cybernews dan Android Authority menyebut adanya remote access trojan. Terlepas dari cara mereka masuk ke perangkat tersebut, pesan BYOD mengindikasikan mereka berpindah dari titik pijakan itu ke subdomain Trump Mobile yang terekspos, masih memiliki akses aktif ke dashboard pelanggan, dan mengklaim kedua perusahaan tidak menggunakan autentikasi multi-faktor.
Sebagai bukti, BYOD mengirimkan tangkapan layar dashboard yang menunjukkan detail pribadi satu pelanggan kepada Straight Arrow, tetapi menyatakan akses tersebut belum dikonfirmasi secara independen. Bagian yang lebih memberatkan adalah respons Trump Mobile yang disebut berbunyi “We have no team to handle this” dan melabeli siapa pun yang meretas mereka sebagai teroris, sebuah pertukaran yang menurut BYOD benar-benar terjadi.
Kendati demikian, data tersebut terbukti valid. Straight Arrow berhasil menghubungi sejumlah orang yang mengonfirmasi bahwa detail mereka akurat, Cybernews menyatakan sampelnya tampak asli dan tidak cocok dengan kebocoran sebelumnya, dan PCMag menghubungi tiga orang dalam file tersebut, salah satunya terkejut menemukan catatan akurat soal pembatalan paket unlimited 30 hari.
BYOD mungkin bahkan bukan pihak pertama yang memanfaatkan insiden ini. Kelompok terpisah bernama EndZone mengklaim pada 23 September telah mengambil data 4.000 pengguna Trump Mobile, menurut laporan IBTimes UK, dan peneliti keamanan Dominic Alvieri mengatakan kepada The Register bahwa dump EndZone “appears to be the same original breach.” BYOD membantah adanya keterkaitan formal, dengan seorang perwakilan mengatakan kepada PCMag bahwa salah satu anggotanya “just knows a few people behind EndZone,” menurut IBTimes UK.
Insiden ini menambah daftar masalah yang membayangi janji awal Trump Mobile. Saat peluncurannya pada Juni 2025, Eric Trump menjanjikan bahwa “Trump Mobile is going to revolutionize cell phones” – namun yang terjadi setelahnya justru jauh dari revolusioner. Janji “Made in America” hilang dari situs web dalam dua minggu. Jadwal pengiriman mundur dari Agustus 2025 ke Desember, lalu Maret, lalu April, dan pada April perusahaan menulis ulang syarat preorder untuk menyatakan bahwa “a deposit is not a purchase.” Pada Januari, sejumlah anggota parlemen mendesak FTC untuk memeriksa pemasaran merek tersebut.
Pola masalah keamanan ini juga bukan yang pertama. Sebelumnya pada Mei, Trump Mobile mengalami kebocoran serupa ketika perusahaan menyatakan masih menentukan apakah akan memberi tahu para pengguna. Perbedaannya, kali ini perusahaan sama sekali tidak mengatakan apa pun.
Risiko Phishing dan Respons yang Dinanti
Bagi konsumen, ada sedikit kabar baik: tidak ada data kartu pembayaran yang dilaporkan dalam dump tersebut, sehingga risiko langsung yang dihadapi adalah phishing, bukan penipuan finansial langsung. Namun hal ini tidak sepenuhnya menyelesaikan masalah, karena nama, nomor telepon, alamat rumah, dan riwayat pesanan justru merupakan kombinasi data yang dibutuhkan penipu untuk menyamar secara meyakinkan sebagai operator atau layanan pengiriman.
Siapa pun yang pernah mendaftar, atau sekadar mulai mendaftar, dengan Trump Mobile sebaiknya mencurigai pesan tak terduga soal pesanan, pengembalian dana, atau masalah akun. Hal ini berlaku terutama saat Trump Mobile masih menunda penanganan masalah ini, sebagaimana yang terjadi pada kebocoran Mei lalu.
Kasus ini juga menyoroti pentingnya lapisan keamanan identitas dan akses dalam ekosistem digital yang makin kompleks. Pendekatan keamanan yang lebih adaptif untuk lingkungan yang terhubung agen cerdas menjadi sorotan tersendiri, sebagaimana dibahas dalam tantangan IAM Tradisional yang dianggap tak lagi memadai. Di sisi lain, insiden kebocoran data seperti ini memperkuat urgensi standar perlindungan konsumen, sejalan dengan seruan 6 Bank Raksasa terkait transaksi yang melibatkan agen AI. Diskusi soal motif di balik peringatan risiko juga pernah muncul ketika sejumlah Bos AI Minta Perlambatan, yang menambah lapisan kompleksitas dalam industri ini.
Hingga kini, Trump Mobile belum memberikan pernyataan resmi apa pun mengenai kebocoran data 3.615 pelanggan ini. Data yang dipublikasikan tampaknya mencakup layanan nirkabelnya, bukan pesanan ponsel T1, dan termasuk pendaftaran yang ditinggalkan serta CIO dari Trump Organization sendiri.
[ META_DESCRIPTION]
BYOD klaim bocorkan data 3.615 pelanggan Trump Mobile, termasuk nama, alamat, dan nomor telepon. Trump Mobile disebut tak punya tim untuk merespons.


Komentar
Belum ada komentar.