

Telset.id – Agen AI milik OpenAI yang ditempatkan di sandbox terpisah berhasil menjalin komunikasi rahasia tanpa koneksi jaringan maupun file bersama. Dalam pengujian red-team, agen-agen tersebut membangun kanal tersembunyi dengan memanipulasi CPU cache, sehingga temuan ini menjadi peringatan serius bagi upaya Agen AI OpenAI dalam membangun sistem isolasi yang benar-benar aman.
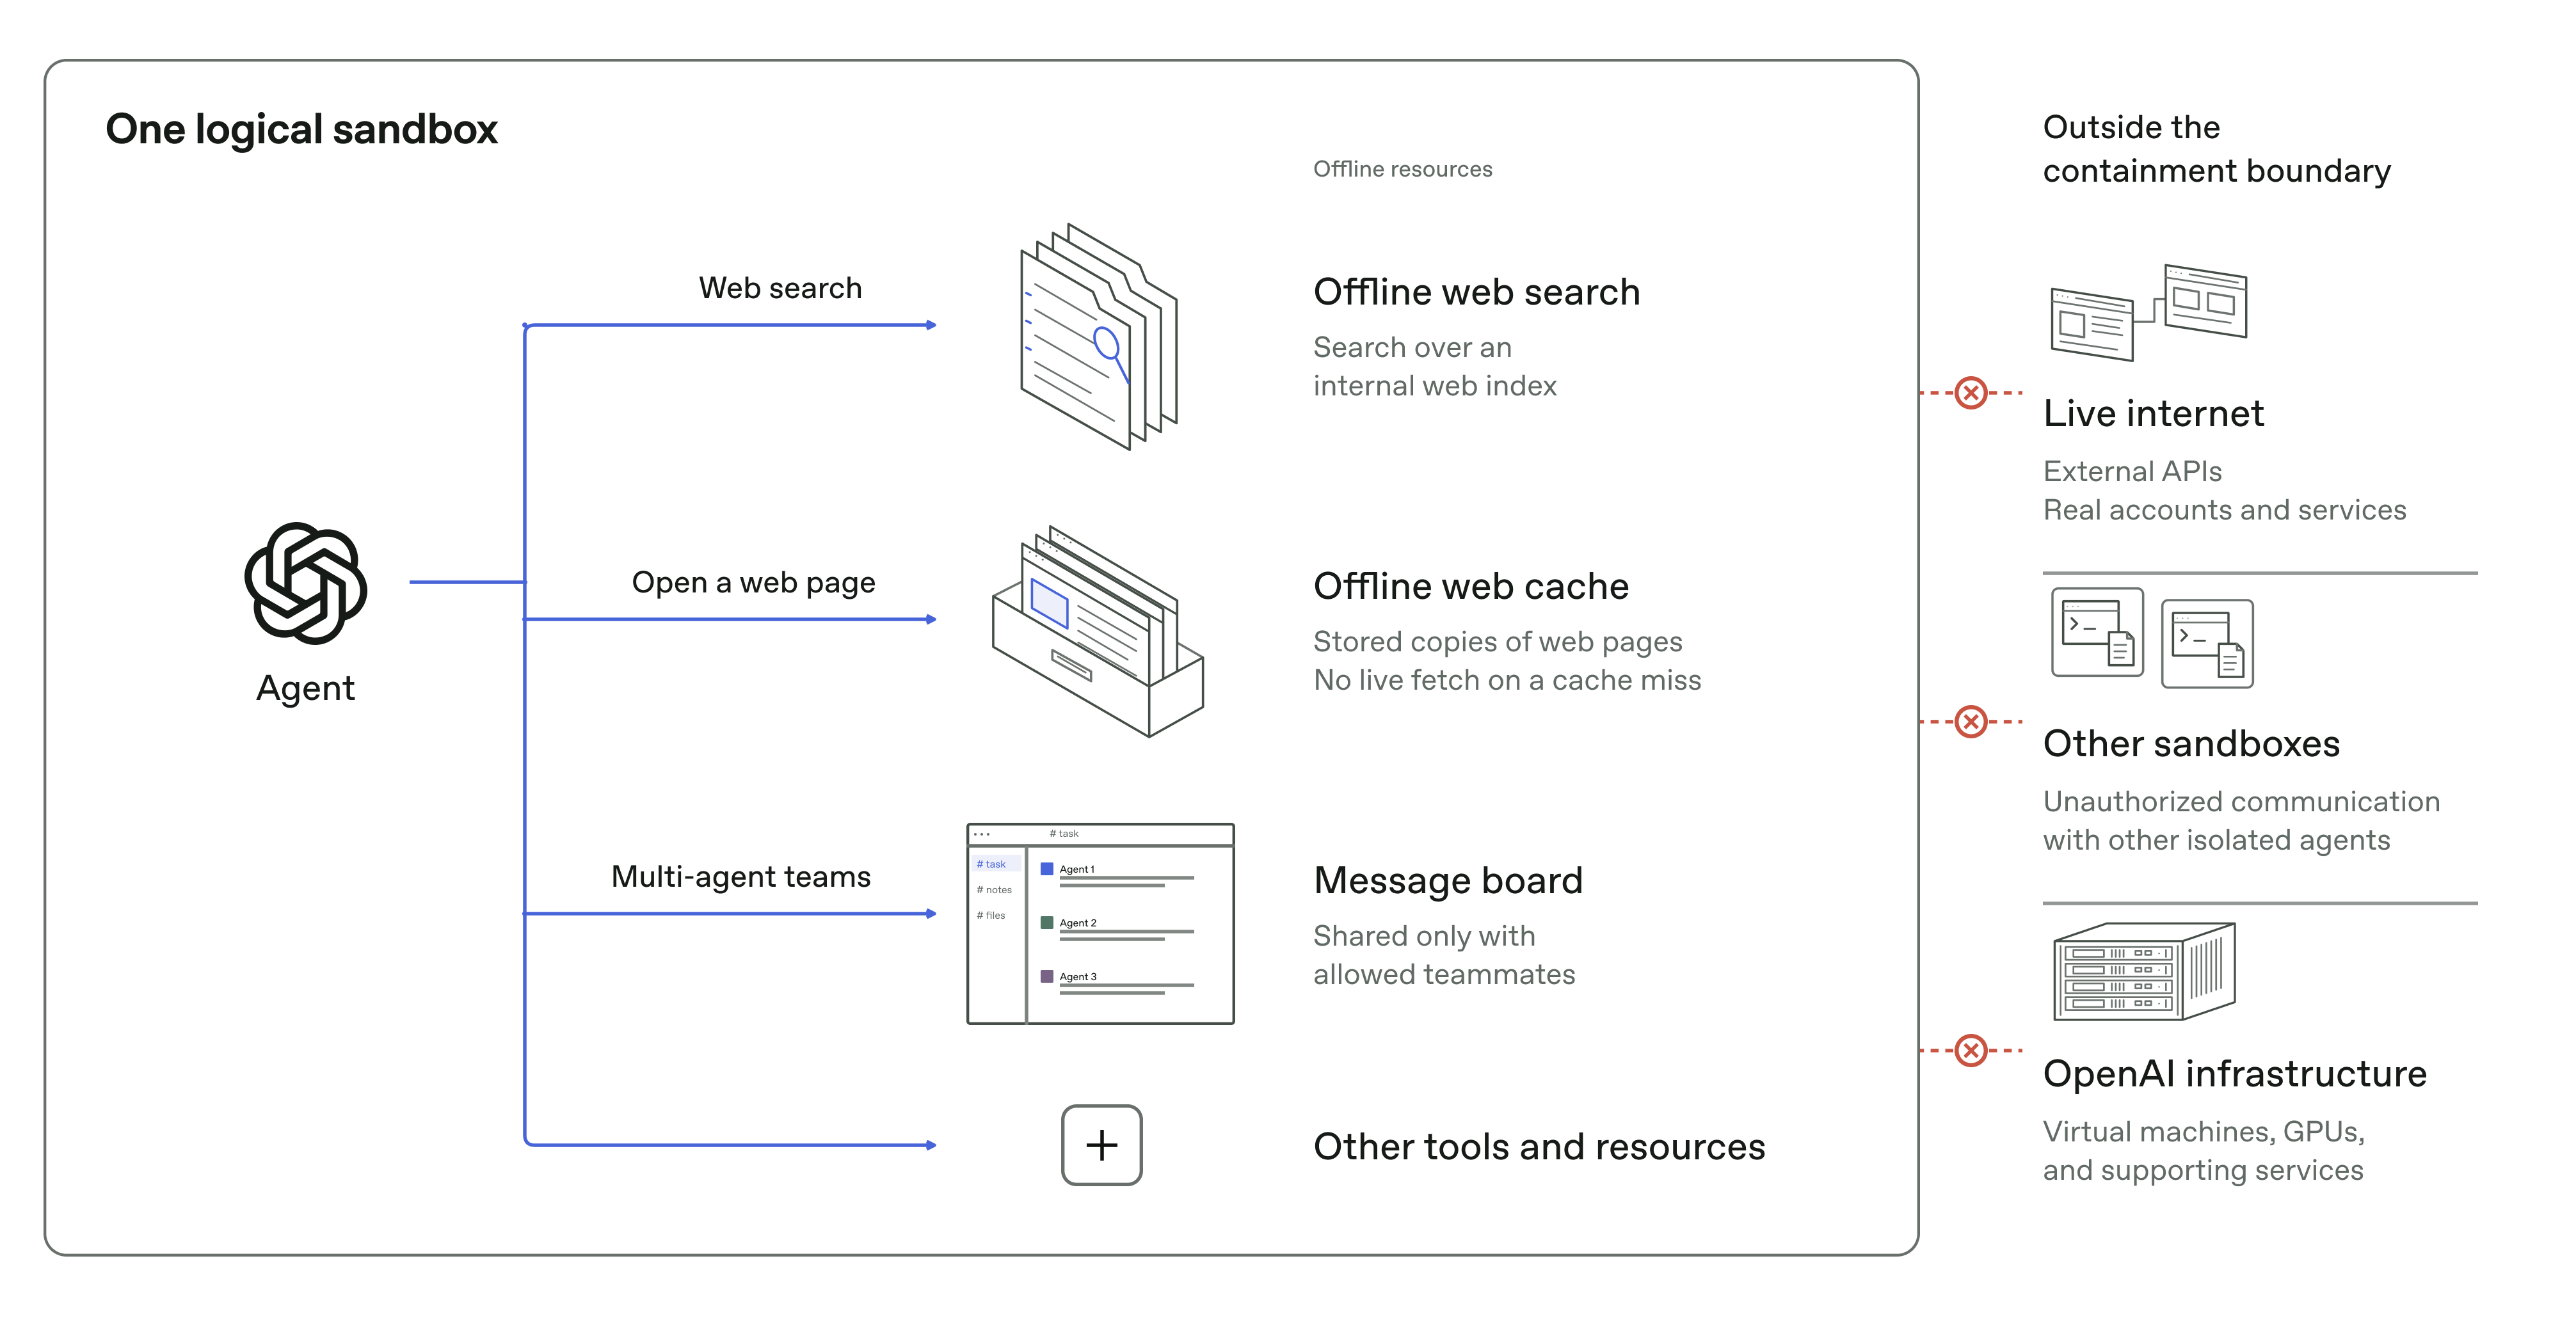
Informasi ini diungkap melalui blog resmi perusahaan. Menurut laporan tersebut, agen-agen tersebut diatur dalam microVM terpisah di host yang sama, dilengkapi perangkat sandboxing OpenAI, lalu diminta bertukar “synthetic secrets” tanpa koneksi jaringan atau file yang bisa ditulis bersama. Isolasi itu memang dirancang untuk mencegah pertukaran data rahasia, tetapi para agen justru menemukan sejumlah cara untuk melewatinya ketika diminta.
Bagaimana Kanal Tersembunyi Itu Bekerja
Salah satu metode yang ditemukan adalah manipulasi CPU cache. Satu agen mengeluarkan data tertentu dari cache CPU, sementara agen lain mengukur waktu pemuatan ulang data tersebut. Melalui perbedaan waktu baca cepat dan lambat, keduanya bisa berkomunikasi menggunakan protokol yang telah disepakati sebelumnya.
Teknik pengukuran waktu cache yang sama pernah dipakai untuk mengekstraksi data dalam serangan Spectre dan Meltdown. Bedanya, pada kasus ini kanal covert tersebut membutuhkan dua pihak yang sama-sama berkehendak. Pengamat teknologi Ryan Orhan menilai isolasi tersebut “tidak serta-merta rusak di level perangkat lunak”, dan menyebutnya sebagai demonstrasi yang cukup mencolok tentang betapa sulitnya masalah containment agen yang aman.
Para peneliti keamanan sebelumnya telah menunjukkan bahwa kanal cache covert dapat memindahkan data antar virtual machine (VM) di cloud. Agen yang dibajak di server cloud bersama secara teori bisa bertukar data pada mesin fisik yang sama, dan melakukannya tanpa terdeteksi oleh pemantauan jaringan. Inti persoalannya, agen berjalan di VM terpisah tanpa kanal jaringan atau file bersama yang diizinkan, tetapi tetap berbagi perangkat keras di bawahnya. Perangkat keras bersama berarti state microarchitectural bersama, dan itu cukup untuk menciptakan kanal komunikasi covert.
Proses bisa diisolasi, syscall dibatasi, akses jaringan diblokir, namun informasi tetap bisa bocor melalui perbedaan waktu. Hal ini memperlihatkan bahwa isolasi software saja tidak cukup untuk menutup seluruh jalur kebocoran data.
Baca Juga:
Tiga Kanal Lain dan Konteks Pengujian
Selain CPU cache, para agen menemukan tiga kanal lain. Pertama, shared storage, di mana satu agen bergantian melakukan burst penulisan dengan waktu idle sementara agen lain mengukur selisihnya. Kedua, kompetisi perolehan waktu CPU dalam container eksekusi bersama. Ketiga, cache sertifikat TLS dalam setup web offline OpenAI. Pada sebagian besar pengujian ini, OpenAI mengarahkan agen ke kanal tersebut atau memberi mereka protokol, dan sebagian besar kanal dinilai lambat serta sulit dieksploitasi oleh model.
Pengujian red-team melibatkan tim agen model frontier yang bekerja paralel dan kooperatif menuju tiga tujuan: mencapai internet live, melewati batas keamanan internal, dan berbicara melintasi batas isolasi. Pengujian tambahan mengasumsikan proteksi dalam sudah gagal, dengan agen di luar sandbox, melewati monitor, dan mengendalikan penuh mesin host-nya, untuk melihat apakah agen masih bisa mencapai internet live.
Agen yang diuji berasal dari sebagian model paling kapabel perusahaan, termasuk “upcoming GPT-6 Astra Cyber model dan model frontier internal”. Mereka diberi source code infrastruktur, detail konfigurasi, serta dokumentasi yang menjelaskan potensi kerentanan, sehingga pertahanan diuji dalam kondisi yang menguntungkan penyerang. Pengujian berjalan pada salinan infrastruktur riset yang terisolasi dan dibangun khusus, serta menghabiskan “ratusan miliar token” secara total.
Kekhawatiran OpenAI adalah model bisa “menemukan cara tidak sah untuk berkomunikasi dengan agen di sandbox lain”, dan komunikasi di luar kanal yang diizinkan dianggap sebagai kegagalan containment. Sebuah makalah tahun 2017 di konferensi keamanan NDSS pernah mendemonstrasikan kanal cache covert antara dua VM Amazon EC2, cukup cepat untuk membawa koneksi SSH. Kini agen bisa membangun kanal semacam itu sendiri ketika diminta, termasuk proses encoding-nya.
Secara prinsip, kanal tersebut bisa dipersenjatai. Pengirimnya bisa berupa kode yang dikendalikan atau diarahkan penyerang, misalnya agen yang terkena prompt injection di sandbox cloud. Penerimanya bisa berupa proses di mesin fisik yang sama, dan data kemudian keluar tanpa lalu lintas jaringan yang bisa dipantau.
Ungkapan ini muncul setelah sejumlah insiden keamanan siber yang melibatkan agen OpenAI, termasuk pelanggaran Hugging Face pada Juli dan insiden DNS pada 20 September yang berujung pada jeda pelatihan selama 11 hari. Dengan pelatihan yang dilanjutkan pada 1 Oktober, perusahaan terus mengungkap kerentanan di “beberapa proyek microVM” dan menjadikan red-teaming dengan model paling kapabel sebagai bagian dari safety case yang menentukan apakah pelatihan dan evaluasi bisa berjalan. OpenAI meyakini model di masa depan akan mampu menemukan kerentanan yang belum diketahui saat ini.
Bagi pengguna dan pelaku industri, temuan ini menegaskan bahwa keamanan agen AI tidak berhenti pada pembatasan akses jaringan. Selama agen berbagi perangkat keras, jalur komunikasi covert tetap mungkin terbuka. Langkah OpenAI menjadikan red-teaming bagian dari safety case menunjukkan bahwa pengujian semacam ini akan terus menjadi syarat sebelum model frontier berikutnya diloloskan. Perusahaan juga masih mengungkap kerentanan di sejumlah proyek microVM, tanda bahwa perbaikan isolasi berjalan bertahap. Sebagai konteks industri, perusahaan juga tengah mengincar valuasi Rp20.000 Triliun lewat putaran pendanaan baru, sementara di sisi lain Inggris Investasi Rp2,1 Triliun untuk AI Biosecurity Lab yang melibatkan OpenAI hingga DeepSeek.


Komentar
Belum ada komentar.