Telset.id – Microsoft Power BI dilaporkan menjadi alat terbaru dalam deretan perangkat lunak sah yang disalahgunakan untuk serangan phishing. Peneliti keamanan dari Huntress mengungkap kampanye baru yang memanfaatkan dasbor Power BI publik untuk menjebak korban agar mengunduh perangkat lunak remote monitoring and management (RMM) bernama ScreenConnect. Kampanye ini dimulai sekitar 10 September 2026 dan bertujuan membangun akses jarak jauh yang persisten ke dalam jaringan korban.
Power BI merupakan platform business intelligence dan visualisasi data milik Microsoft yang memungkinkan pengguna membuat grafik, laporan, dan berbagai dasbor dari data mentah. Alat ini dapat mengumpulkan data dari berbagai sumber seperti spreadsheet, basis data, dan layanan cloud, lalu pengguna dapat mempublikasikan laporan secara online atau membagikannya secara privat kepada kolega.
Dalam kampanye ini, pelaku ancaman membuat dasbor publik, kemungkinan menggunakan akun Microsoft sekali pakai atau akun yang telah dikompromikan. Huntress tidak mengonfirmasi bagaimana akun tersebut diperoleh, namun menyatakan bahwa dasbor tersebut dirancang agar terlihat seperti dokumen buram dengan tombol berlabel “Download Reference”. Trik dokumen buram ini cukup umum dalam email phishing. Layanan lain seperti DocuSign, Dropbox, dan bahkan Office 365 juga disalahgunakan dengan cara yang sama.
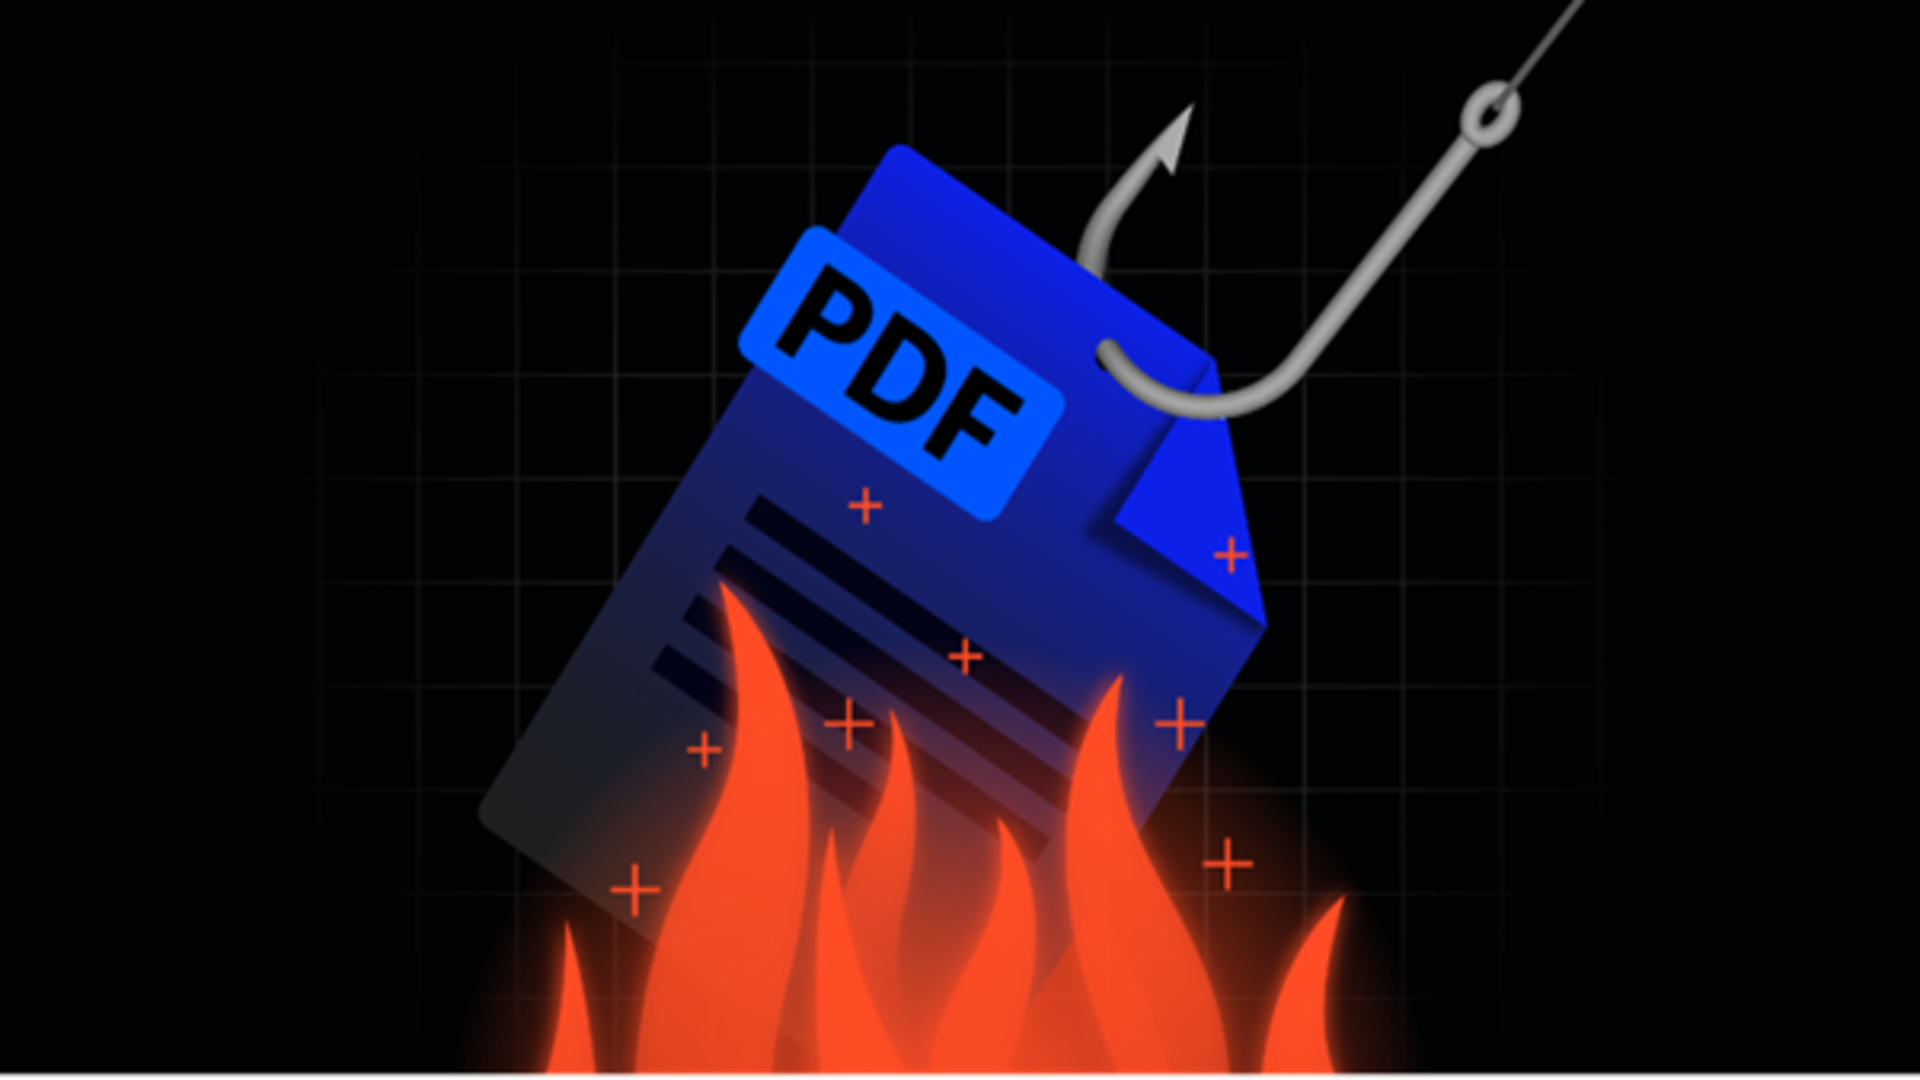
Untuk “menghilangkan blur” atau membuka dokumen, korban diminta mengklik tautan dan mengikuti instruksi. Terkadang korban diminta mengunduh versi “premium” atau “terbaru” dari pembaca dokumen, dan terkadang diminta masuk menggunakan kredensial Office atau Google mereka. Serangan ini tidak berbeda — mengklik tombol “Download Reference” mengarahkan korban ke situs web yang dikendalikan penyerang di luar infrastruktur Microsoft, di mana unduhan otomatis ScreenConnect diluncurkan.
ScreenConnect sendiri bukanlah perangkat lunak berbahaya. Ini adalah alat akses jarak jauh dan dukungan yang sah yang dikembangkan oleh ConnectWise, dirancang untuk membantu staf TI mengelola perangkat dari jarak jauh. Melalui produk ini, pengguna dapat menghubungkan perangkat lain di internet, memecahkan masalah, mentransfer file, dan menginstal perangkat lunak. Namun, setelah diinstal dan terhubung ke endpoint yang dikendalikan penyerang, ScreenConnect dapat memberikan akses jarak jauh yang persisten.
Membangun Persistensi di Jaringan Korban
Para peneliti tidak membahas bagaimana email dikirim, tetapi karena email tersebut berisi tautan ke layanan Microsoft yang sah, kemungkinan besar email tersebut menghindari setidaknya sebagian filter email dan masuk ke kotak masuk orang. Ini mungkin alasan mengapa Power BI digunakan sejak awal, selain fakta bahwa layanan ini tidak umum disalahgunakan dengan cara seperti ini.
Yang menarik dari serangan ini adalah setelah menyebarkan satu instance ScreenConnect, penyerang menyebarkan instance kedua dan mengonfigurasi tugas terjadwal untuk menjalankan skrip PowerShell secara berulang. Dalam setidaknya satu insiden, mereka juga menghapus instance pertama. Alasan di balik tindakan ini masih menjadi misteri.
Dugaan yang masuk akal adalah mereka mencoba membangun akses jarak jauh yang andal dan persisten, sambil memastikan aktivitas mereka lebih sulit dideteksi dan diganggu. Jika defender menemukan dan menghapus satu instalasi ScreenConnect berbahaya, instalasi kedua mungkin tetap tersedia.
Sayangnya, semua ini masih dalam ranah spekulasi karena Huntress menghentikan serangan yang diamati sebelum berkembang lebih jauh dari pembentukan akses jarak jauh. Oleh karena itu, tidak diketahui apakah tujuannya adalah mencuri data, menyebarkan ransomware, atau melakukan penipuan finansial.
Yang diketahui adalah dengan dua ScreenConnect, penyerang dapat membangun pijakan yang tahan lama di dalam jaringan korporat, yang kemudian dapat mereka manfaatkan untuk spionase, pencurian data, ransomware, atau serangan bermotif finansial lainnya.
Sebagai aturan umum, cara terbaik untuk mempertahankan diri dari jenis serangan ini adalah dengan sangat skeptis terhadap email masuk, terutama yang berisi tautan ke dokumen “terkunci”, dan terlebih lagi yang berujung pada penyebaran ScreenConnect.
Rekomendasi Antivirus untuk Perlindungan
Untuk melindungi perangkat dari berbagai ancaman siber, pengguna dapat mempertimbangkan beberapa antivirus terbaik yang direkomendasikan berdasarkan pengujian dan perbandingan dunia nyata. Pilihan terbaik secara keseluruhan adalah Bitdefender Total Security. Untuk keluarga, Norton 360 with LifeLock menjadi pilihan utama. Sementara untuk perangkat mobile, McAfee Mobile Security menjadi rekomendasi teratas.
Serangan yang memanfaatkan layanan sah seperti Power BI ini menunjukkan bagaimana penyerang terus beradaptasi dengan mencari celah yang tidak biasa. Pengguna dan tim keamanan perlu waspada terhadap email mencurigakan yang berisi tautan ke dokumen yang tampak terkunci atau meminta unduhan perangkat lunak tambahan.
Dalam konteks yang lebih luas, tantangan keamanan di era adopsi teknologi baru juga semakin kompleks. Seperti halnya IAM Tradisional yang dinilai tidak lagi cukup untuk mengamankan lingkungan enterprise yang semakin terhubung dengan agen AI, pendekatan keamanan perlu terus diperbarui mengikuti perkembangan ancaman.
Selain itu, kolaborasi antar industri juga menjadi kunci. Sejumlah pihak telah menyerukan standar perlindungan konsumen yang lebih kuat, termasuk 6 Bank Raksasa yang menyoroti pentingnya perlindungan dalam transaksi yang melibatkan teknologi canggih.
Sementara itu, diskusi mengenai perlambatan pengembangan AI juga terus bergulir, dengan beberapa pihak mempertanyakan apakah ada Motif Tersembunyi di balik seruan tersebut. Semua ini menunjukkan bahwa lanskap keamanan siber terus berkembang dan membutuhkan kewaspadaan berkelanjutan dari semua pihak.
Kampanye phishing yang memanfaatkan Power BI ini menjadi pengingat bahwa bahkan alat yang sah dan tepercaya dapat menjadi vektor serangan jika tidak digunakan dengan hati-hati. Pengguna perlu memverifikasi setiap tautan dan unduhan, terutama yang berasal dari sumber tidak terduga, dan memastikan perangkat lunak keamanan selalu diperbarui.


Komentar
Belum ada komentar.