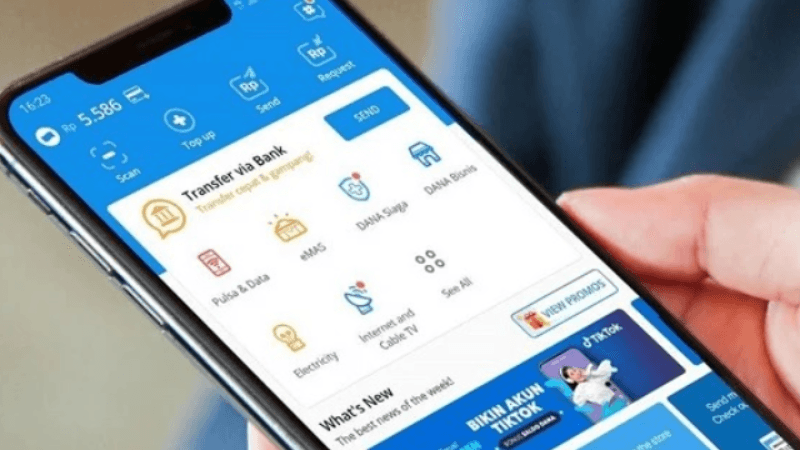
Telset.id – Platform dompet digital DANA memblokir sejumlah akun di layanannya yang terindikasi disalahgunakan untuk melancarkan modus fraud atau kejahatan digital yang membobol kartu kredit melalui penyalahgunaan fitur pembayaran kode QR. Langkah ini diambil setelah modus tersebut ramai diperbincangkan warganet, dengan korban yang mengaku tidak pernah menggunakan DANA namun kartu kreditnya tetap terkuras.
Director of Communications DANA Indonesia Olavina Harahap menyampaikan permintaan maaf kepada para korban sekaligus menjelaskan tindak lanjut yang telah diambil perusahaan. “DANA berkomitmen menindaklanjuti setiap laporan dan terus memperkuat keamanan sistem untuk melindungi pengguna,” kata Olavina dalam keterangannya yang diterima, Selasa (22/9/2026).
Selain memblokir akun yang terindikasi disalahgunakan, DANA telah berkoordinasi dengan bank penerbit kartu untuk pengembalian dana secara penuh. Proses refund tersebut sejalan dengan kebijakan DANA Protection terkait perlindungan transaksi. Platform dompet digital itu juga menjanjikan penguatan langkah keamanan agar kejadian serupa tidak terulang di kemudian hari.
Kasus ini menjadi pengingat bahwa data kartu kredit yang bocor bisa dieksploitasi tanpa perlu akun dompet digital milik korban. Sejumlah insiden serupa turut menyoroti lemahnya perlindungan data finansial pengguna, seperti yang tergambar dalam kasus Peretas Curi Bitcoin yang menargetkan aset digital pengguna.
Langkah Korban Agar Dapat Pengembalian Dana
Olavina memberikan arahan bagi para korban yang telah terdampak untuk melakukan beberapa langkah agar bisa mendapat pengembalian dana maupun limit. Pertama, pemilik kartu kredit yang terdampak dapat menghubungi bank penerbit kartu untuk menyanggah transaksi yang tidak dilakukannya.
Setelahnya, pemilik kartu kredit dapat mengirimkan nama bank dan nomor laporan dari bank melalui direct message (DM) ke Instagram resmi DANA dengan nama akun @dana.id. Setelah laporan diverifikasi, DANA akan memproses pengembalian dana atau limit ke bank penerbit dalam waktu 24 jam.
“Pengembalian dana/limit ke kartu kredit akan tercantum di lembar tagihan berikutnya, sesuai prosedur dan kebijakan masing-masing bank,” kata Olavina. Ia juga mengingatkan kembali agar pengguna layanan kartu kredit tidak pernah membagikan informasi mengenai PIN, OTP, CVV, kata sandi, maupun nomor kartu kredit lengkap kepada siapa pun.
Baca Juga:
Celah Data Kartu Kredit yang Dieksploitasi Pelaku
Pakar keamanan siber dari Vaksincom Alfons Tanujaya mengatakan modus pembobolan kartu kredit yang melibatkan penyalahgunaan fitur QR di dompet digital DANA itu dapat terjadi karena adanya celah data kartu kredit curian oleh pelaku. “Korban tidak perlu punya akun DANA untuk menjadi korban. Yang dipakai hanya data kartunya,” kata Alfons yang juga Wakil Ketua Umum 2 Asosiasi Pengusaha Teknologi Informasi dan Komunikasi Nasional (Aptiknas) di Jakarta, Selasa.
Data-data yang dieksploitasi itu meliputi nomor kartu, masa berlaku, CVV, dan nama pemilik kartu. Diperkirakan data tersebut didapat dari serangan infostealer atau malware pada aplikasi bajakan, web skimming, serta phishing. Pola eksploitasi data curian semacam ini bukan hal baru di dunia keamanan siber, sebagaimana terlihat pada insiden Hacker Bobol Cold Wallet yang memanfaatkan celah keamanan untuk menguras aset.
Pembahasan kejahatan digital baru ini bermula di aplikasi media sosial Threads beberapa hari sebelumnya. Para korbannya merupakan pengguna kartu kredit baik dari bank swasta maupun bank BUMN. Salah satu pengguna kartu kredit bank swasta berlogo biru mengaku tidak pernah menggunakan dompet digital DANA, namun tiba-tiba kartu kreditnya terbobol karena aktivitas QR di dompet digital tersebut.
Contoh lainnya datang dari pengguna kartu kredit bank BUMN yang memiliki logo berpita kuning. Ia mengatakan cukup beruntung bahwa penipu tidak berhasil melakukan pembobolan kartu kredit miliknya, namun sempat menerima notifikasi terkait untuk pembayaran menggunakan QR di dompet digital tersebut. Pola notifikasi transaksi tak dikenal ini mirip dengan modus penipuan digital lain yang memanfaatkan kelengahan pengguna, seperti yang diulas dalam laporan soal Penipuan FaceTime yang menguras rekening korban.
Melalui pernyataannya, DANA menegaskan komitmennya untuk menindaklanjuti setiap laporan yang masuk dan memperkuat keamanan sistem demi melindungi pengguna. Bagi korban yang telah terdampak, jalur pengembalian dana tetap terbuka melalui koordinasi dengan bank penerbit kartu dan verifikasi laporan ke kanal resmi DANA.


Komentar
Belum ada komentar.