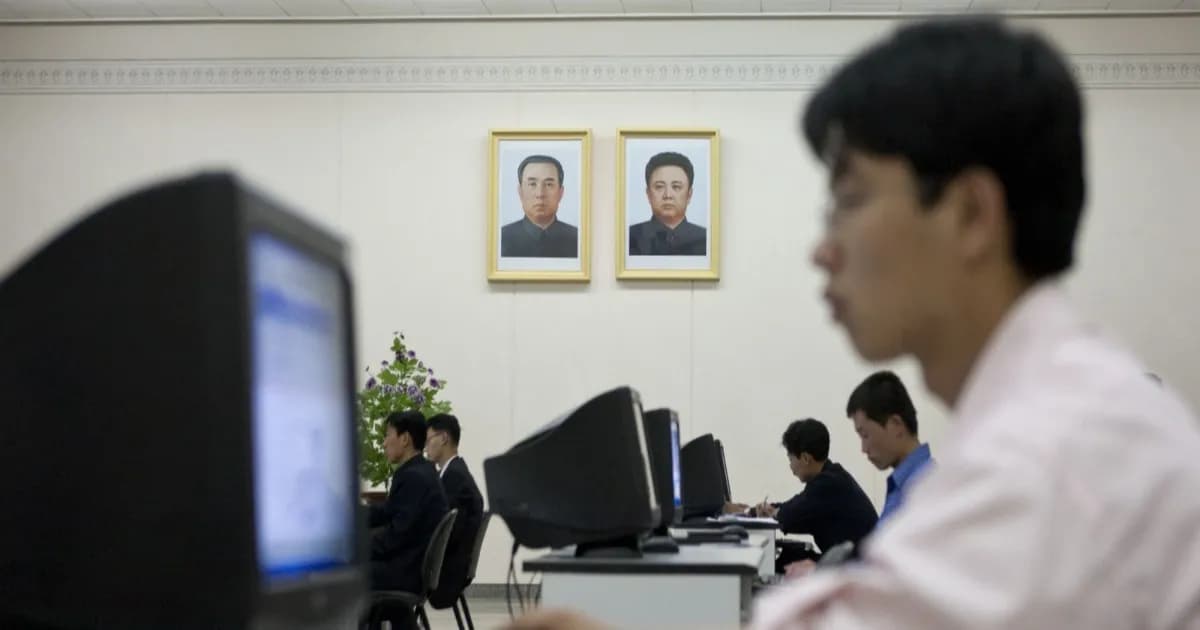
Telset.id – FBI berhasil membongkar lebih dari 40 laptop farm milik Korea Utara di Texas dan menyita lebih dari 200 perangkat. Operasi ini menjadi pukulan besar bagi skema pekerja IT palsu asal negara tersebut yang selama ini menyusup ke perusahaan Amerika Serikat. Penyelidikan ini turut melibatkan CrowdStrike yang membantu mengidentifikasi dan melumpuhkan jaringan tersebut.
Langkah tegas ini diambil otoritas AS untuk memutus aliran pendapatan Korea Utara yang terus beroperasi meski dihantam berbagai sanksi ekonomi. Selama ini, Pyongyang dilaporkan meraup sekitar 500 juta dolar AS per tahun dari skema pekerja remote palsu ini. Tidak hanya startup, perusahaan raksasa yang masuk dalam daftar Fortune 500 juga menjadi korban dari operasi ilegal tersebut.
Menurut laporan The New York Times, hingga kini belum ada penangkapan yang dilakukan dalam penggerebekan tersebut. Pihak berwenang memilih untuk segera melumpuhkan operasi alih-alih menunggu jaksa mengajukan dakwaan terhadap pihak-pihak yang terlibat. Meski begitu, otoritas memberikan peringatan keras bahwa mereka yang tetap terlibat dalam penipuan remote ini bisa menghadapi hukuman pidana.
Modus operandi yang digunakan Korea Utara terbilang rapi. Mereka menempatkan pekerja IT palsu untuk melamar posisi remote di perusahaan teknologi AS. Untuk mengelabui sistem verifikasi perusahaan, para pekerja ini dibantu oleh fasilitator yang berbasis di Amerika Serikat. Para fasilitator inilah yang bertugas menampung laptop kerja yang dikirim perusahaan ke alamat di AS, sehingga seolah-olah pekerja tersebut benar-benar berada di dalam negeri.
Adam Meyers, yang memimpin operasi kontra-adversari di CrowdStrike, mengungkapkan bahwa skema ini justru semakin meningkat dalam hal prevalensi dan kompleksitas. Ia mencatat sulit untuk mengetahui seberapa luas masalah ini sebenarnya. Meski CrowdStrike telah mengidentifikasi rata-rata dua kasus baru setiap hari pada bulan lalu, Meyers menduga angka tersebut hanyalah puncak dari gunung es.
Baca Juga:
Keberhasilan pembongkaran ini juga tidak lepas dari kecanggihan teknologi deteksi perusahaan. Sebelumnya, departemen IT Amazon berhasil menangkap seorang penyusup asal Korea Utara setelah mendeteksi adanya jeda input keyboard sebesar 110ms. Jeda waktu tersebut membocorkan lokasi asli pekerja yang berada jauh dari Amerika Serikat.
Penindakan terhadap skema ini sebenarnya sudah berlangsung sejak tahun lalu. Otoritas AS tercatat pernah menutup 29 laptop farm Korea Utara yang tersebar di 16 negara bagian. Jaringan tersebut memfasilitasi pekerjaan para pekerja IT Korea Utara di lebih dari seratus perusahaan AS.
Upaya penegakan hukum juga menyasar warga negara AS yang terlibat. Pada November 2025, empat warga negara AS dan seorang warga negara Ukraina dinyatakan bersalah atas kasus penipuan serupa. Departemen Kehakiman AS juga telah membuka dakwaan terhadap dua warga negara AS dan 10 warga Korea Utara yang berbasis di China. Jaksa mengungkapkan bahwa kelompok terakhir telah menipu lebih dari 3 juta dolar AS dari 70 perusahaan selama enam tahun, terhitung sejak 2019. Identitas dua individu lain yang terlibat dalam kasus ini masih disegel.
Meskipun sejumlah jaringan telah berhasil ditutup, tantangan masih membayangi. Meyers menjelaskan bahwa para fasilitator sering kali terjebak dalam operasi ini. Awalnya, pekerjaan ini tampak seperti cara mudah menghasilkan uang. Namun, seiring berjalannya operasi, situasinya menjadi lebih rumit. “Mereka awalnya seperti terpikat, lalu semakin banyak yang diminta dari mereka, dan pada titik itu mereka sudah terlalu dalam terlibat,” ujar Meyers kepada publikasi tersebut.
Ketergantungan Korea Utara pada skema ini menunjukkan betapa terdesaknya mereka dalam mencari devisa di tengah tekanan sanksi internasional. Bagi perusahaan di AS, kasus ini menjadi pengingat keras akan pentingnya verifikasi identitas yang ketat dalam proses rekrutmen remote. Pemerintah AS sendiri terus memperketat pengawasan untuk mencegah infiltrasi lebih lanjut yang dapat mengancam keamanan data dan finansial perusahaan.
Dengan semakin kompleksnya modus yang digunakan, kolaborasi antara penegak hukum dan perusahaan keamanan siber seperti CrowdStrike menjadi kunci. Tanpa deteksi dini dan tindakan cepat, praktik ini tidak hanya merugikan perusahaan secara finansial tetapi juga berpotensi membahayakan keamanan nasional AS.


Komentar
Belum ada komentar.