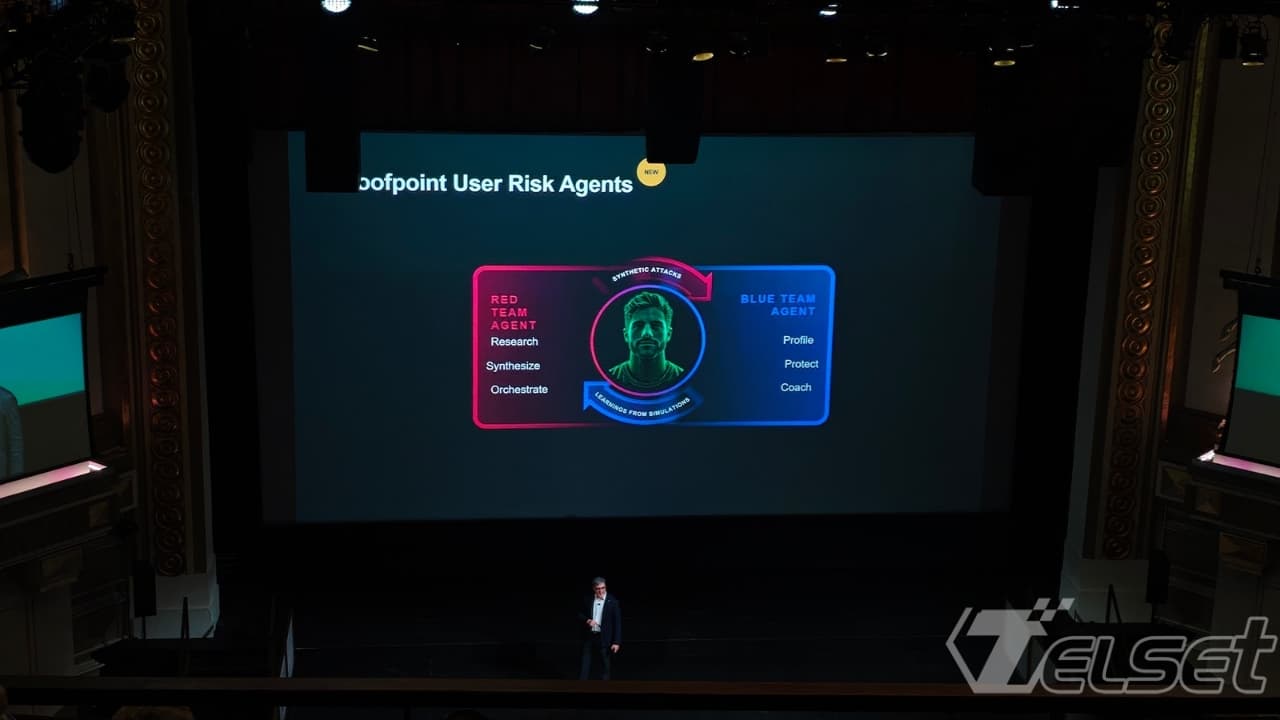
Telset.id – Risiko keamanan siber terbesar perusahaan ternyata bukan datang dari peretas eksternal, melainkan dari perilaku manusia di dalam organisasi. Sebanyak 92% Chief Information Security Officer (CISO) di Singapura mengidentifikasi human risk atau risiko yang berasal dari manusia sebagai kerentanan keamanan siber terbesar organisasi mereka.
Temuan tersebut tertuang dalam laporan 2026 Voice of the CISO yang dirilis Proofpoint. Angka ini melonjak tajam dibandingkan 2025, ketika hanya 61% CISO yang menganggap faktor manusia sebagai kerentanan terbesar. Lonjakan 31 poin persentase ini menunjukkan bahwa persoalan keamanan siber perusahaan tidak lagi sekadar soal kecanggihan sistem perlindungan.
Yang menjadi sorotan, bagaimana karyawan mengakses, menggunakan, dan menjaga informasi perusahaan justru menjadi titik lemah yang paling banyak diakui oleh para pemimpin keamanan informasi. Artinya, investasi pada teknologi perlindungan belum tentu efektif apabila perilaku manusia di dalamnya belum tertangani dengan baik.
Ancaman dari Orang Dalam Perusahaan
Dalam laporan tersebut, Proofpoint mengidentifikasi beberapa faktor yang berkontribusi terhadap kehilangan data serius pada organisasi yang mengalami insiden. Sebanyak 44% menyebut orang dalam yang melakukan tindakan jahat atau kriminal sebagai penyebab kehilangan data. Sementara itu, 43% menyebut akun atau pengguna internal yang telah dikompromikan, dan 32% mengidentifikasi kelalaian karyawan sebagai salah satu penyebabnya.
Temuan ini memperlihatkan bahwa ancaman dari lingkungan internal perusahaan memiliki berbagai bentuk. Risiko dapat muncul ketika karyawan dengan sengaja mengambil informasi rahasia, ketika akun mereka berhasil diakses pihak tidak berwenang, maupun ketika mereka melakukan kesalahan dalam menangani data perusahaan.
Ketiga kondisi tersebut memiliki karakteristik berbeda, tetapi sama-sama dapat membuka peluang terjadinya kehilangan informasi penting. Pola ancaman yang berlapis ini menegaskan bahwa pendekatan keamanan tidak bisa hanya berfokus pada satu titik, misalnya pencegahan serangan eksternal semata.
Sejumlah insiden lain juga menunjukkan bagaimana faktor manusia dan pengelolaan akses menjadi titik kritis. Kasus kebocoran data karyawan yang menimpa TSMC melalui penyedia cloud pihak ketiga menjadi salah satu contoh bagaimana rantai akses bisa menjadi celah. Selain itu, kurang tidur juga disebut membuat karyawan lebih mudah mengklik tautan phishing, yang pada akhirnya memperbesar risiko kompromi akun internal.
Baca Juga:
Karyawan yang Keluar Juga Menjadi Perhatian
Hal lain yang menarik dari laporan Proofpoint adalah keterlibatan karyawan yang meninggalkan perusahaan dalam insiden kehilangan data. Sebanyak 97% CISO di organisasi yang mengalami kehilangan data serius menyatakan bahwa karyawan yang keluar dari perusahaan turut berperan dalam insiden tersebut.
Kondisi ini menunjukkan pentingnya pengelolaan akses informasi ketika seorang karyawan mengundurkan diri atau meninggalkan organisasi. Perusahaan perlu memastikan bahwa akses terhadap email, penyimpanan cloud, dokumen internal, dan sistem kerja lainnya dikelola dengan benar setelah hubungan kerja berakhir.
Tanpa pengelolaan yang memadai, akses yang tidak lagi diperlukan dapat menjadi celah keamanan bagi organisasi. Meski demikian, laporan tersebut tidak merinci bentuk keterlibatan setiap karyawan yang keluar, sehingga angka 97% tidak dapat diartikan bahwa seluruh mantan karyawan melakukan pencurian data.
Meningkatnya risiko dari perilaku manusia menunjukkan bahwa perusahaan membutuhkan pendekatan keamanan yang lebih menyeluruh. Penggunaan teknologi perlindungan saja tidak cukup apabila karyawan belum memahami cara menangani informasi sensitif atau masih memiliki akses terhadap data yang sebenarnya tidak lagi dibutuhkan.
Perusahaan perlu memperkuat kebijakan pengelolaan akses, meningkatkan edukasi keamanan informasi, serta mengawasi aktivitas yang berpotensi menimbulkan kebocoran data. Hal ini juga semakin relevan seiring meningkatnya penggunaan layanan cloud, aplikasi kolaborasi, dan teknologi kecerdasan buatan dalam aktivitas pekerjaan sehari-hari. Kekhawatiran terhadap teknologi kecerdasan buatan sendiri sudah menjadi perhatian tersendiri, seperti tercermin dalam temuan soal risiko Generative AI bagi keamanan data perusahaan.
Pada akhirnya, keamanan siber bukan hanya tanggung jawab tim teknologi informasi. Setiap orang yang memiliki akses terhadap informasi perusahaan turut berperan dalam menjaga keamanan data. Temuan Proofpoint memperlihatkan bahwa memperkuat pertahanan digital juga berarti memperhatikan bagaimana manusia berinteraksi dengan teknologi dan informasi yang mereka gunakan setiap hari.


Komentar
Belum ada komentar.