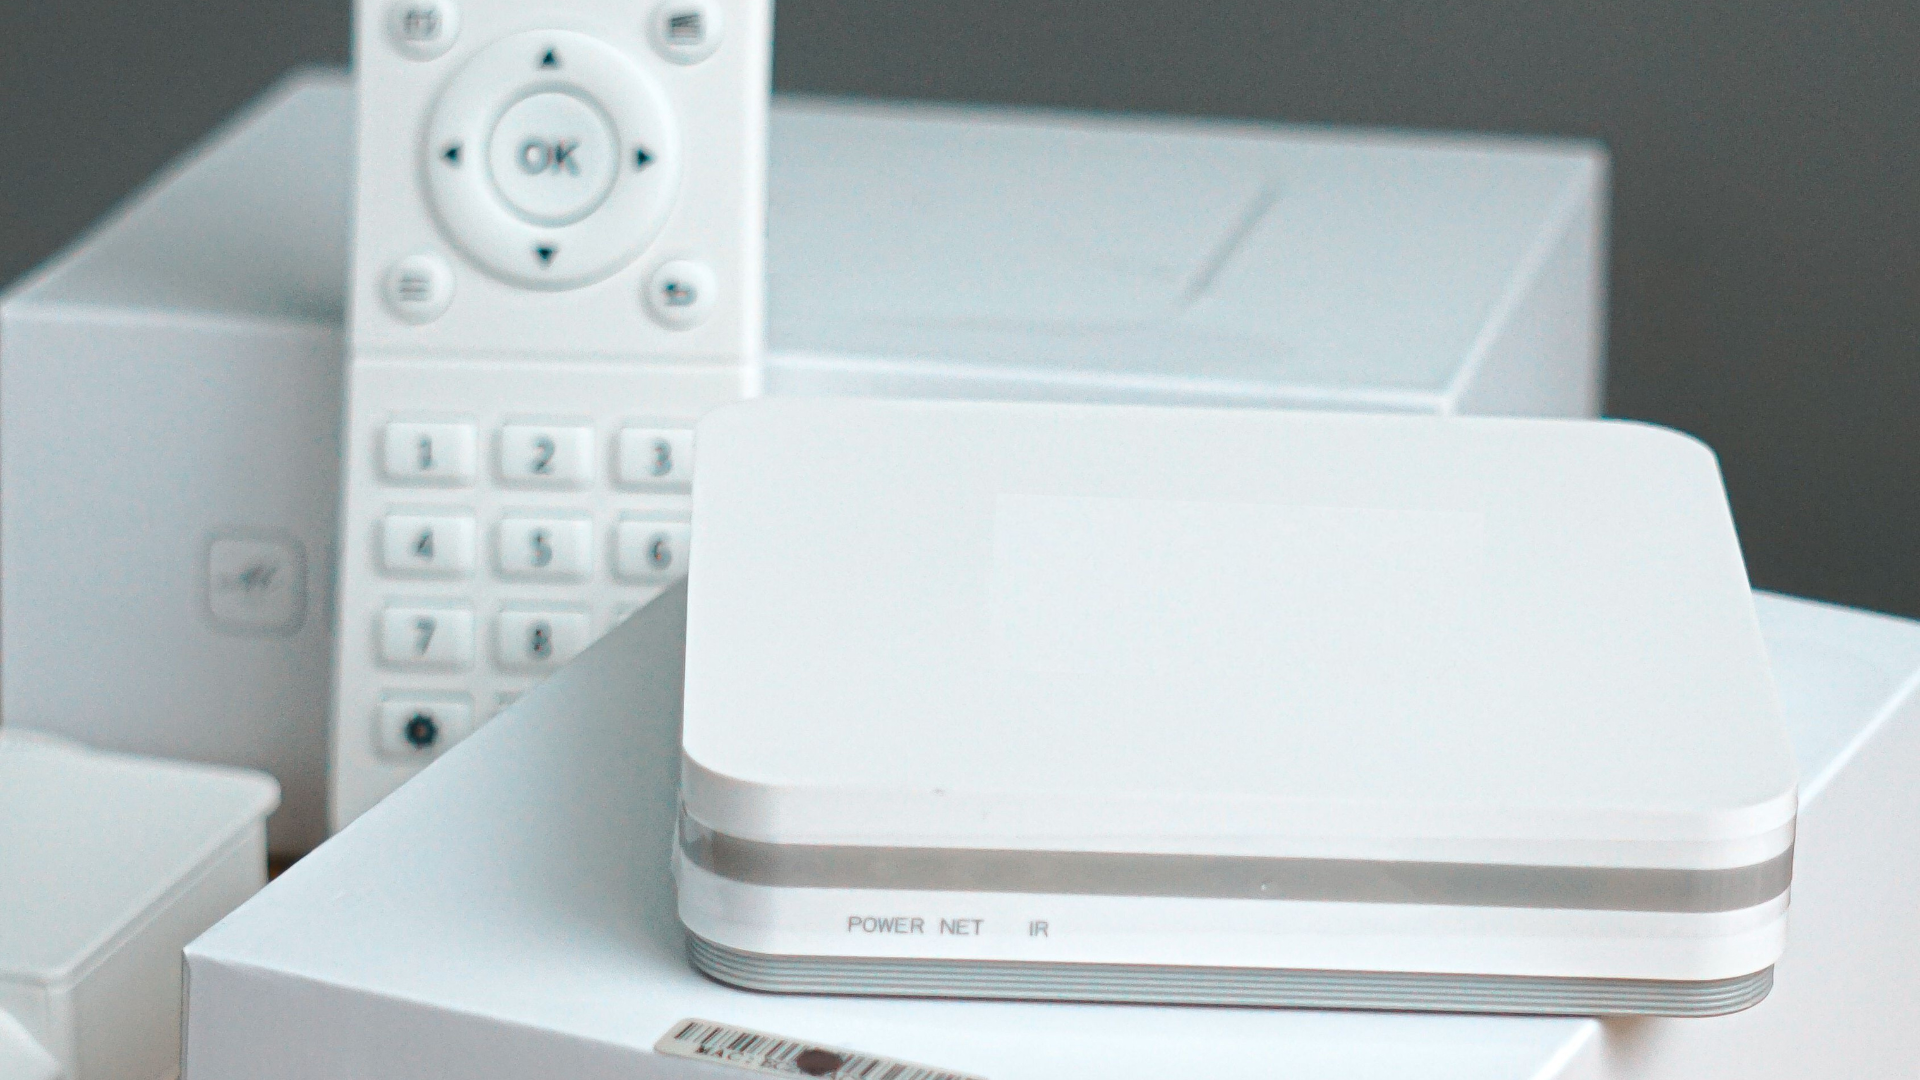
Bayangkan menyalakan TV box murah di ruang keluarga, menikmati serial favorit, tanpa pernah menyadari bahwa perangkat kecil itu telah menjadi pintu masuk bagi sindikat kriminal. Itulah kenyataan pahit yang baru saja diungkap Google. Dalam sebuah pengungkapan yang mengguncang industri elektronik konsumen, raksasa mesin pencari itu membeberkan operasi backdoor berskala masif yang menyeret nama Videostrong Technology Co., seorang mitra bersertifikat Android TV.
Bukan sekadar celah keamanan biasa. Google menyebut praktik ini sebagai sesuatu yang disengaja, terstruktur, dan berlangsung bertahun-tahun. Videostrong, menurut blog Google Cloud, sengaja menanamkan backdoor ke dalam 1,3 juta set-top box, lalu menjual aksesnya kepada afiliasi kriminal. Perangkat yang seharusnya menjadi jendela hiburan berubah menjadi alat perpanjangan tangan sindikat penipuan digital.
Yang membuat kasus ini semakin miris, malware tersebut tidak menyerang satu model atau satu merek saja. Google menemukan perangkat lunak berbahaya itu tertanam langsung di banyak model dan merek perangkat berbeda selama bertahun-tahun, lengkap dengan infrastruktur khusus dan konfigurasi yang terus berevolusi untuk menghindari deteksi. Ini bukan insiden orang dalam yang nakal, bukan pula kelalaian pengembangan semata. Ini adalah operasi yang dirancang rapi.
Arsitektur Tiga Lapis yang Semakin Licin
Pernahkah Anda membayangkan malware yang berevolusi seperti makhluk hidup? Itulah yang terjadi di sini. Google tidak menyebutkan kapan tepatnya Videostrong mulai menanamkan malware ke produknya, tetapi perusahaan menegaskan bahwa pada 2024, malware yang telah terpasang sebelumnya berkembang menjadi desain kompleks tiga tahap. Artinya, sang produsen telah mengeksploitasi jutaan perangkat selama bertahun-tahun, dan pembaruan terbaru justru dirancang agar lebih tahan banting serta memungkinkan banyak pelaku jahat memanfaatkan sistem yang sama secara bersamaan.
Struktur tiga lapis ini bukan sekadar kemewahan teknis. Dalam dunia siber, semakin berlapis sebuah malware, semakin sulit ia dideteksi, dan semakin lama ia bisa bersembunyi di perangkat korban. Pengguna awam tentu tak akan menyadari apa pun. Layar TV menyala normal, remote berfungsi seperti biasa, tetapi di balik itu semua, data dan kendali perangkat telah berpindah tangan.
Dari backdoor itulah para afiliasi kriminal menjalankan aksinya. Google menyebut setidaknya tiga modus utama: penipuan iklan (ad fraud), pembangunan jaringan proxy residensial, hingga penyebaran malware jarak jauh yang menyasar pengguna akhir. Ketiganya adalah bisnis gelap yang menguntungkan, dan semuanya berakar pada satu hal sederhana—kepercayaan konsumen terhadap perangkat yang mereka beli.
Ketika Kepercayaan Jadi Komoditas Dagang
Google tidak tinggal diam. Perusahaan telah memutus hubungan bisnis dengan Videostrong dan melarang mereka memproduksi perangkat dengan aplikasi Google yang telah terpasang sebelumnya. Langkah ini tegas, tetapi menyisakan pertanyaan besar: bagaimana nasib 1,3 juta perangkat yang sudah telanjur beredar di tangan konsumen?
Di sinilah ironi industri Android terlihat jelas. Sifat open-source dari sistem operasi ini adalah pedang bermata dua. Di satu sisi, ia melahirkan inovasi dan demokratisasi teknologi. Di sisi lain, ia memungkinkan produsen yang telah kehilangan sertifikasi tetap melanjutkan produksi perangkat berbasis Android tanpa aplikasi Google. Artinya, Videostrong secara teknis masih bisa menjual perangkat, hanya tanpa ekosistem resmi Google di dalamnya.
Kasus ini juga menyingkap sisi gelap rantai pasok teknologi yang jarang dibicarakan. Selama ini, kita mengenal istilah supply chain attack sebagai skenario ketika pihak ketiga menyusup ke produk tepercaya untuk mencuri data—seperti yang sempat terjadi pada beberapa hardware wallet Ledger yang dijual oleh reseller di Asia Tenggara dan Eropa. Namun kali ini, pelakunya bukan pihak ketiga. Produsen itu sendiri yang menjadi aktornya.

Google sendiri tidak secara eksplisit menyebut insiden ini sebagai supply chain attack, karena memang bukan pihak luar yang menyusup. Tetapi dampaknya tak kalah mengerikan. Sistem operasi yang seharusnya tepercaya justru dikompromikan dari dalam, dan korbannya mencapai jutaan orang. Ini adalah pengingat getir bahwa bahkan perangkat paling sederhana di rumah Anda bisa menjadi senjata untuk melancarkan serangan yang rumit.
Pelajaran dari Perangkat yang Terlalu Murah
Ada satu pertanyaan yang layak Anda renungkan: seberapa sering kita memeriksa asal-usul perangkat murah yang kita beli? TV box dengan harga menggoda sering kali menjadi pilihan praktis untuk mengubah televisi biasa menjadi smart TV. Namun di balik harga miring itu, tersimpan rantai pasok yang panjang dan jarang transparan. Kasus Videostrong membuktikan bahwa celah itulah yang dieksploitasi.
Contoh lain menunjukkan pola serupa. Sebelumnya, sepasang warga Tionghoa dilaporkan menyembunyikan sebuah PC di balik kulkas di sebuah hotel di Jepang dan menargetkan 2,4 juta korban. Ada pula temuan peneliti keamanan soal implan pengawasan di router buatan Tiongkok yang dijual secara global. Pola yang sama terus berulang: perangkat sehari-hari, harga bersahabat, dan jangkauan korban yang luar biasa luas.
Bagi Anda pengguna biasa, kabar ini bukan untuk menakut-nakuti, melainkan untuk membangun kewaspadaan. Memilih perangkat dari merek yang memiliki rekam jejak jelas, memperbarui firmware secara berkala, dan tidak tergoda harga yang terlalu bagus untuk jadi kenyataan adalah langkah awal yang masuk akal. Sebab dalam ekosistem yang saling terhubung, satu perangkat yang terinfeksi bisa menjadi gerbang bagi seluruh jaringan di rumah Anda.
Yang lebih luas, kasus ini adalah tamparan bagi industri. Sertifikasi dan label resmi, seperti status mitra Android TV yang disandang Videostrong, ternyata tak serta-merta menjamin integritas. Google kini berada di posisi sulit: harus menjaga ekosistemnya tetap aman, sekaligus menghadapi kenyataan bahwa sistem terbuka yang mereka kembangkan bisa disalahgunakan oleh mitra yang mereka percayai. Bagi konsumen, satu hal yang pasti: kewaspadaan adalah antivirus pertama, dan harga murah tak pernah benar-benar gratis.


Komentar
Belum ada komentar.