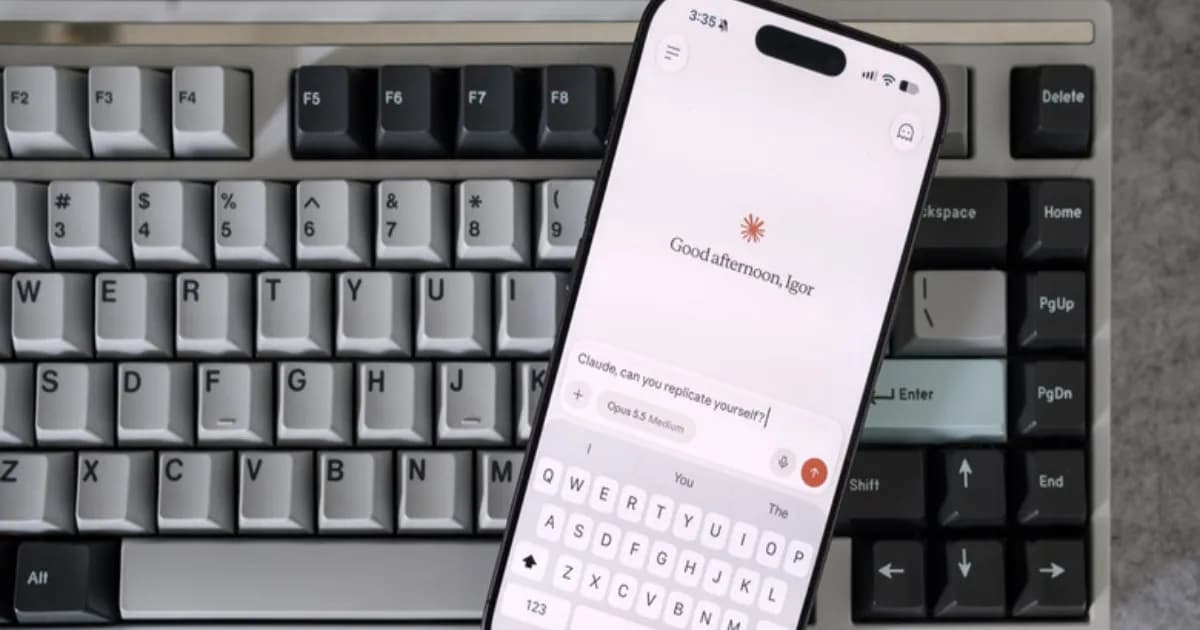
Telset.id – Anthropic memperingatkan bahwa model AI kecil berpotensi mereplikasi diri dan menyebar ke perangkat yang tidak aman dalam hitungan bulan, membentuk botnet otonom yang sulit dimatikan. Peringatan ini muncul dari riset terbaru tim Frontier Red Team Anthropic, yang menyebut ancaman AI worm sebagai evolusi baru dari serangan siber berbasis perangkat sehari-hari. Namun, sejumlah pakar yang diwawancarai Engadget menilai ancaman tersebut tidak sepenuhnya baru seperti yang digambarkan.
Riset tersebut menyebut model AI kecil mungkin hanya berjarak beberapa bulan dari kemampuan mereplikasi dan menyebar ke perangkat yang rentan. Serangan ini digambarkan mampu membentuk botnet otonom yang bergerak lambat tetapi sulit dibasmi. Bagi pengguna perangkat rumahan dan usaha kecil, peringatan ini menjadi pengingat bahwa keamanan perangkat yang terhubung ke internet tetap menjadi garis pertahanan utama.
Chris Canal, CEO EquiStamp—perusahaan yang bekerja sama dengan laboratorium AI, organisasi keselamatan, dan pemerintah untuk memverifikasi model—mengaku perkiraan Anthropic sedikit lebih cepat dari dugaannya. “Mungkin ini sedikit lebih awal dari yang akan saya katakan. Saya akan memprediksi sesuatu seperti musim panas tahun depan sebagai waktu saya benar-benar khawatir tentang ini,” ujar Canal. Ia menambahkan Anthropic sangat mungkin memiliki karyawan dengan informasi tentang batas riset yang tidak ia akses, sehingga prediksi mereka bisa lebih akurat.
Canal mengaitkan laju kemajuan model belakangan ini dengan fakta bahwa karyawan di Anthropic dan laboratorium frontier lainnya menggunakan alat AI mereka sendiri untuk melakukan riset machine learning. Sementara itu, Michael Bailey, profesor di School of Cybersecurity and Privacy Georgia Tech, menegaskan bahwa model yang mereplikasi diri adalah ancaman nyata. “Saya pikir [model yang mereplikasi diri] ada di masa depan. Saya pikir itu nyata. Saya pikir kita akan melihatnya,” kata Bailey. “Apakah mereka akan mengambil bentuk dan wujud yang persis, dan memiliki konsekuensi yang sama, seperti yang ditawarkan [Anthropic] adalah pertanyaan yang sepenuhnya terbuka.”
Pelajaran dari Mirai dan Klaim yang Dipertanyakan
Bailey telah mempelajari internet worm sejak awal 2000-an dan lebih baru meneliti botnet. Pada 2017, ia ikut menulis Understanding the Mirai Botnet, yang dikutip Anthropic sebagai bagian dari risetnya. Mirai memungkinkan sekelompok penjahat siber membuat botnet besar dari perangkat IoT yang kemudian digunakan untuk melancarkan serangan DDoS terhadap PlayStation Network milik Sony. Dalam prosesnya, serangan itu turut memengaruhi Dyn, salah satu penyedia DNS terbesar di Amerika Serikat. Akibatnya, serangan tersebut melumpuhkan sebagian besar internet pada 2016, membuat Amazon, GitHub, PayPal, Reddit, dan Twitter offline bagi banyak pengguna di AS dan sebagian Eropa. Sony memperkirakan kerugian sekitar $2,7 juta dalam pendapatan bersih.
“Apa yang ditunjukkan Mirai adalah bahwa Anda bisa menyusun botnet ini—dan membuatnya berguna—dari perangkat sehari-hari: router kabel, kamera ber-IP, hal-hal semacam itu,” kata Bailey. “Kami pikir perangkat itu tidak berguna bagi penyerang, baik sebagai target maupun sumber komputasi untuk melancarkan serangan. Faktanya, perangkat itu cukup efektif untuk melakukan hal-hal seperti itu.”
Sepuluh tahun kemudian, Anthropic berargumen AI worm bisa menjadi evolusi berarti dari Mirai dan botnet hard-coded lain seperti Kimwolf karena mampu mengenali perangkat asing dengan sendirinya. Bailey menilai kemampuan adaptasi itu sendiri bukan hal baru. Mirai sudah bekerja pada perangkat “heterogen”, dari router hingga kamera IP dengan arsitektur chip berbeda. Namun adaptasi itu terbatas: setiap arsitektur baru membutuhkan kerja manusia, setidaknya kompilasi ulang malware. Yang baru, kata Bailey, adalah prospek AI mengotomatiskan pekerjaan tersebut, meski ia tidak menilai Anthropic mendemonstrasikannya dengan cara yang meyakinkan.
Bailey pun menyoroti klaim replikasi diri Anthropic. “Framing-nya agak keliru, karena mereka melakukan hal seperti sharding. Bukan berarti itu buruk, tapi itu bukan seperti worm atau virus. Itu bukan propagasi penuh,” ujarnya. Menurut Bailey, botnet AI di dunia nyata mungkin lebih bekerja seperti dropper, jenis malware yang mendapat pijakan di perangkat lalu memasang kode lain. Alih-alih menyalin dirinya secara utuh ke setiap mesin yang dikompromikan, botnet akan memasang alat koordinasi kecil yang menerima instruksi dari tempat lain di jaringan.
“Gagasan bahwa malware itu sendiri mereplikasi diri, seperti internet worm yang ada, di mana saya akan menyalin kode persis ke arsitektur baru dan itu akan menjalankan agen baru—itu bukan yang sebenarnya terjadi di sini,” kata Bailey. Ia juga mencatat worm bisa bersifat polimorfik, artinya bisa mengubah tanda tangan dan perilakunya. Untuk melakukan itu, botnet AI perlu melatih ulang modelnya sendiri, sesuatu yang tidak dicoba Anthropic. Yang paling mendekati adalah demonstrasi bahwa salinan model bisa saling memberi catatan kepada penerusnya dan menjadi lebih baik dalam menyiapkan inference seiring waktu.
Motif di Balik Riset dan Solusi Bergaya Lama
Seperti halnya peringatan dari laboratorium AI mana pun, patut ditanyakan apakah Anthropic menerbitkan riset ini sebagai bentuk pemasaran, terutama karena perusahaan resmi mengajukan IPO tak lama setelahnya. “Saya pikir yang lebih mungkin adalah perusahaan-perusahaan itu khawatir tentang perusahaan AI lain yang bertindak sembarangan,” kata Canal. “Mereka menyadari bahwa mereka memiliki insentif untuk membuat model terbaik dan membawanya ke pasar lebih cepat agar bisa menguasai pangsa pasar, dan mereka tahu perusahaan lain memiliki insentif yang sama.”
Terlepas dari apakah vektor ancaman baru ini benar-benar worm dan seberapa jauh di masa depan ancaman itu terjadi, saran Anthropic untuk memitigasi dampaknya ternyata cukup konvensional. Perusahaan menyarankan ISP memberi tahu pelanggan tentang infeksi lalu membatasi akses internet pelanggan ke daftar situs aman yang pendek—strategi yang diterapkan selama Mirai dengan efek besar. Anthropic juga menyarankan regulasi sebagai solusi potensial, merujuk pada Inggris, di mana kata sandi default yang mudah ditebak pada perangkat IoT kini dilarang berdasarkan PSTI Act.
Menanggapi hal itu, Bailey berargumen respons yang tepat terhadap AI worm “terlihat jauh lebih mirip dengan apa yang telah lama kita lakukan di keamanan sistem, bukan sesuatu yang khusus di ruang AI.” Menurut Canal, akan sulit menambahkan pengaman pada model open-weight yang mencegahnya bertindak sebagai worm. “Ada banyak ide, tetapi belum ada yang kuat sejauh ini,” ujarnya. Dalam kerja sama dengan FAR.AI, sebuah nirlaba riset keselamatan AI, EquiStamp menemukan bahwa “pada dasarnya strategi apa pun yang Anda cari di Google untuk menghapus pengaman dari model berhasil.”
Namun seperti yang ditunjukkan Bailey, “bahkan agen yang berperilaku buruk akan kesulitan jika berhadapan dengan perangkat yang diperkuat.” Jika ada satu pelajaran dari riset Anthropic, katanya, itu adalah bahwa kita secara konsisten gagal mengingat semua pelajaran keselamatan yang telah kita pelajari di masa lalu. Keamanan di era AI worm kemungkinan besar akan terlihat seperti sekarang. “Itu terlihat seperti memperhatikan patch perangkat ini, memperhatikan isolasi, memperhatikan kata sandi yang baik dan higienitas yang baik,” kata Bailey. Solusi-solusi itu mudah dijelaskan dan terkenal sulit diterapkan, tetapi jika AI benar-benar membuat serangan semacam ini lebih umum, kita mungkin tidak punya pilihan.
Bagi pengguna, langkah praktisnya tidak berubah: menjaga perangkat tetap diperbarui, mengganti kata sandi default, dan memisahkan perangkat yang terhubung ke internet. Di sisi lain, perkembangan keamanan di ekosistem aplikasi juga terus berjalan, seperti upaya jadwalkan pesan dan pengujian tab Contacts baru yang menunjukkan perhatian platform terhadap kontrol pengguna.


Komentar
Belum ada komentar.