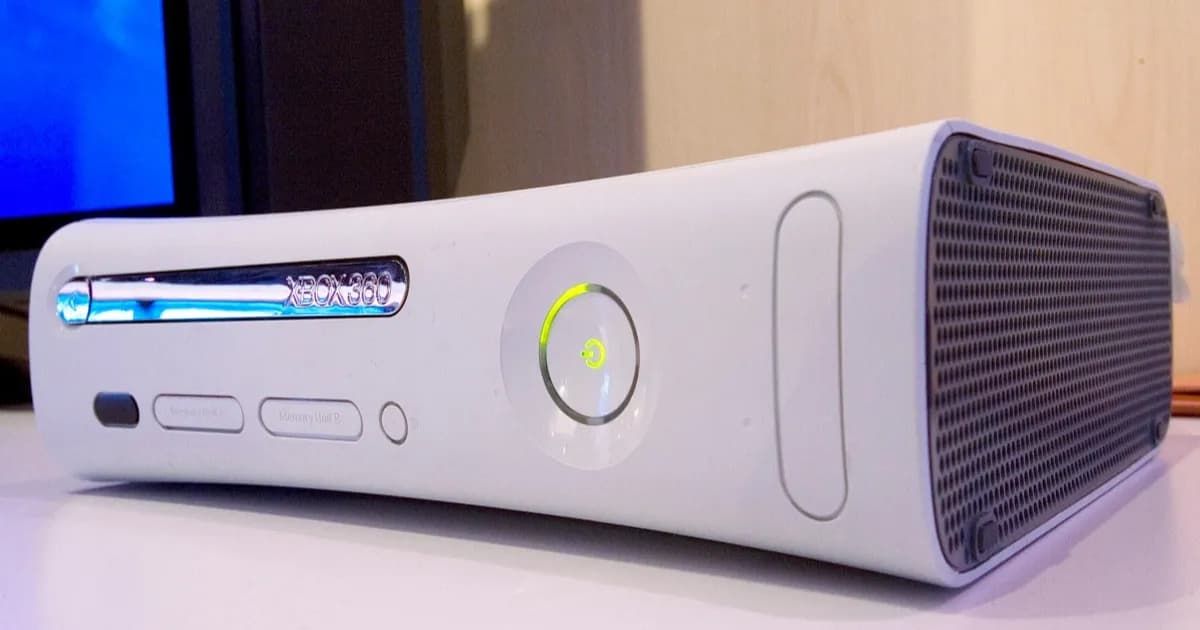
Telset.id – Joshua Kennedy, seorang hacker asal Skotlandia, berhasil mengeksekusi crack pada Xbox 360 menggunakan Raspberry Pi Pico yang dibanderol mulai 4 dolar AS atau sekitar Rp 65 ribu. Keberhasilan ini menuntaskan proyek yang sempat gagal pada 2017, ketika ia membeli board modchip Matrix Coolrunner Rev D untuk menembus konsol tersebut.
Metode yang dipakai adalah CPU force-reset exploit, teknik physical hack paling lama bertahan di Xbox 360 yang pertama kali terungkap pada 2011. Cara kerjanya dengan mengirim sinyal sangat kecil langsung ke pin reset CPU. Alih-alih melakukan reset seperti namanya, CPU justru mengeksekusi instruksi yang sedang berjalan secara keliru. Dari celah itulah kode apa pun bisa dijalankan di CPU, melewati seluruh lapisan kriptografi Microsoft di dalam konsol.
Eksekusi teknik ini menuntut presisi timing hingga resolusi nanodetik. Glitch-chip pun kadang butuh beberapa percobaan untuk mendapatkan latch yang berhasil. Inilah yang membuat upaya Kennedy pada 2017 mandek: prosesnya memerlukan penyolderan kabel, NAND, dan programmer, plus kesabaran ekstra. Ia sempat mencoba merakit programmer sendiri memakai port paralel PC lama, namun proyek itu tak pernah jalan dan akhirnya ia simpan.
Dari NAND Dump sampai Timing Files
Pada 2026, Kennedy menemukan alat yang jauh lebih praktis: Raspberry Pi Pico, mikrokontroler yang harganya mulai 4 dolar AS. Ia menghubungkan Pico ke header antarmuka NAND pada konsol untuk membuang firmware flash NAND, tugas yang bisa diselesaikan hanya dengan sedikit kabel dan utilitas PicoFlasher.
Langkah berikutnya adalah mengunduh Octal450’s Timing Files, kumpulan program mini yang memicu glitch chip pada timing terbaik untuk mencoba mereset CPU. File ini penting karena jendela peluangnya berbeda di setiap revisi hardware Xbox 360. Dengan Pico sekali lagi, ia mengunggah timing files tersebut ke Matrix Coolrunner, lalu menjalankan sisa proses hack.
Baca Juga:
Hasilnya, seperti dikutip dari Tom’s Hardware, “proyek yang mengalahkan Kennedy pada 2017 dibuat sepele pada 2026 oleh mikrokontroler seharga 5 pound.” Catatan ini menegaskan bahwa perangkat murah kini mampu menggantikan rangkaian perangkat keras khusus yang dulu wajib dimiliki untuk melakukan voltage-glitching.
Rangkaian Sejarah Crack Xbox 360
Xbox 360 sendiri sudah berkali-kali dibobol, dan hampir setiap kali Microsoft merilis pembaruan untuk menutup celah yang dipakai para hacker. Metode pertama adalah modded DVD firmware pada 2006, disusul hypervisor hack pada 2007, lalu wiring hack yang mengekspos port debugging JTAG pada 2009. CPU force-reset exploit pada 2011 menjadi yang paling bertahan lama karena sifatnya yang fisik.
Kennedy bukan satu-satunya modder yang aktif membongkar batasan hardware. Sejumlah proyek lain menunjukkan pola serupa, mulai dari upaya modder pindahkan GPU demi menurunkan suhu, sampai eksperimen watercooling pada laptop yang memaksa suhu CPU turun drastis. Ada pula modifikasi konektor 12VHPWR yang mengubah jalur daya menjadi distributor kustom.
Yang membedakan crack Xbox 360 ini adalah faktor biaya. Perangkat yang dulu mahal dan rumit kini digantikan mikrokontroler seharga 4 dolar AS. Bagi pengguna yang mengikuti perkembangan komunitas modding, ini menandai pergeseran tersendiri: hambatan teknis yang dulu menahan proyek bertahun-tahun kini runtuh berkat alat yang mudah diakses.
Perlu dicatat, Kennedy sendiri tidak menyebut secara detail langkah patch NAND dengan XeLL dan reupload dalam postingannya. Namun, rangkaian proses yang ia bagikan memperlihatkan bahwa kombinasi NAND dump, timing files, dan glitch chip tetap menjadi inti dari metode force-reset ini. Bagi sebagian pengamat, capaian ini menegaskan bahwa keamanan hardware konsol lawas kian rapuh di hadapan alat murah serbaguna.


Komentar
Belum ada komentar.