Telset.id – Siapa pun yang berada di jaringan Wi-Fi yang sama bisa masuk sebagai administrator kamera TP-Link Tapo C200 tanpa memerlukan kata sandi pemilik. Celah ini ditemukan perusahaan keamanan siber OPSWAT dan membuat akses ke video langsung hingga rekaman tersimpan terbuka bagi pihak yang tidak berwenang.
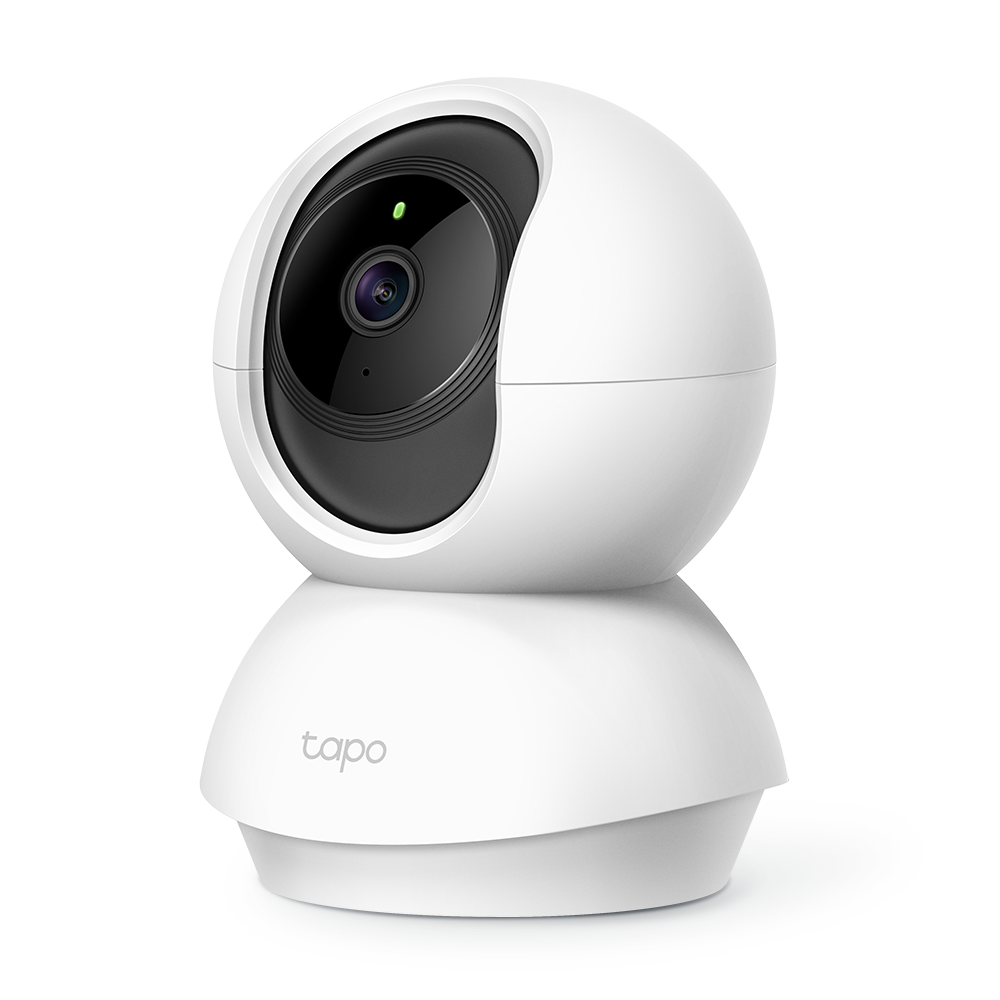
Kerentanan tersebut menimpa TP-Link Tapo C200, kamera indoor pan-and-tilt yang dijual di Amazon seharga $26.99 dan dipasarkan sebagai baby monitor serta pet camera. OPSWAT menemukan login bypass dan crash bug pada perangkat ini, lalu TP-Link memperluas cakupannya ke model C120. Kabar baiknya, kedua SKU sudah menerima pembaruan firmware yang menambal celah tersebut.
Yang membuat masalah ini serius bukan sekadar keberadaan bug, melainkan posisi pasar kedua kamera. Tapo C200 mencatat lebih dari 3.000 penjualan di Amazon saja, sementara Tapo C120 dalam iterasi saat ini terjual lebih dari 5.000 unit setiap bulan. Advisory menyebut versi hardware V1 milik C120 masih terdampak sampai pengguna memperbarui firmware di perangkat mereka.
Dua CVE dan Skor Kerentanan yang Berbeda
Kedua SKU menerima pembaruan firmware yang menambal kerentanan dengan kode CVE-2026-15315 dan CVE-2026-15316. Masing-masing mendapat skor ‘high’ sebesar 8.7 dan 7.1. Namun menurut TP-Link, CVE-2026-15316 tidak memengaruhi kamera C120.
Kerentanan pertama dinilai OPSWAT sebagai yang paling mendesak dari keduanya. Alasannya berkaitan langsung dengan cara kerja kamera C120 dan C200. Keduanya menjalankan antarmuka manajemen lokal melalui HTTPS dan memakai login challenge-response yang dirancang untuk membuktikan bahwa klien mengetahui kata sandi pemilik.
Khoi Tran, graduate fellow di OPSWAT, bersama mentornya Thai Do dari tim Unit 515 perusahaan, menemukan jalur verifikasi kedua. Dalam kondisi tertentu, sebuah nilai yang dikeluarkan kamera saat proses login bisa dikirim balik dan diterima sebagai respons autentikasi yang sah. Hasilnya adalah sesi administrator yang terbentuk hanya setelah sejumlah kecil permintaan, tanpa kata sandi, tanpa sesi yang sudah ada, dan tanpa syarat apa pun bagi ‘pemilik’ baru tersebut.
Dampak dari akses itu mencakup video langsung, rekaman tersimpan, dan perubahan konfigurasi. Peneliti OPSWAT menyoroti bahwa C200 yang dipakai sebagai baby monitor akan membuka “live video, night vision, crying detection and two-way audio”.
Baca Juga:
Pola kebocoran data melalui jalur yang seharusnya aman bukan hal baru. Sebelumnya, riset HKUST mengungkap headphone bocorkan audio lewat sinyal radio, sementara temuan InjectEave menunjukkan penyadapan headphone dari jarak 30 meter meski ada enkripsi. Keduanya memperlihatkan bahwa lapisan keamanan yang dianggap solid tetap bisa ditembus lewat celah yang tidak terduga.
Crash Bug di Kode Onboarding Wi-Fi
Kerentanan kedua, CVE-2026-15316, hanya memengaruhi C200 dan bersarang di kode onboarding Wi-Fi miliknya. Mengirimkan potongan data kredensial Wi-Fi terenkripsi berukuran berlebihan ke kamera dapat membuat layanan HTTPS-nya crash atau perangkat restart sepenuhnya. Akibatnya, pemilik terputus dari manajemen dan pemantauan sampai kamera pulih kembali.
Meski begitu, serangan ini tergolong terbatas cakupannya. Pengguna yang hendak mengeksploitasi kerentanan tersebut perlu berada di jaringan Wi-Fi yang sama, atau berada di dalam ekosistem tepercaya tertentu sejak awal.
Untuk saat ini, pengguna yang beralih ke firmware terbaru TP-Link yang dirilis untuk kedua model dapat mengatasi kedua masalah tersebut. Namun, kemungkinan sudah ada patch keamanan lain yang sedang digarap. OPSWAT juga menemukan “a critical vulnerability that could allow an attacker to fully compromise the camera”, yang kemudian bisa dijadikan pijakan di dalam jaringan.
OPSWAT saat ini menahan diri untuk tidak mempublikasikan detail apa pun mengenai kerentanan tersebut sambil menunggu TP-Link menerbitkan patch yang memperbaiki situasi. Baik OPSWAT maupun TP-Link belum memberikan tenggat waktu kapan patch itu akan tersedia bagi pengguna akhir.
Isu keamanan perangkat rumah memang terus bergulir. Deretan router Tenda disebut memiliki backdoor yang belum ditambal, dan produsen router lain sempat dituding menyisipkan backdoor pada firmware mereka. Di sisi lain, ekosistem mobile juga tak lepas dari pembenahan, seperti langkah iOS 27 ubah tombol audio iMessage untuk merespons keluhan pengguna.
Bagi pemilik kamera Tapo, langkah paling langsung adalah memperbarui firmware ke versi terbaru yang sudah tersedia untuk C200 dan C120. Karena eksploitasi menuntut penyerang berada di jaringan yang sama, keamanan jaringan Wi-Fi rumah turut menentukan seberapa besar paparan yang dihadapi perangkat.
[WARN]
[ERROR] Terdeteksi 10 kata dari daftar terlarang: “revolusioner”, “luar biasa”, “game changer”, “di era digital”, “tak perlu diragukan”, “mengubah segalanya”, “sangat canggih”, “bikin kaget”, “akhirnya terungkap”, “anda tidak akan percaya”
[/WARN]


Komentar
Belum ada komentar.