Telset.id – Serangan Ukraina ke sejumlah pusat data terbesar Yandex hanya mampu memperlambat sementara lalu lintas bot dari Rusia. Cloudflare melaporkan bahwa bot berbahaya yang sebelumnya beroperasi dari jaringan Yandex justru bermigrasi ke penyedia hosting lain, sehingga volume serangan otomatis tetap nyaris tidak berubah.
Temuan ini sekaligus membantah asumsi bahwa serangan fisik terhadap infrastruktur pusat data dapat menghentikan operasi bot secara permanen. Menurut analisis Cloudflare, penurunan aktivitas jahat hanya bersifat sementara karena operator otomatis dapat memindahkan beban kerja mereka ke penyedia cloud alternatif dalam hitungan jam.
Cloudflare mencatat lalu lintas dari Yandex Search dan Yandex.Cloud masih bertahan di kisaran 10% hingga 15% dari tingkat normal. Artinya, jaringan Yandex belum sepenuhnya pulih dan masih berada dalam kondisi terganggu setelah serangan tersebut.
Meski begitu, Cloudflare menilai lalu lintas yang tersisa di Yandex Search sebagian besar berasal dari crawler pencarian terverifikasi yang mengindeks situs web. Dengan kata lain, trafik dari layanan tersebut mayoritas masih sah dan bukan bagian dari aktivitas bot berbahaya.
Sebaliknya, Yandex.Cloud mengalami penurunan aktivitas berbahaya seperti pemindaian kerentanan dan probing setelah pemboman pusat data. Namun Cloudflare menegaskan bahwa otomatisasi bervolume tinggi tidak hilang, melainkan bermigrasi ke penyedia hosting lain seperti Radist dan Selectel.
Pola migrasi itu terlihat jelas pada salah satu pelanggan Cloudflare di sektor perjudian. Pelanggan tersebut melihat permintaan bot berbahaya dari Yandex.Cloud turun hingga nol, tetapi aktivitas yang sama mulai masuk melalui jaringan lain.
Secara keseluruhan, lalu lintas bot Rusia yang menyasar akun perjudian tetap relatif datar sepanjang pekan, bergerak dari 167,7 juta menjadi 170,1 juta permintaan atau naik 1,4%. Cloudflare menyimpulkan otomatisasi tidak pernah berhenti berjalan karena operator hanya memindahkan beban kerja mereka ke penyedia cloud alternatif begitu Yandex.Cloud tidak lagi tersedia.
Cloudflare juga menelusuri lalu lintas media sosial dan menemukan hasil serupa. Trafik dari IP yang berasal dari Rusia hanya turun 0,6% pada periode yang sama, sementara lalu lintas bot Rusia yang menghantam aktivitas “post”, “reply”, dan “like” di salah satu platform hanya berkurang 5,7%.
Atas dasar itu, Cloudflare membantah teori bahwa serangan Ukraina telah menyebabkan penurunan manipulasi media sosial. Meski demikian, Cloudflare mencatat cakupan analisisnya terbatas pada lalu lintas yang melewati layanan Cloudflare.
Temuan ini memperkuat gambaran bahwa ancaman otomatis tetap menjadi persoalan serius bagi layanan digital. Pengguna maupun penyedia platform perlu mewaspadai pola serangan yang terus berpindah, sejalan dengan laporan soal Malicious App yang menyebar luas dan menandakan ancaman siber tidak pernah benar-benar berhenti.
Baca Juga:
Karena beban kerja berbasis cloud dapat dengan mudah dipindahkan antar pusat data, melumpuhkan beberapa fasilitas tidak otomatis menghentikan layanan yang berjalan di dalamnya. Pemilik dan operator dapat langsung bermigrasi ke pusat data lain, persis seperti yang disarankan Amazon kepada kliennya yang terdampak serangan Iran terhadap AWS Bahrain dan AWS Abu Dhabi.
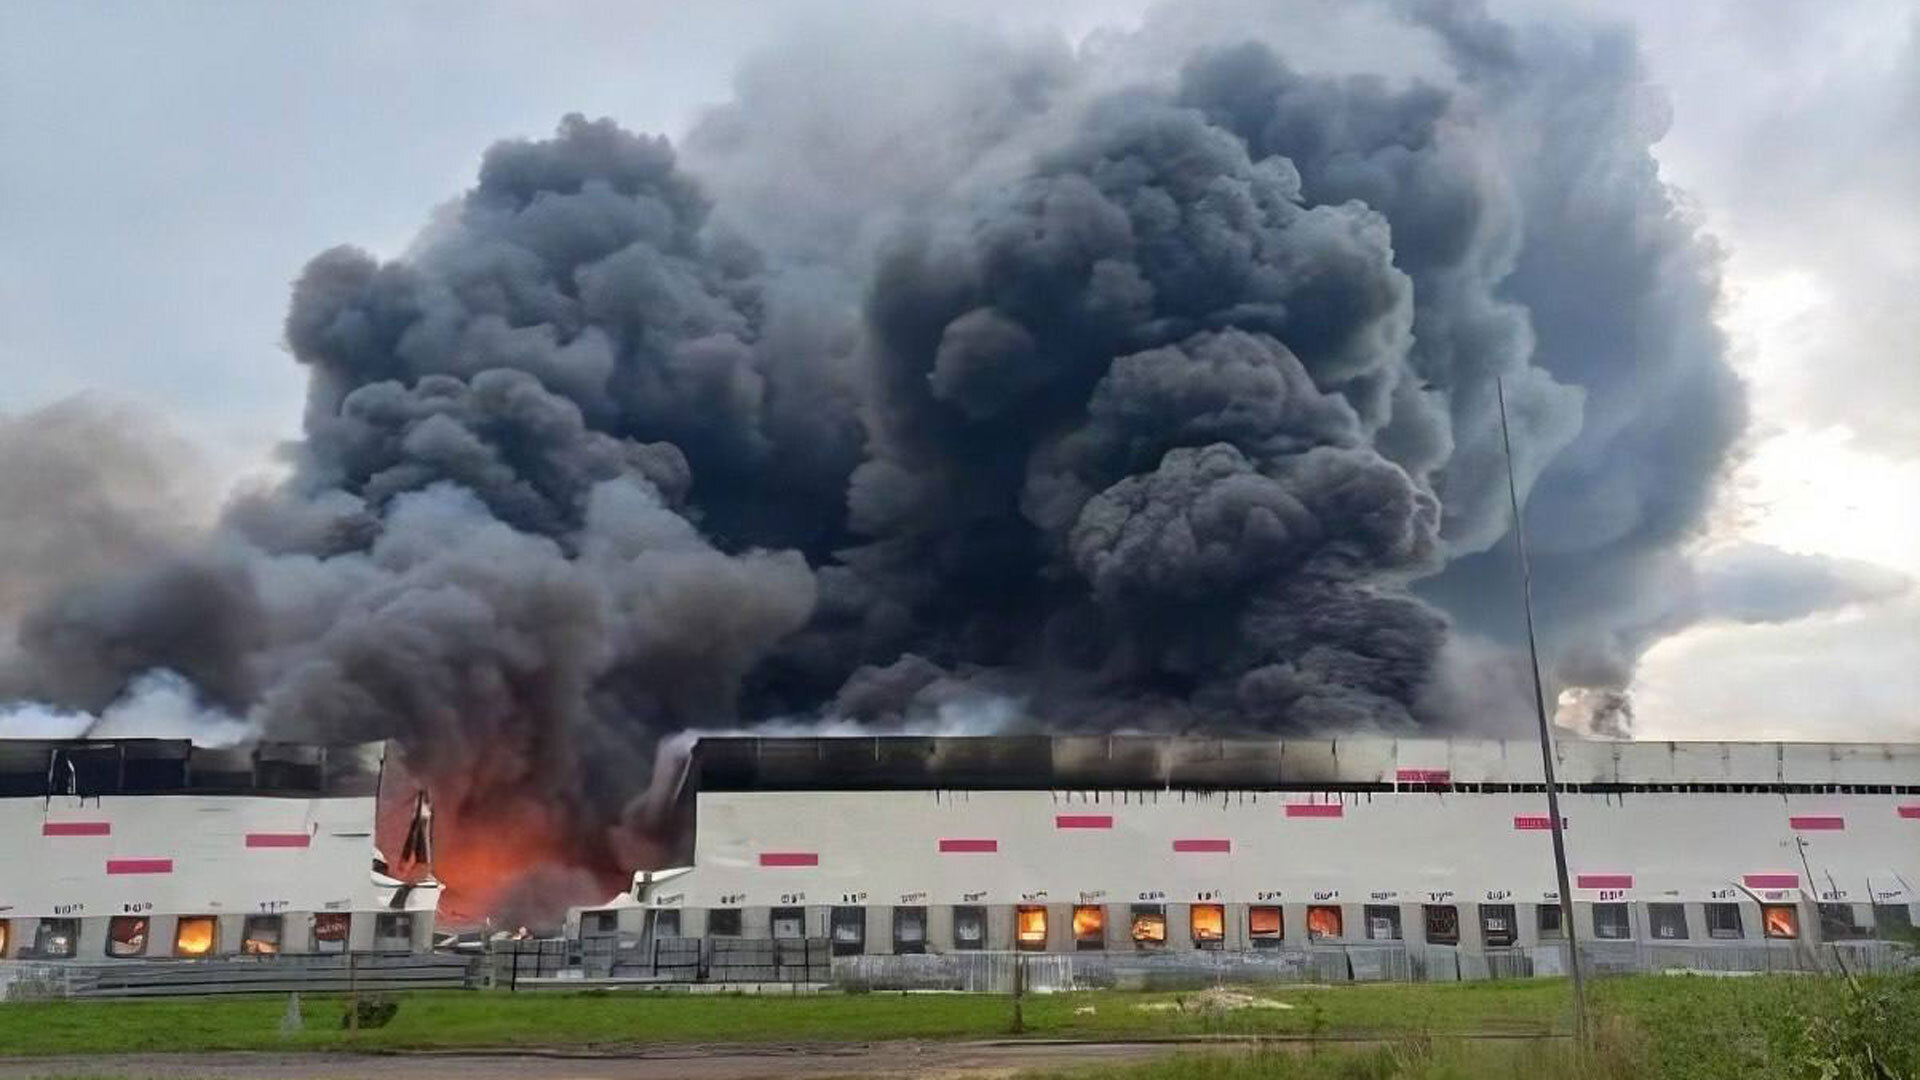
Cloudflare menegaskan inilah alasan sulitnya mempertahankan diri dari ancaman otomatis seperti jaringan bot. Meski sebuah prefiks IP diblokir atau infrastruktur fisik di baliknya dihancurkan, operatornya dapat memindahkan operasi ke penyedia lain dalam hitungan jam dan dengan cepat kembali ke tingkat lalu lintas normal.
Kasus Yandex ini menunjukkan bahwa serangan fisik terhadap infrastruktur digital tidak serta-merta memutus rantai ancaman siber. Pola migrasi cepat antar penyedia cloud menjadi celah yang membuat serangan otomatis tetap berjalan meski salah satu simpul utamanya lumpuh.
Bagi pelaku industri, temuan Cloudflare ini menegaskan pentingnya strategi pertahanan yang tidak hanya bergantung pada pemblokiran satu sumber. Ancaman yang berpindah penyedia menuntut pemantauan berkelanjutan terhadap pola lalu lintas lintas jaringan, bukan sekadar respons terhadap satu titik serangan.
Pelajaran lain datang dari insiden yang menimpa layanan backup, seperti yang terjadi pada Server Backup yang diserang XMRig. Serangan semacam itu memperlihatkan bahwa infrastruktur pendukung pun bisa menjadi target ketika operator mencari celah baru.
Pada akhirnya, data Cloudflare menggambarkan bahwa penurunan bot Rusia pasca serangan Ukraina tidak berlangsung lama. Operator otomatis memilih jalur paling praktis, yakni berpindah hosting, sehingga volume serangan kembali mendekati level semula tanpa perlu membangun ulang infrastruktur dari nol.
[ META_DESCRIPTION ]
Cloudflare ungkap bot Rusia dari Yandex pindah ke hosting lain usai serangan Ukraina. Lalu lintas bot berbahaya tetap datar dan sulit dihentikan.


Komentar
Belum ada komentar.