Telset.id – Lebih dari 3.400 “victim servers” dilaporkan menjadi korban malware cryptomining bernama PoeLLM dalam kampanye yang diberi nama Canto Incognito. Tim riset keamanan siber Lumen, Black Lotus Labs, mengungkap bahwa kampanye ini telah dilacak sejak April 2026 dan masih terus menginfeksi korban baru hingga laporan tersebut dipublikasikan.
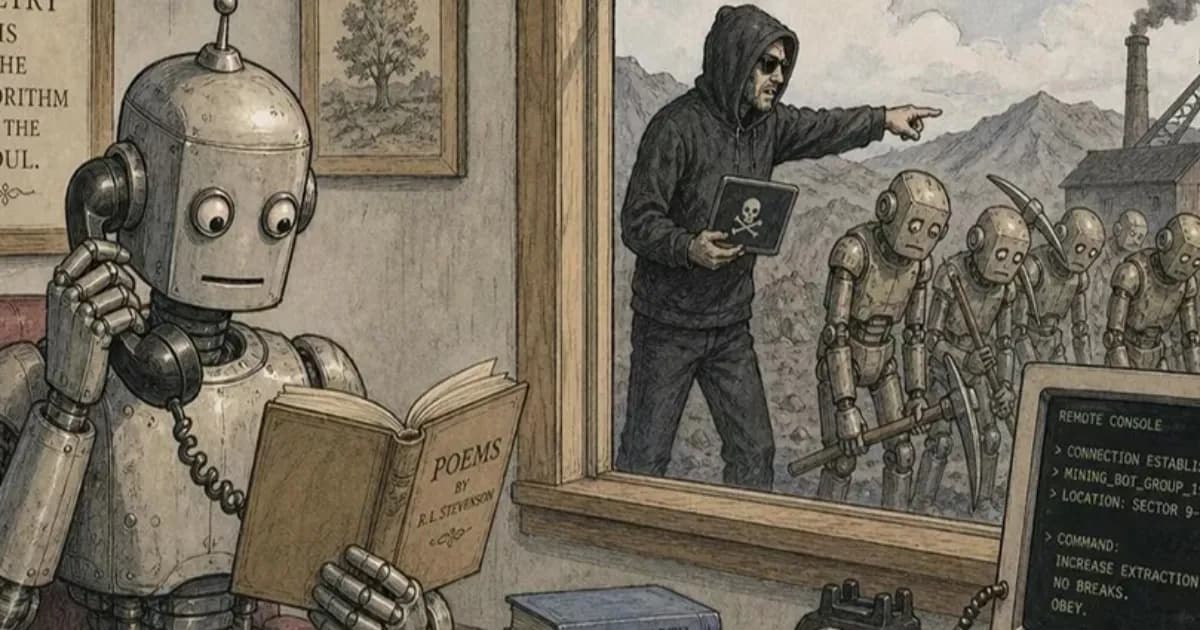
Yang membuat kasus ini berbeda dari serangan cryptomining pada umumnya adalah mekanisme command-and-control (C2) yang digunakan PoeLLM. Malware ini memakai penyandian alamat melalui empat kata dalam sebuah puisi dua bait yang ditempatkan di GitHub. Puisi berjudul “On the Nature of Connection” itu telah diubah sebanyak 11 kali sejauh ini, dengan setiap versi baru mengarahkan host yang terinfeksi ke server C2 yang berbeda.
Menurut Lumen, malware tersebut mampu mendekode alamat baru dengan mengambil kata-kata tertentu dari puisi dan mengonversinya menjadi alamat IPv4. Pendekatan sastra ini dinilai efektif untuk menyamarkan pesan penting, sebagaimana disampaikan para peneliti kepada The Register. Meski begitu, Lumen menegaskan bahwa puisi ini murni berfungsi sebagai penunjuk server C2, bukan bentuk AI jailbreak melalui permintaan berbahaya, prompt injection, atau yang dikenal sebagai “adversarial poetry”.
Target Utama Layanan AI dan LLM yang Terpapar Internet
Sebagian besar korban PoeLLM teridentifikasi menjalankan “vulnerable versions of open-source AI/LLM services, such as LiteLLM and Ollama”. Hal ini terjadi meskipun LiteLLM telah merilis perbaikan pada April yang kemungkinan besar menutup jalur eksploitasi tersebut.
Lumen menyebut sejumlah target utama dalam kampanye ini. LiteLLM merupakan proxy server (AI Gateway) untuk memanggil LLM API, sebuah cara bagi perusahaan mengarahkan aplikasi mereka ke banyak model melalui satu endpoint. Selain itu ada Gotenberg, API berbasis Docker untuk konversi PDF, yang panduannya secara eksplisit memperingatkan agar tidak diekspos ke internet. Ollama, yang memungkinkan pengguna menjalankan model open-weight di perangkat sendiri, juga terkena serangan meski secara default tidak terpapar internet. Gitea, platform Git self-hosted, turut masuk daftar korban.
Ivanti Sentry, sebuah appliance gateway enterprise, “may also have been targeted”. Satu instance Ivanti Sentry inilah yang menjadi titik awal Lumen menemukan kampanye Canto Incognito.
Untuk LiteLLM, sebuah POST yang dirancang khusus ke endpoint koneksi “was likely the exploitation path”. Celah ini berasal dari kelemahan di mana dua endpoint menjalankan perintah yang diberikan pada host tanpa pemeriksaan peran, tercatat sebagai CVE-2026-42271, yang ditambahkan CISA ke daftar kerentanan yang dieksploitasi pada Juni. Lumen tidak merinci metode yang digunakan untuk Ollama, Gotenberg, dan Gitea.
Payload XMRig dan Iron, Terkait Infrastruktur Kryptex
Payload malware PoeLLM terdiri dari XMRig dan Iron miners yang terhubung ke infrastruktur penambangan Kryptex. Server yang terinfeksi kemudian berubah fungsi menjadi scanner sekaligus exploit server, memperluas jangkauan serangan ke sistem lain yang rentan.
Lumen mengungkap bahwa “primary commonality amongst the first 900 victims” adalah kontak dengan “an endpoint for the Russian crypto mining service”. Temuan ini mengindikasikan bahwa kampanye PoeLLM kemungkinan besar bermotif finansial.
Malware ini “deployed through vulnerability exploitation of publicly exposed services”, dengan pemindaian masif yang mulai berlangsung pada Mei. Lumen menyatakan telah “blocked all traffic to and from the PoeLLM C2 servers” sebagai langkah mitigasi.
Namun, saat laporan Lumen dipublikasikan, tiga dari 12 server C2 masih aktif dan kampanye tersebut “continues to infect new victims”. Lumen menyatakan akan terus memantau lalu lintas baru yang mencurigakan.

Lumen memperingatkan bahwa serangan serupa kemungkinan besar akan terus muncul. Permukaan serangan enterprise disebut “expanding rapidly as AI infrastructure grows”. Alasan utamanya, “AI infrastructure is becoming an attractive target” karena layanan AI yang terpapar berpotensi menyimpan data berharga dan akses perangkat keras, terutama GPU.
Bagi pengguna yang ingin memeriksa sistem masing-masing, Lumen menyarankan untuk memeriksa connection logs terhadap indikator kompromi yang tercantum di halaman GitHub Lumen. Langkah pengamanan lain yang direkomendasikan meliputi audit eksposur eksternal saat memasang tool open-source apa pun, menutup port yang tidak diperlukan, serta menambal seluruh perangkat jaringan.
Pengguna juga diminta mengikuti advisory masing-masing produk yang rentan, yaitu LiteLLM 1.83.7 atau versi lebih baru, serta Ivanti Sentry R10.5.2, R10.6.2, atau R10.7.1. Langkah-langkah ini menjadi relevan mengingat pola serangan siber yang menyasar infrastruktur terbuka terus berkembang, sejalan dengan tren yang terlihat pada Pusat Data Bitcoin dan insiden keamanan lain yang menyoroti pentingnya pengamanan aset digital.
Kasus PoeLLM menunjukkan bahwa infrastruktur AI kini menjadi medan tempur baru bagi pelaku kejahatan siber. Bagi organisasi yang menjalankan layanan AI/LLM, memastikan setiap endpoint tertutup dari akses publik dan seluruh patch keamanan diterapkan bukan lagi pilihan, melainkan keharusan.


Komentar
Belum ada komentar.