
Telset.id – Malware infostealer Windows bernama VOLTA-AUTODOXER mencuri data dari PC korban, lalu meminta model AI Anthropic Claude untuk menyusun penilaian target berdasarkan data curian tersebut. Temuan ini dilaporkan organisasi riset Cisco Talos dan menyoroti bagaimana AI kini dipakai untuk mengubah data pasif menjadi dossier yang berbahaya.
VOLTA adalah malware yang mampu menghapus dirinya sendiri setelah beroperasi. Ia membangun “evidence bundle” terstruktur tentang korban, kemudian meminta model AI untuk membuat daftar aset berharga yang diurutkan berdasarkan potensi nilai tunainya. Tujuannya jelas: melihat mana yang layak diperjuangkan pelaku.
Dalam prompt-nya, VOLTA memerintahkan model untuk bertindak sebagai “forensic intelligence analyst” dan bersikap “blunt, specific, accurate”. Malware ini juga bisa berpindah model jika salah satu menolak permintaan, atau bahkan beroperasi tanpa AI sama sekali.
Data yang disasar VOLTA terbilang lengkap. Malware ini mencuri password browser, cookie, dan kartu pembayaran tersimpan, profil email Thunderbird dan Outlook, akun Roblox, token Microsoft OAuth, screenshot, hingga file konfigurasi SSH dan cloud provider. Setiap password Wi-Fi tersimpan ikut ditarik dalam bentuk plaintext. Dompet cryptocurrency, bila ada, tidak hanya disalin karena malware ini berupaya membobol vault-nya secara inline.
Setelah itu, VOLTA menyusun evidence bundle tentang korban: geolokasi dan alamat rumah, perusahaan dan domain perusahaan, perkiraan tahun lahir, metadata kepengarangan dokumen, serta empat digit terakhir kartu pembayaran. Malware ini juga melakukan pengayaan langsung dengan sesi curian.
VOLTA mencari receipt dari Amazon, DoorDash, Uber Eats, Grubhub, Walmart, dan PayPal di Gmail korban untuk memastikan alamat rumah. Ia menarik riwayat pesanan Uber Eats dan DoorDash, memakai ulang token Discord curian untuk melengkapi profil korban, dan menilai item Roblox melalui Rolimons.
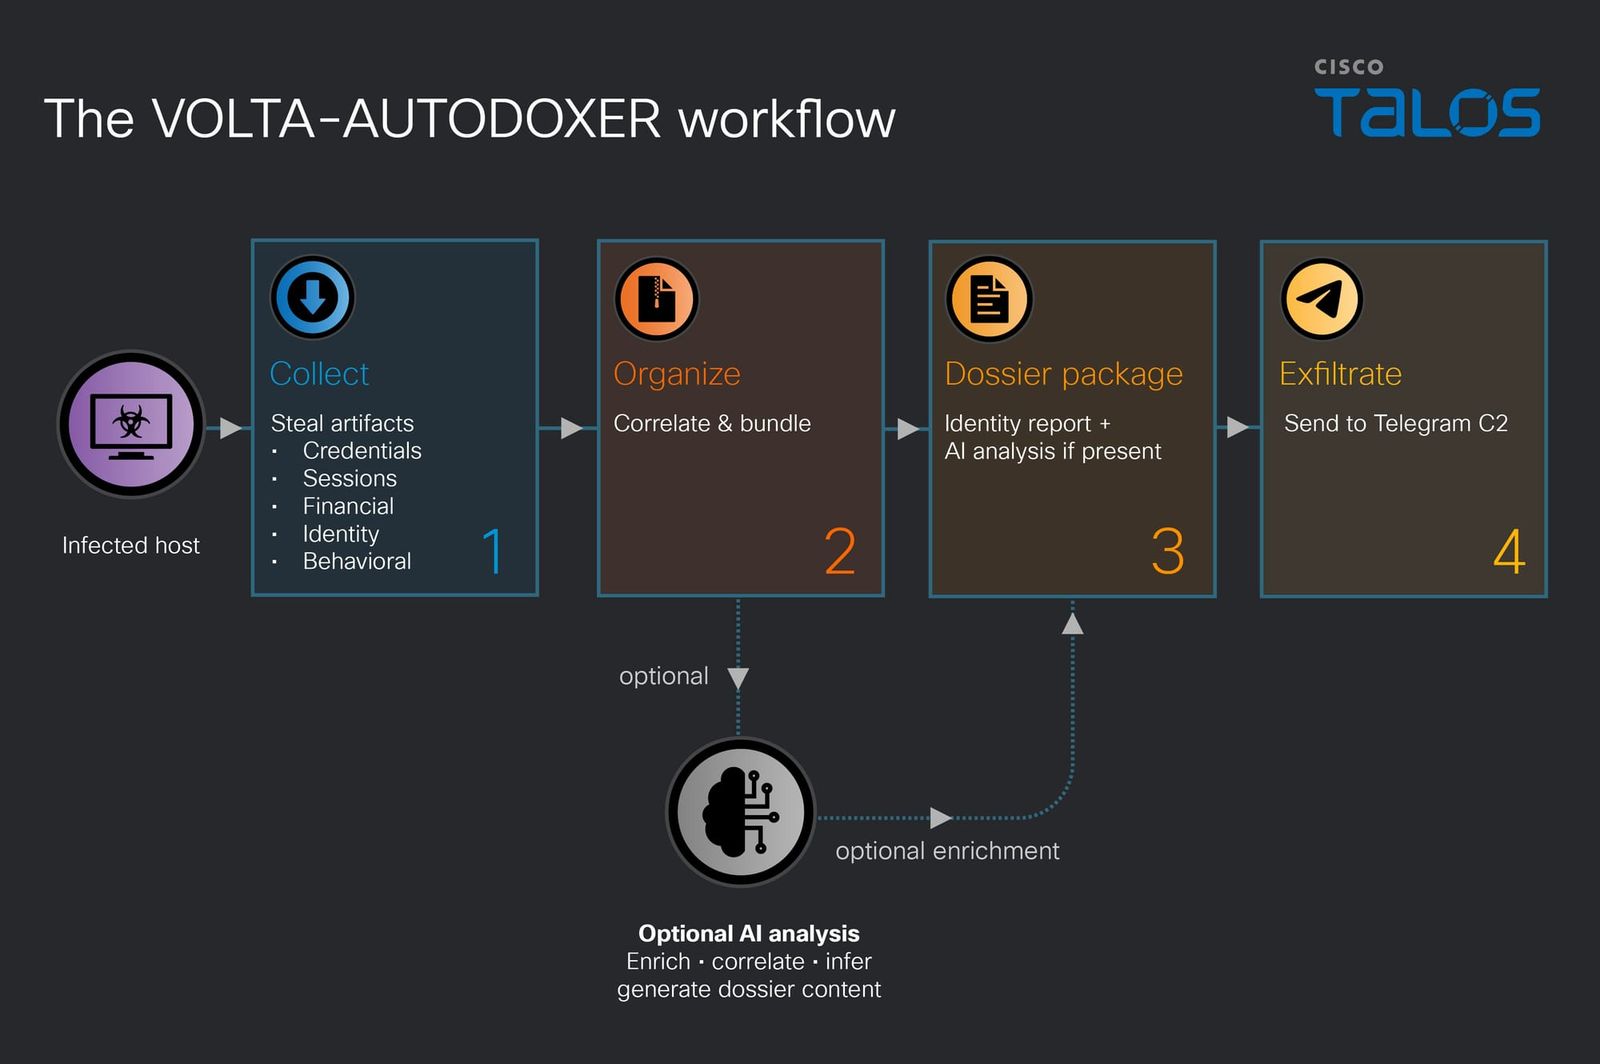
Daftar pencuriannya terbilang standar untuk sebuah stealer. Namun proses pengayaan inilah yang mengubah data pasif menjadi sesuatu yang berbahaya. Data pertama-tama dirakit secara lokal sebagai Identity_Report.txt dan diserialisasi ke JSON, sebelum dikirim via POST ke OpenRouter, sebuah model router populer, bersama system prompt. Balasan apa pun disimpan sebagai AI_Analysis.txt, dan keduanya dieksfiltrasi bersama dalam arsip volta_dox.zip. Panggilan inferensi ini terjadi melalui koneksi jaringan korban sendiri.
Panggilan model meminta penilaian ringkas atas kelayakan korban sebagai target, disertai sitasi, dengan “opsec” untuk menganalisis postur keamanan secara keseluruhan termasuk higienitas password. Pengaturan yang dipakai mencakup Anthropic Claude Opus 4.6 secara default, model yang dirilis Februari, dengan temperature 0,2. Temperature mengatur seberapa acak output model dari baseline 1,0, dan nilai rendah yang di-hardcode menunjukkan operator memprioritaskan prediktabilitas.
Penulis malware tampaknya mengantisipasi penolakan. VOLTA mencari frasa penolakan dan balasan tipis, lalu beralih ke dua model lain, Moonshot AI Kimi K2 dan Google Gemini 2.5 Flash, dalam urutan tersebut. Jika pengguna VOLTA tidak menyediakan API key untuk OpenRouter, malware tetap bisa mengirim dossier melalui Telegram tanpa data AI.
Baca Juga:
VOLTA tampak sebagai produk yang dirancang untuk dijual kembali. Ia memiliki template dengan enam slot yang bisa ditukar, untuk channel Telegram kustom, API key, dan pengaturan, yang diisi saat build. Pelanggan memasok nilainya, lalu binary kustom dibuat. Meski kredensial slot dienkripsi, nilainya masih mungkin dipulihkan dari file.
Bila semuanya berjalan sesuai rencana, pelanggan menerima penilaian target berperingkat di kotak masuk Telegram mereka tanpa bergantung pada infrastruktur milik penyerang. Titik penghambatnya ada pada layanan pihak ketiga.
Sebagian besar pencurian token bergantung pada upaya melewati App-Bound Encryption (ABE) Chrome. VOLTA melakukannya dengan meluncurkan Chrome secara headless, yaitu tanpa antarmuka grafis. Kebijakan kontrol aplikasi yang membatasi proses mana yang boleh meluncurkan Chrome headless dapat memblokir jalur dekripsi ABE. Langkah ini mengurangi paparan terhadap metode serangan VOLTA, dengan menolak aksesnya ke sesi tersimpan Chrome, tetapi tidak menghentikan pencurian lainnya, tahap AI, maupun eksfiltrasi.
Setelah infeksi, executable utama mungkin menghapus dirinya sendiri, tetapi file volta_debug.txt sebaiknya dipertahankan oleh korban. File ini adalah log yang menunjukkan apa yang dikumpulkan dan apakah panggilan LLM berhasil. Korban disarankan mencabut atau merotasi semua API key dan token serta mengganti password, terlepas dari ada tidaknya paparan. Dana di dompet yang seed phrase-nya tersimpan dalam plaintext harus dipindahkan ke dompet baru dengan seed baru, sebaiknya dibuat di perangkat air-gapped.
Salah satu kekhawatiran nyata adalah penggunaan AI oleh VOLTA masih relatif sempit dibandingkan apa yang mungkin dilakukan dengan malware yang sepenuhnya dibantu AI, terutama karena model dapat dimanfaatkan untuk fase tambahan. Ketahanan terhadap penolakan bisa menjadi persyaratan desain standar bagi malware seiring matangnya integrasi AI. Sebelumnya, sebuah implant malware Windows yang dilaporkan September dibangun dengan panel hingga empat LLM yang memilih langkah berikutnya, dan malware lain yang dilaporkan pekan ini dapat beralih memakai API key OpenAI milik korban sendiri.
Ini masih merupakan proses penggantian pekerjaan yang biasanya dilakukan analis manusia dengan AI, sehingga pertanyaan sebenarnya adalah tahap mana yang berikutnya.
Bagi pengguna, temuan ini menegaskan bahwa higienitas kredensial bukan lagi sekadar soal password kuat. Rotasi token, pemisahan API key, dan pembatasan proses yang boleh menjalankan Chrome headless menjadi langkah yang relevan. Pembahasan soal postur keamanan berbasis AI juga menjadi sorotan, seperti dalam AI Driven Security di Indonesia.
Ancaman berbasis malware yang terus berevolusi juga terlihat pada kasus Enkripsi Post-Quantum yang dipakai kelompok Lazarus untuk mengamankan malware curian mereka. Pola serupa menunjukkan bahwa pelaku terus meningkatkan cara melindungi dan memanfaatkan data hasil curian.
[ META_DESCRIPTION]
Malware VOLTA-AUTODOXER mencuri data PC korban lalu meminta Claude AI menyusun daftar target berdasarkan data curian, menurut laporan Cisco Talos.


Komentar
Belum ada komentar.