Telset.id – Ledger sedang meninjau kebijakan penjualannya dan cara perangkatnya sampai ke tangan pelanggan setelah insiden “Cryptobilis” yang melibatkan modifikasi fisik pada rantai pasok dan menyebabkan kerugian kripto senilai $93 juta atau sekitar Rp1,5 triliun dari dompet para pengguna. Kabar ini pertama kali dilaporkan oleh Bloomberg pada 13 Oktober, seiring dengan langkah perusahaan yang juga mengkaji ulang perlindungan anti-tamper pada perangkat kerasnya.
CTO Ledger, Charles Guillemet, mengonfirmasi melalui unggahan di media sosial bahwa perusahaannya tengah meninjau ulang sistem proteksi anti-tamper setelah insiden tersebut. Ia meminta pengguna yang menemukan signer atau hardware wallet miliknya telah dimodifikasi untuk menghubungi dukungan Ledger agar mendapatkan instruksi pengiriman perangkat untuk pemeriksaan lebih lanjut.
Guillemet juga menyarankan pengguna yang ingin membuka perangkat secara fisik untuk memeriksa apakah ada indikasi modifikasi agar meninjau panduan resmi perusahaan tentang cara melakukannya dengan aman. Langkah ini menjadi bagian dari upaya Ledger memastikan pengguna dapat memverifikasi sendiri kondisi perangkat yang mereka pegang.
Kronologi Insiden dan Modul LTE Ilegal
Insiden yang memicu peninjauan ini pertama kali terdeteksi pada Jumat, 9 Oktober, ketika ratusan dompet yang seharusnya aman terkuras secara bersamaan di jaringan Bitcoin, Ethereum, dan Tron. Peristiwa itu memicu peringatan besar di media sosial dan jaringan keamanan blockchain, dengan sejumlah korban melaporkan kerugian mereka secara terbuka untuk mencari tahu apa yang sebenarnya terjadi.
Investigasi awal mengungkap bahwa hampir semua dompet yang terdampak dibeli dari CryptoBilis, reseller pihak ketiga resmi yang melayani wilayah Malaysia dan Asia Tenggara. Menyikapi temuan itu, Ledger memerintahkan CryptoBilis untuk segera menghentikan seluruh penjualan dan pengiriman. Langkah tegas ini menjadi bagian dari tanggung jawab perusahaan dalam melindungi rantai pasoknya.
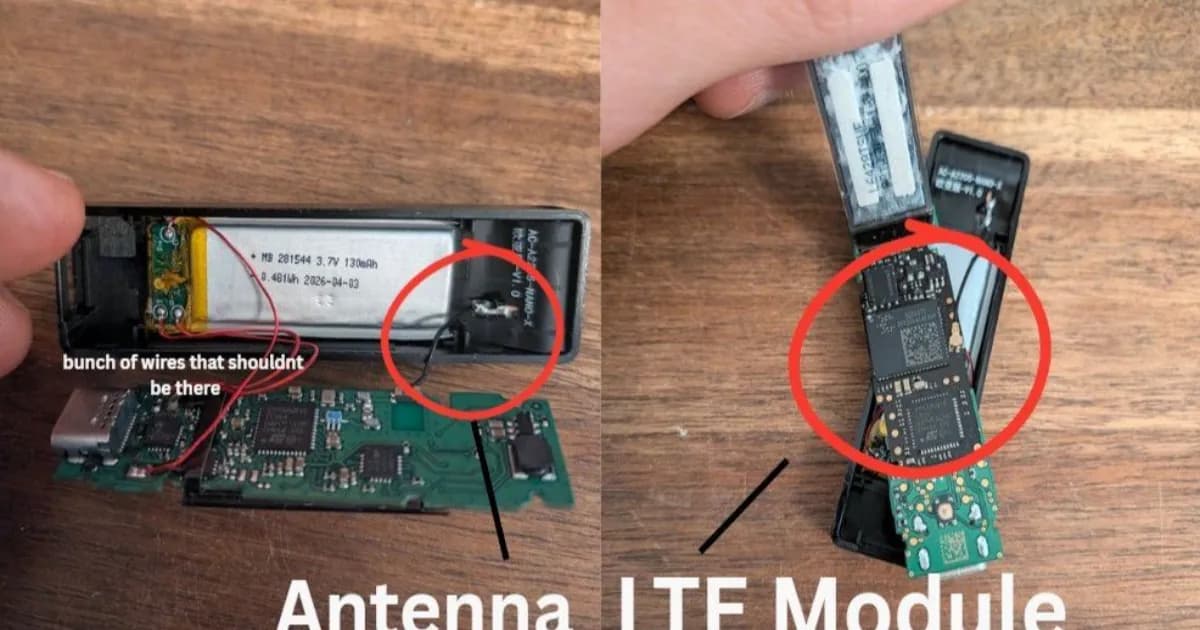
Setelah penyelidikan lebih lanjut, Ledger secara resmi mengumumkan pada 10 Oktober bahwa pihaknya menemukan implan perangkat keras fisik yang tidak sah, dilengkapi modul seluler/LTE, di dalam perangkat milik pengguna terdampak. Serangan ini rupanya dilakukan dengan memasang chip tersebut secara manual ke perangkat baru pada titik tertentu di sepanjang rantai pasok.
Ketika pengguna baru membuat atau memverifikasi frasa pemulihan 24 kata di layar dompet selama pengaturan awal, chip ilegal itu merekam keluaran OLED atau membaca jalur data perangkat keras mentah yang membawa teks tersebut. Chip seluler terintegrasi kemudian mengirimkan frasa pemulihan tanpa enkripsi melalui jaringan LTE langsung ke server komando eksternal milik penyerang. Hal ini memberi mereka akses penuh dari jarak jauh untuk menggandakan kunci pribadi dan menguras dana kripto terkait.
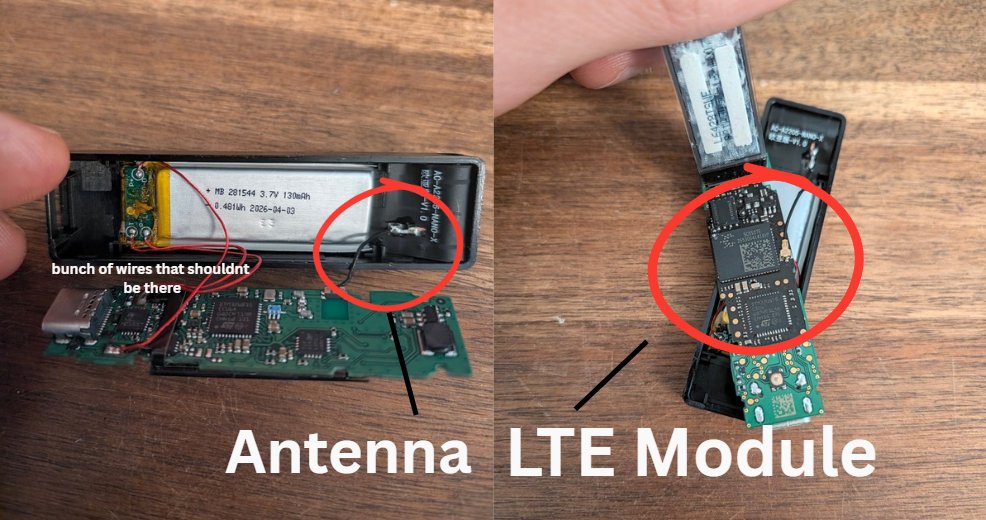
Modifikasi perangkat keras itu sepenuhnya melewati protokol perangkat lunak “Genuine Check” otomatis standar Ledger, karena chip tersebut berada sepenuhnya di luar mikrocip yang menjalankan firmware standar Ledger. Inilah yang membuat sistem keamanan bawaan perusahaan tidak mampu mendeteksi keberadaan chip asing tersebut.
Baca Juga:
Respons CEO dan Langkah Restrukturisasi Rantai Pasok
Dalam unggahan terpisah, CEO Ledger Pascal Gauthier menyatakan bahwa modifikasi rantai pasok fisik merupakan risiko bagi seluruh industri. “Kami sedang meninjau kontrol yang berlaku untuk penjualan langsung kami dan untuk reseller, dan kami akan membagikan apa yang kami bisa,” ujarnya, mengonfirmasi rencana perusahaan untuk meninjau praktik chain-of-custody dan deteksi tamper. Perusahaan juga mengundang para peneliti dan vendor lain untuk berkolaborasi dalam menilai praktik-praktik tersebut.
Ledger menegaskan bahwa infrastruktur internal, kode firmware, dan saluran penjualan langsung ke konsumen melalui Ledger’s Official Store tetap sepenuhnya tidak terkompromi. Perusahaan menyarankan pengguna yang memiliki dompet dari reseller pihak ketiga untuk memindahkan dana ke dompet terpisah yang diamankan dengan frasa pemulihan 24 kata yang baru dibuat dan belum terkompromi selama investigasi berlangsung.
Selain itu, Ledger sedang merestrukturisasi persyaratan verifikasi vendor dan rantai pasoknya. Perusahaan menginstruksikan para distributor untuk memberlakukan pelacakan yang lebih ketat, hanya bersumber melalui saluran yang disetujui, serta melarang secara tegas penempatan kembali stok atau penjualan ulang unit yang pernah dikembalikan.
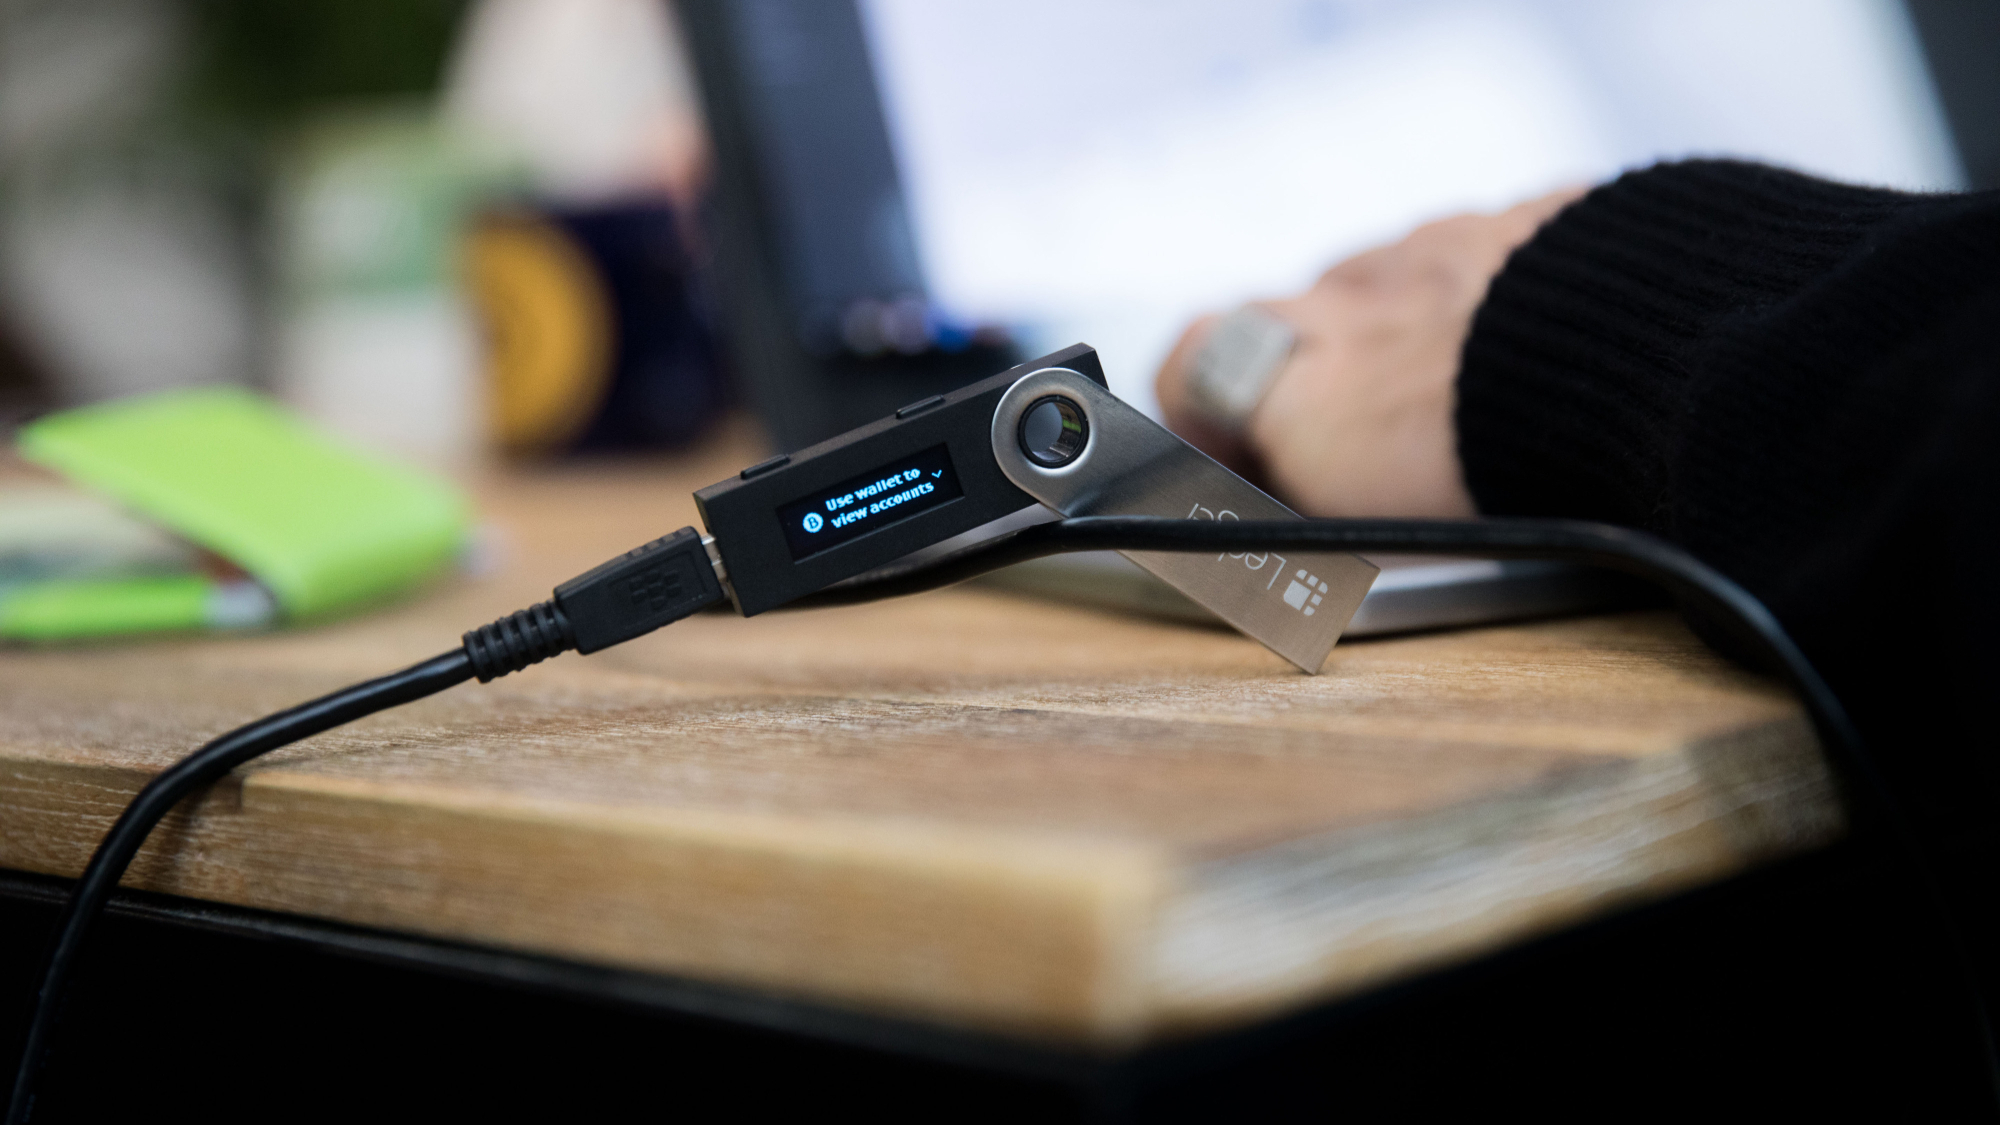
Bagi pengguna yang ingin mendalami aspek teknis perangkat keras dan perlindungan data, penting untuk memahami bagaimana modifikasi fisik seperti ini dapat lolos dari verifikasi perangkat lunak. Insiden ini menunjukkan bahwa ancaman terhadap aset digital tidak selalu datang dari celah perangkat lunak, melainkan juga dari titik terlemah dalam rantai distribusi fisik.
Peninjauan yang dilakukan Ledger mencakup kontrol yang berlaku untuk penjualan langsung maupun melalui reseller. Perusahaan berkomitmen untuk membagikan hasil peninjauan tersebut sejauh yang dimungkinkan, sembari terus berkoordinasi dengan para peneliti keamanan dan vendor lain untuk memperkuat praktik deteksi tamper di seluruh industri.
Dengan langkah restrukturisasi ini, Ledger berupaya memastikan bahwa setiap perangkat yang sampai ke tangan pengguna telah melewati jalur distribusi yang terverifikasi. Pengguna yang membeli dompet dari reseller pihak ketiga disarankan untuk segera memindahkan dana mereka ke dompet baru yang aman sebagai langkah mitigasi risiko selama proses investigasi berjalan.
[ META_DESCRIPTION]
Ledger meninjau kebijakan penjualan dan perlindungan anti-tamper setelah insiden Cryptobilis yang menyebabkan kerugian kripto $93 juta dari modifikasi rantai pasok.


Komentar
Belum ada komentar.